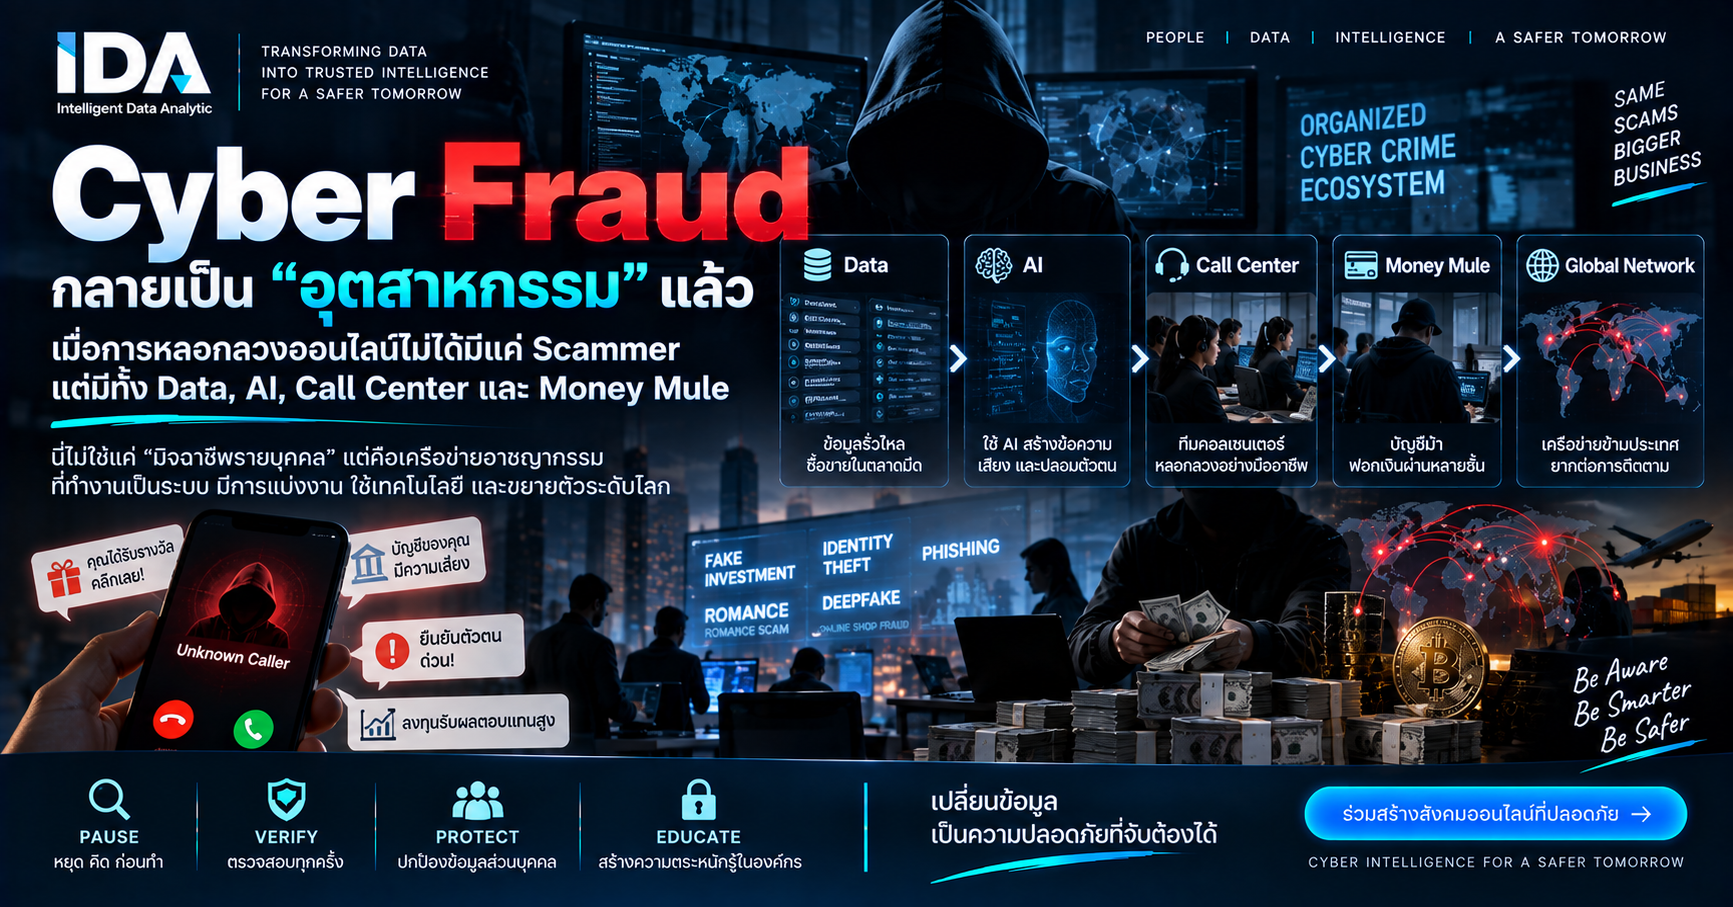
Cyber Fraud กลายเป็น “อุตสาหกรรม” แล้ว เมื่อการหลอกลวงออนไลน์ไม่ได้มีแค่ Scammer แต่มีทั้ง Data, AI, Call Center และ Money Mule
เมื่อโทรศัพท์จากหมายเลขแปลกดังขึ้น เราอาจคิดว่าปลายสายคือมิจฉาชีพคนหนึ่งที่กำลังพยายามหลอกเรา แต่ในโลกของ Cyber Fraud ยุคใหม่ คนที่โทรมาอาจเป็นเพียง “หน้าร้าน” ของระบบอาชญากรรมที่ใหญ่กว่านั้นมาก
เบื้องหลังสายโทรศัพท์หนึ่งสายอาจประกอบด้วยข้อมูลส่วนบุคคลที่ถูกขโมยมา ทีมที่ทำหน้าที่ค้นหาเหยื่อ Script สำหรับ Social Engineering บัญชีปลอม เว็บไซต์และแอปปลอม Call Center ระบบรับชำระเงิน เครือข่ายบัญชีม้า Cryptocurrency ตลอดจนโครงสร้างสำหรับฟอกเงินข้ามประเทศ
สิ่งที่เราเรียกว่า “แก๊งคอลเซ็นเตอร์” จึงอาจไม่ใช่คำอธิบายที่ครอบคลุมสิ่งที่กำลังเกิดขึ้นอีกต่อไป เพราะระบบเหล่านี้เริ่มมีลักษณะใกล้เคียงกับ
Cyber Fraud Supply Chain
หรือ ห่วงโซ่อุปทานของอาชญากรรมดิจิทัล
UNODC ระบุว่า Scam Centres ร่วมสมัยมีความซับซ้อนมากขึ้น มีการแบ่งงานอย่างเป็นระบบ และนำเทคโนโลยีตั้งแต่ AI, Deepfake และระบบแปลภาษา ไปจนถึงโครงสร้างฟอกเงินและ Virtual Assets มาใช้เพื่อขยายการดำเนินงานข้ามประเทศ
จาก “มิจฉาชีพ” สู่ Business Model
ความเปลี่ยนแปลงที่สำคัญที่สุดของ Cyber Fraud อาจไม่ได้อยู่ที่เทคโนโลยีเพียงอย่างเดียว แต่อยู่ที่ Business Model
องค์กรอาชญากรรมสมัยใหม่สามารถแบ่งกระบวนการ Fraud ออกเป็นหลายขั้นตอนคล้ายกับ Workflow ของบริษัท เริ่มตั้งแต่การเลือก Target หรือหาเหยื่อ สร้าง Hook เพื่อทำให้เหยื่อสนใจหรือหวาดกลัว จากนั้น Impersonate หรือปลอมเป็นบุคคลและองค์กรที่เหยื่อเชื่อถือ ก่อนเข้าสู่ขั้นตอน Manipulate ซึ่งใช้ Social Engineering เพื่อสร้างความเชื่อมั่นและกดดันให้เหยื่อตัดสินใจ
เมื่อสร้าง Trust ได้มากพอ กระบวนการจะเข้าสู่ Extract Money เพื่อทำให้เหยื่อโอนเงิน เปิดเผย OTP หรือ Credentials และท้ายที่สุดคือ Move the Money ซึ่งเป็นการกระจายเงินผ่านบัญชีม้า ระบบชำระเงิน Cryptocurrency หรือเครือข่ายฟอกเงิน
สิ่งที่น่ากังวลคือ แต่ละขั้นตอนไม่จำเป็นต้องดำเนินการโดยคนกลุ่มเดียวกันอีกต่อไป นี่คือจุดที่ Cyber Fraud เริ่มเปลี่ยนจากการกระทำของ Scammer รายบุคคล ไปสู่ ระบบอาชญากรรมที่สามารถแบ่งงานและ Scale ได้
1. Target — เมื่อข้อมูลกลายเป็นวัตถุดิบของ Fraud
ก่อนที่จะหลอกใคร สิ่งแรกที่ Scammer ต้องการคือ รู้ว่าจะหลอกใคร
ข้อมูลเกี่ยวกับเหยื่ออาจมาจาก Data Breach, Social Media, Public Sources, Underground Market หรือข้อมูลที่ถูกซื้อขายอย่างผิดกฎหมาย ยิ่งข้อมูลเหล่านี้มีรายละเอียดมากเท่าใด Social Engineering ก็ยิ่งสามารถถูกออกแบบให้ดูน่าเชื่อถือมากขึ้นเท่านั้น
ชื่อจริง เบอร์โทรศัพท์ สถานที่ทำงาน ตำแหน่ง ความสัมพันธ์ พฤติกรรมออนไลน์ หรือแม้แต่บริการทางการเงินที่บุคคลนั้นใช้อยู่ สามารถถูกนำมาประกอบเข้าด้วยกันจนกลายเป็น Victim Profile
จาก Random Scam สู่ Data-driven Fraud
สิ่งนี้ทำให้ Cyber Fraud ยุคใหม่ไม่จำเป็นต้องเริ่มต้นจากการสุ่มโทรศัพท์หาเหยื่อจำนวนมากเสมอไป
เมื่ออาชญากรมีข้อมูลเพียงพอ การโจมตีสามารถถูก Personalize ให้เหมาะกับเหยื่อแต่ละคนได้ เช่น รู้ว่าทำงานที่ไหน ใช้ธนาคารอะไร มีความสัมพันธ์กับใคร หรือกำลังสนใจเรื่องใดอยู่
ยิ่งรู้จักเหยื่อมาก Social Engineering ยิ่งน่าเชื่อถือ
ในมุมนี้ Data จึงไม่ได้เป็นเพียงข้อมูลประกอบการโจมตี แต่กำลังกลายเป็น วัตถุดิบสำคัญของ Fraud Economy
2. Hook — โจมตีอารมณ์ก่อนโจมตีเทคโนโลยี
เมื่อเลือก Target ได้แล้ว ขั้นตอนต่อไปคือการสร้างสถานการณ์ที่ทำให้เหยื่อลดการใช้เหตุผลและเริ่มตอบสนองด้วยอารมณ์
มิจฉาชีพอาจใช้ Fear เช่น แจ้งว่าบัญชีกำลังถูกระงับ ใช้ Urgency โดยกำหนดว่าต้องดำเนินการภายในไม่กี่นาที ใช้ Authority ด้วยการอ้างว่าโทรมาจากตำรวจ ธนาคาร หรือหน่วยงานรัฐ หรือใช้ Greed ผ่านข้อเสนอการลงทุนที่ให้ผลตอบแทนสูง
บางครั้งสิ่งที่ถูกใช้ไม่ใช่ความกลัวหรือความโลภ แต่เป็นเพียง Curiosity เช่น ข้อความแจ้งว่าได้รับรางวัลหรือมีพัสดุรอตรวจสอบ พร้อมลิงก์ให้กดเข้าไปดำเนินการต่อ
เป้าหมายคือทำให้มนุษย์ตัดสินใจก่อนที่จะตรวจสอบ
รูปแบบอาจแตกต่างกัน แต่หลักการเหมือนกัน คือทำให้เหยื่อเข้าสู่ภาวะที่ต้องการตอบสนองทันที ก่อนที่จะมีเวลาตรวจสอบข้อเท็จจริง
Cyber Fraud จึงโจมตี Human Psychology
นี่คือเหตุผลที่ Cyber Fraud ไม่ได้โจมตีเพียง Software Vulnerability
แต่มันโจมตี Human Psychology และ Human Decision
3. Impersonate — เมื่อของปลอมต้องดูเหมือนของจริง
เมื่อเหยื่อเริ่มสนใจ ขั้นตอนต่อไปคือการสร้าง Trust
คนร้ายอาจปลอมตัวเป็นธนาคาร ตำรวจ หน่วยงานรัฐ บริษัทขนส่ง บริษัทเทคโนโลยี ผู้บริหาร เพื่อนร่วมงาน หรือแม้แต่สมาชิกในครอบครัว
ในอดีต การปลอมตัวเหล่านี้อาจอาศัยเพียง Script การสนทนา Logo หรือเว็บไซต์ที่เลียนแบบของจริง แต่ Generative AI กำลังเพิ่มความสามารถให้การ Impersonation ไปอีกระดับ
AI กำลังเปลี่ยนคุณภาพของการปลอมตัว
UNODC รายงานกรณีในภูมิภาคที่เครือข่ายอาชญากรรมใช้ AI-generated Video, Voice Cloning และ Real-time Deepfake เพื่อสนับสนุน Romance Scam, Investment Fraud และการปลอมตัวเป็นเจ้าหน้าที่
ในอดีต เราอาจเชื่อว่า “เห็นหน้าก็เชื่อได้” และต่อมาก็ยังเชื่อว่า “ได้ยินเสียงก็ยืนยันตัวตนได้”
แต่ในยุค Generative AI สมมติฐานทั้งสองกำลังถูกท้าทายอย่างรุนแรง
Seeing is no longer believing
Seeing is no longer believing. Hearing is no longer verifying.
ภาพ เสียง และ Video Call จึงไม่ควรถูกใช้เป็นหลักฐานยืนยันตัวตนเพียงอย่างเดียวอีกต่อไป
4. Manipulate — Fraud ที่มีประสิทธิภาพไม่จำเป็นต้องรีบ
การหลอกลวงที่ซับซ้อนอาจไม่ได้พยายามทำให้เหยื่อโอนเงินตั้งแต่การสนทนาครั้งแรก
ในทางตรงกันข้าม คนร้ายอาจใช้เวลาหลายวัน หลายสัปดาห์ หรือแม้แต่หลายเดือนในการสร้างความสัมพันธ์ เพราะสิ่งที่ต้องการสร้างก่อนเงินคือ Trust
บางเครือข่ายมี Script มี Training มีการแบ่ง Role และมีการส่งต่อเหยื่อระหว่างผู้ปฏิบัติงาน คนหนึ่งอาจรับผิดชอบการสร้างความสัมพันธ์ อีกคนเข้ามาในบทบาทเจ้าหน้าที่ อีกคนแสดงตัวเป็นผู้เชี่ยวชาญด้านการลงทุน และอีกคนหนึ่งช่วยดำเนินธุรกรรม
เหยื่อจึงรู้สึกว่ากำลังติดต่อกับ “องค์กร”
เมื่อมีหลายคน หลายบทบาท และหลายขั้นตอนทำงานสอดคล้องกัน ประสบการณ์ที่เหยื่อได้รับจะดูน่าเชื่อถือกว่าการถูกหลอกโดยบุคคลเพียงคนเดียว
Organized Fraud เริ่มมีโครงสร้างคล้ายองค์กรจริง
UNODC ระบุว่า Organized Criminal Groups ที่เกี่ยวข้องกับ Scam Centres มีโครงสร้างซับซ้อนและแบ่งหน้าที่เพื่อดำเนิน Fraud ในระดับโลก
5. Extract Money — เปลี่ยน Trust ให้กลายเป็น Transaction
เมื่อสร้าง Trust ได้มากพอ เป้าหมายต่อไปคือการเปลี่ยนความเชื่อของเหยื่อให้กลายเป็น Action ทางการเงินหรือการเปิดสิทธิ์เข้าถึงระบบ
เหยื่ออาจถูกชักจูงให้โอนเงิน เปิดเผย OTP ให้ข้อมูลบัตร ติดตั้ง Remote Access เปิด Screen Sharing หรืออนุญาตให้คนร้ายเข้าถึง Account
Fraud ไม่จำเป็นต้องเริ่มจากเงินก้อนใหญ่
บาง Scam เริ่มจาก Transaction จำนวนเล็กน้อยเพื่อทดสอบว่าเหยื่อพร้อมปฏิบัติตามหรือไม่
เมื่อ Transaction แรกสำเร็จ จำนวนเงินจึงค่อยเพิ่มขึ้น โดยเฉพาะ Investment Scam หรือ Romance-Investment Fraud ที่สามารถใช้เวลานานในการสร้างความเชื่อมั่น ก่อนค่อย ๆ เพิ่มมูลค่าความเสียหาย
Trust คือสินทรัพย์ที่คนร้ายพยายามเปลี่ยนเป็นเงิน
ในมุมนี้ สิ่งที่ Scammer สร้างมาตลอดกระบวนการจึงไม่ใช่เพียงเรื่องโกหก แต่คือ Trust ที่สามารถถูก Monetize ได้
6. Move the Money — เงินไม่ได้หยุดอยู่ที่บัญชีแรก
หลังจากเหยื่อโอนเงินแล้ว งานของเครือข่าย Fraud ยังไม่จบ เพราะขั้นตอนต่อไปคือการทำให้เงินถูกติดตามและเรียกคืนได้ยากที่สุด
นี่คือจุดที่ Money Mule Network เข้ามามีบทบาท
เงินสามารถถูกส่งต่อผ่านหลายบัญชี หลายธนาคาร หลายประเทศ Payment Platforms, Cryptocurrency หรือ Underground Banking เพื่อเพิ่มความซับซ้อนให้กับเส้นทางทางการเงิน
บัญชีม้าคือ Financial Infrastructure
UNODC ระบุว่า Scam Centre Operations เชื่อมโยงอย่างใกล้ชิดกับ Underground Banking และ Money-laundering Schemes โดย Virtual Assets และช่องทางการเงินนอกระบบเพิ่มความซับซ้อนในการติดตามเงินข้ามพรมแดน
Money Mule จึงไม่ใช่เพียงปลายทางรับเงิน
บัญชีม้าจึงไม่ใช่รายละเอียดเล็ก ๆ ของ Fraud แต่เป็นส่วนหนึ่งของ Financial Infrastructure ของอุตสาหกรรมอาชญากรรม
Scam-as-a-Service — เมื่ออาชญากรรมสามารถซื้อบริการกันได้
สิ่งหนึ่งที่ทำให้ Cyber Fraud สามารถ Scale ได้อย่างรวดเร็ว คืออาชญากรไม่จำเป็นต้องสร้างทุกองค์ประกอบขึ้นมาด้วยตัวเอง
ในระบบนิเวศใต้ดินสามารถมีผู้ให้บริการเฉพาะทาง ตั้งแต่ Stolen Credentials, Phishing Infrastructure, Fake Identity, Malware และ SMS Infrastructure ไปจนถึง Social Engineering Services, Money Mule Recruitment และ Crypto Laundering
แนวคิดนี้มีลักษณะบางอย่างคล้าย Cloud Economy ในโลกธุรกิจ บริษัท Software ไม่จำเป็นต้องสร้าง Data Center ของตัวเองทุกแห่งเพื่อเปิดบริการใหม่ เพราะสามารถซื้อ Infrastructure จากผู้ให้บริการรายอื่นได้
Fraud Economy ก็สามารถแบ่งบริการออกเป็นชิ้นส่วนได้
ในทำนองเดียวกัน ผู้ก่ออาชญากรรมไม่จำเป็นต้องเชี่ยวชาญ Cybersecurity ทุกด้านเพื่อเริ่ม Fraud Campaign หากสามารถซื้อหรือเช่าความสามารถบางส่วนจากเครือข่ายอื่นได้
Fraud-as-a-Service ลด Barrier to Entry
นี่คือเหตุผลที่แนวคิด Fraud-as-a-Service มีความสำคัญ เพราะมันสามารถลด Barrier to Entry และช่วยให้อาชญากรรมสามารถ Scale ได้เร็วขึ้น
ตัวเลขระดับโลกสะท้อนว่าปัญหานี้ใหญ่เพียงใด
Global Anti-Scam Alliance และ Feedzai สำรวจผู้ใหญ่ประมาณ 46,000 คนใน 42 ตลาดสำหรับรายงาน Global State of Scams 2025 และประเมินความสูญเสียจาก Scam รวมประมาณ 442 พันล้านดอลลาร์สหรัฐ ในช่วง 12 เดือนที่ศึกษา โดย 23% ของผู้ตอบแบบสำรวจรายงานว่าเคยสูญเสียเงินจาก Scam
ตัวเลขนี้ต้องตีความอย่างระมัดระวัง เพราะเป็น ค่าประมาณจากการสำรวจและการ Extrapolate ไม่ใช่ยอดความเสียหายที่หน่วยงานรัฐทั่วโลกตรวจสอบ Transaction ครบทั้งหมดแล้ว
อย่างไรก็ตาม เมื่อพิจารณาร่วมกับข้อมูลจาก UNODC, INTERPOL และหน่วยงานบังคับใช้กฎหมายในหลายประเทศ ภาพรวมสะท้อนว่า Fraud ไม่ได้เป็นอาชญากรรมชายขอบของ Digital Economy อีกต่อไป
IMF ระบุใน Working Paper เดือนมีนาคม 2026 ว่า Cyber-enabled Fraud เพิ่มขึ้นเกือบสามเท่าในข้อมูลที่ศึกษา และตัวเลขจริงอาจถูกประเมินต่ำกว่าความเป็นจริงจากปัญหา Underreporting และช่องว่างของข้อมูลระหว่างประเทศ
Southeast Asia กลายเป็นหนึ่งในศูนย์กลางสำคัญของปัญหา
ประเด็นนี้เกี่ยวข้องโดยตรงกับประเทศไทยและภูมิภาคเอเชียตะวันออกเฉียงใต้
Reuters รายงานว่า Scam Centres ในเอเชียตะวันออกเฉียงใต้ โดยเฉพาะพื้นที่ตามแนวชายแดนไทย–เมียนมา รวมถึงกัมพูชาและลาว ได้พัฒนาเป็นศูนย์กลางของ Online Fraud ขนาดใหญ่ และหลายแห่งมีความเชื่อมโยงกับ Human Trafficking และ Organized Crime
INTERPOL ระบุว่า 74% ของเหยื่อ Human Trafficking ที่ถูกนำเข้าสู่ Scam Centres ตามข้อมูลที่วิเคราะห์ ถูกนำไปยังศูนย์ในเอเชียตะวันออกเฉียงใต้ แม้โมเดลธุรกิจดังกล่าวกำลังแพร่กระจายไปยังภูมิภาคอื่นแล้ว
Cyber Fraud จึงไม่ใช่แค่ Cybersecurity Problem
สิ่งที่กำลังเกิดขึ้นเป็นการเชื่อมโยงระหว่าง
Organized Crime + Money Laundering + Human Trafficking + Corruption + Cybercrime
ปัญหาเหล่านี้กำลังทำงานอยู่ใน Ecosystem เดียวกัน
นั่นทำให้การแก้ปัญหาด้วย Cybersecurity Technology เพียงมิติเดียวไม่เพียงพออีกต่อไป
AI กำลังเปลี่ยน Economics ของ Cyber Fraud
AI ไม่ได้เป็นผู้สร้าง Fraud ขึ้นมา Social Engineering มีอยู่มานานก่อน Generative AI และอาชญากรรมออนไลน์ก็มีวิวัฒนาการมาเป็นเวลาหลายปี
สิ่งที่ AI กำลังเปลี่ยนคือ Economics ของการทำ Fraud
AI สามารถช่วยให้การสร้างข้อความ Phishing เร็วขึ้น แปลภาษาได้ทันที สร้าง Profile ปลอม Clone Voice สร้าง Deepfake หรือภาพบุคคลที่ไม่มีอยู่จริง ตลอดจนช่วยวิเคราะห์ว่าควรสื่อสารกับเหยื่ออย่างไรต่อไป
จาก Human-intensive Fraud สู่ Automated Fraud
ผลลัพธ์คือ Fraud สามารถ เร็วขึ้น ถูกลง Personalized มากขึ้น สร้าง Content ได้มากขึ้น และ Scale ข้ามภาษาได้ง่ายขึ้น
UNODC ระบุว่า Scam Centres มีการใช้ AI และ Deepfake เพื่อเพิ่มความน่าเชื่อถือของการหลอกลวง ขณะที่ Translation Software ช่วยให้การดำเนินงานสามารถเข้าถึงเหยื่อหลายภาษา
AI ไม่ได้เปลี่ยนหลักการของ Social Engineering
คนร้ายยังคงต้องสร้าง Trust ใช้อารมณ์ และผลักดันให้เหยื่อตัดสินใจ
แต่ AI กำลังเปลี่ยน Economics of Social Engineering
จากกระบวนการที่เคยต้องใช้แรงงานมนุษย์จำนวนมาก ไปสู่ระบบที่สามารถ Automate และ Scale ได้มากกว่าเดิม
จุดอ่อนที่แท้จริงอาจไม่ใช่ Technology แต่คือ Trust
องค์กรสามารถลงทุนใน Firewall, EDR, MFA, Zero Trust, SOC, Threat Intelligence และ Security Monitoring ได้อย่างครบถ้วน แต่ระบบป้องกันเหล่านี้อาจไม่สามารถหยุดทุกเหตุการณ์ได้ หากผู้โจมตีสามารถทำให้ผู้ใช้เชื่อว่ากำลังพูดคุยกับธนาคารจริง เจ้าหน้าที่จริง หรือผู้บริหารจริง
เมื่อ Trust ถูกสร้างขึ้นสำเร็จ ผู้ใช้อาจกลายเป็นคนเปิดประตูให้ผู้โจมตีด้วยตัวเอง ไม่ว่าจะเป็นการให้ OTP ติดตั้ง Application เปิด Screen Sharing หรือโอนเงิน
จาก Hack the System สู่ Hack the Human Decision
Cyber Fraud จึงแตกต่างจาก Cyberattack บางประเภท เพราะผู้โจมตีไม่ได้พยายามเจาะระบบเพียงอย่างเดียว
สิ่งที่พวกเขาพยายามทำคือ
Hack the Human Decision
Trust จึงกลายเป็น Attack Surface
ในโลกที่ภาพ เสียง Email เว็บไซต์ และแม้แต่ Video Call สามารถถูกปลอมแปลงได้ Trust ไม่ควรถูกสร้างจากสิ่งที่ “ดูเหมือนจริง” เพียงอย่างเดียว
“Pause” อาจเป็น Security Control ที่มีประสิทธิภาพกว่าที่คิด
Cyber Fraud จำนวนมากพึ่งพา Urgency
คนร้ายไม่ต้องการให้เหยื่อมีเวลาค้น Google โทรกลับธนาคาร ถามครอบครัว ตรวจสอบ Application หรือหยุดคิดอย่างมีเหตุผล เพราะทุกนาทีที่เหยื่อมีเวลาตรวจสอบ คือโอกาสที่ Fraud จะถูกค้นพบ
ด้วยเหตุนี้ หลักการง่าย ๆ จึงยังมีประสิทธิภาพอย่างมาก
Pause → Verify → Act
Pause คือหยุดก่อนเมื่ออีกฝ่ายกำลังสร้างแรงกดดัน Verify คือยืนยันข้อมูลผ่านช่องทาง Official ที่เราค้นหาเอง ไม่ใช้หมายเลขโทรศัพท์หรือลิงก์ที่อีกฝ่ายเป็นผู้ส่งมา และ Act คือดำเนินการต่อเมื่อยืนยันตัวตนและข้อเท็จจริงได้แล้ว
สำหรับเรื่องการเงิน ควรเพิ่มหลักการสำคัญอีกประโยคหนึ่ง
Never transfer under pressure.
องค์กรจริงอาจมี Deadline แต่สถานการณ์ประเภท “ต้องโอนเดี๋ยวนี้ มิฉะนั้นจะถูกจับ บัญชีถูกปิด หรือเงินจะหาย” เป็น Red Flag สำคัญของ Social Engineering
สำหรับองค์กร ปัญหานี้ใหญ่กว่า Security Awareness Training
การอบรมพนักงานยังคงมีความจำเป็น แต่หาก Cyber Fraud กำลังพัฒนาไปเป็นอุตสาหกรรม การตอบโต้ก็ต้องถูกออกแบบเป็น System เช่นเดียวกัน
องค์กรควรเริ่มเชื่อม Fraud Intelligence, Threat Intelligence, Identity Security, Transaction Monitoring, Brand Monitoring, Domain Monitoring, Social Listening และ Incident Response เข้าด้วยกัน
จาก Detection สู่ Coordinated Response
หากมีเว็บไซต์ปลอมใช้ Logo ของบริษัท Threat Intelligence ควรสามารถตรวจพบ Domain ขณะที่ Brand Monitoring ตรวจพบการเผยแพร่ SOC วิเคราะห์ Infrastructure และ Communication Team เตรียมแจ้งเตือนลูกค้า
ในเวลาเดียวกัน Legal หรือ Takedown Team สามารถดำเนินการกับ Platform หรือ Registrar และ Fraud Team ตรวจสอบ Transaction Pattern ที่อาจเกี่ยวข้อง
ทุกฝ่ายต้องเห็น Incident เดียวกัน
เมื่อข้อมูลเหล่านี้เชื่อมโยงกัน องค์กรจะไม่ได้เพียง “ตรวจพบ Fraud”
แต่สามารถเข้าใจว่า Fraud Campaign กำลังทำงานอย่างไร
จาก Fraud Detection สู่ Fraud Intelligence & Response
นี่คือการเปลี่ยนจาก
Fraud Detection
ไปสู่
Fraud Intelligence & Response
Social Listening ก็มีบทบาทใน Cyber Fraud
Social Media เป็นทั้งพื้นที่หาเหยื่อ พื้นที่สร้างความน่าเชื่อถือ ช่องทางเผยแพร่ Scam และในขณะเดียวกันก็เป็นพื้นที่ที่เหยื่อใช้ร้องเรียนหรือเตือนคนอื่น
ด้วยเหตุนี้ Social Listening สามารถมีบทบาทในการตรวจจับ Fake Account, Impersonation, Fake Promotion, Fraudulent Investment, Suspicious Advertisement, Customer Complaints ตลอดจน Emerging Scam Narratives และการนำชื่อผู้บริหารหรือ Brand ไปใช้ในการหลอกลวง
เมื่อ Social Intelligence เชื่อมกับ Cyber Threat Intelligence
องค์กรจะเริ่มมองเห็น Fraud ผ่านข้อมูลสองประเภทพร้อมกัน
ด้านหนึ่งคือ Technical Signal เช่น Domain, URL, IP, Infrastructure หรือ Indicator of Compromise
อีกด้านหนึ่งคือ Human Conversation Signal เช่น Complaint, Narrative, Fake Promotion หรือพฤติกรรมการพูดถึง Brand ที่ผิดปกติ
Early Warning จึงไม่ได้มาจาก Security Tools เพียงอย่างเดียว
เมื่อ Technical Intelligence และ Social Intelligence ถูกนำมาวิเคราะห์ร่วมกัน องค์กรอาจสามารถตรวจพบสัญญาณของ Fraud Campaign ได้เร็วกว่าการรอให้เกิด Incident หรือความเสียหายก่อน
จาก Cybersecurity สู่ Digital Trust
ท้ายที่สุดแล้ว Cyber Fraud ไม่ได้ขโมยเพียงเงิน
มันกำลังขโมย Trust
เมื่อผู้คนเริ่มไม่แน่ใจว่าโทรศัพท์จากธนาคารเป็นธนาคารจริงหรือไม่ Email จาก CEO เป็น CEO จริงหรือไม่ เสียงของสมาชิกในครอบครัวเป็นเสียงจริงหรือเสียงที่ AI สร้างขึ้น Video Call เป็นมนุษย์จริงหรือ Deepfake และ Website ที่กำลังเข้าใช้งานเป็นเว็บไซต์จริงหรือ Phishing Site ความเสียหายจึงไม่ได้หยุดอยู่ที่มูลค่าของ Transaction
สิ่งที่กำลังถูกกระทบคือความเชื่อมั่นต่อ Digital Economy
Digital Economy สามารถทำงานได้เพราะมนุษย์เชื่อว่าตัวตน ระบบ ธุรกรรม และข้อมูลที่อยู่ตรงหน้ามีความน่าเชื่อถือ
เมื่อ Trust ถูกโจมตี ระบบเศรษฐกิจดิจิทัลก็ถูกโจมตีไปด้วย
นี่จึงอาจเป็นหนึ่งในโจทย์ Cybersecurity ที่สำคัญที่สุดในยุค AI
บทสรุป: เราไม่ได้กำลังสู้กับ “Scammer” แต่กำลังสู้กับ “ระบบธุรกิจอาชญากรรม”
ภาพของมิจฉาชีพคนหนึ่งถือโทรศัพท์แล้วสุ่มโทรหาเหยื่อ อาจไม่เพียงพอสำหรับใช้อธิบาย Cyber Fraud ในปัจจุบันอีกต่อไป
สิ่งที่กำลังเกิดขึ้นคือระบบที่สามารถนำ Data, Technology, AI, People, Processes, Infrastructure, Financial Networks และ Global Operations มาทำงานร่วมกันได้
UNODC ประเมินว่าเครือข่าย Cyber-enabled Fraud ในเอเชียตะวันออกเฉียงใต้สร้างรายได้ระดับหลายหมื่นล้านดอลลาร์ต่อปี ขณะที่ INTERPOL พบว่า Scam-centre Model กำลังแพร่กระจายไปยังหลายภูมิภาคทั่วโลก
การป้องกันจึงต้องเปลี่ยนจาก Individual Awareness สู่ Ecosystem Response
การบอกประชาชนเพียงว่า “อย่าหลงเชื่อ” ยังคงมีประโยชน์ แต่ไม่เพียงพอสำหรับปัญหาที่มีโครงสร้างระดับอุตสาหกรรม
การตอบโต้จำเป็นต้องเชื่อม
Prevention → Identity → Detection → Intelligence → Financial Controls → Takedown → Law Enforcement → International Cooperation
เมื่อ Cyber Fraud เป็น Ecosystem การป้องกันก็ต้องเป็น Ecosystem
แต่สำหรับคนทั่วไป แนวป้องกันด่านแรกกลับยังคงเรียบง่ายอย่างน่าประหลาด
Pause. Verify. Never transfer under pressure.
เพราะเป้าหมายสุดท้ายอาจไม่ใช่ Firewall
ในสงคราม Cyber Fraud ยุคใหม่ เป้าหมายสุดท้ายของคนร้ายอาจไม่ใช่การเจาะ Firewall หรือค้นหา Software Vulnerability ที่ซับซ้อนที่สุด
แต่อาจเป็นสิ่งที่ง่ายกว่าและอันตรายกว่า
ทำให้มนุษย์เชื่อ แล้วเปิดประตูให้ด้วยตัวเอง
เกี่ยวกับผู้เขียน
อาจารย์ปรเมศร์ เพียรสกุล ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์ (Cybersecurity) ปัญญาประดิษฐ์ (Artificial Intelligence: AI) และการวิเคราะห์ข้อมูลเชิงกลยุทธ์ ปัจจุบันดำรงตำแหน่งประธานเจ้าหน้าที่บริหาร (Chief Executive Officer: CEO) และผู้ก่อตั้ง บริษัท อินเทลลิเจนท์ ดาต้า อนาไลติก จำกัด โดยมุ่งพัฒนาและประยุกต์ใช้เทคโนโลยี เพื่อเปลี่ยนข้อมูลให้เป็นข่าวกรองที่เชื่อถือได้สำหรับการตัดสินใจของผู้บริหารและองค์กรอย่างมีประสิทธิภาพและยั่งยืน
Poramate Piansakul
Professional Certifications
#CyberFraud #OnlineScam #FraudIntelligence #Cybersecurity #DigitalTrust
แหล่งอ่านสำคัญ
UNODC — Cybercrime, corruption and scam-centre ecosystem
INTERPOL — Globalization of scam centres
Global Anti-Scam Alliance — Global State of Scams 2025
IMF — The Rise of Cyber Events and Digital Fraud in the Financial Sector