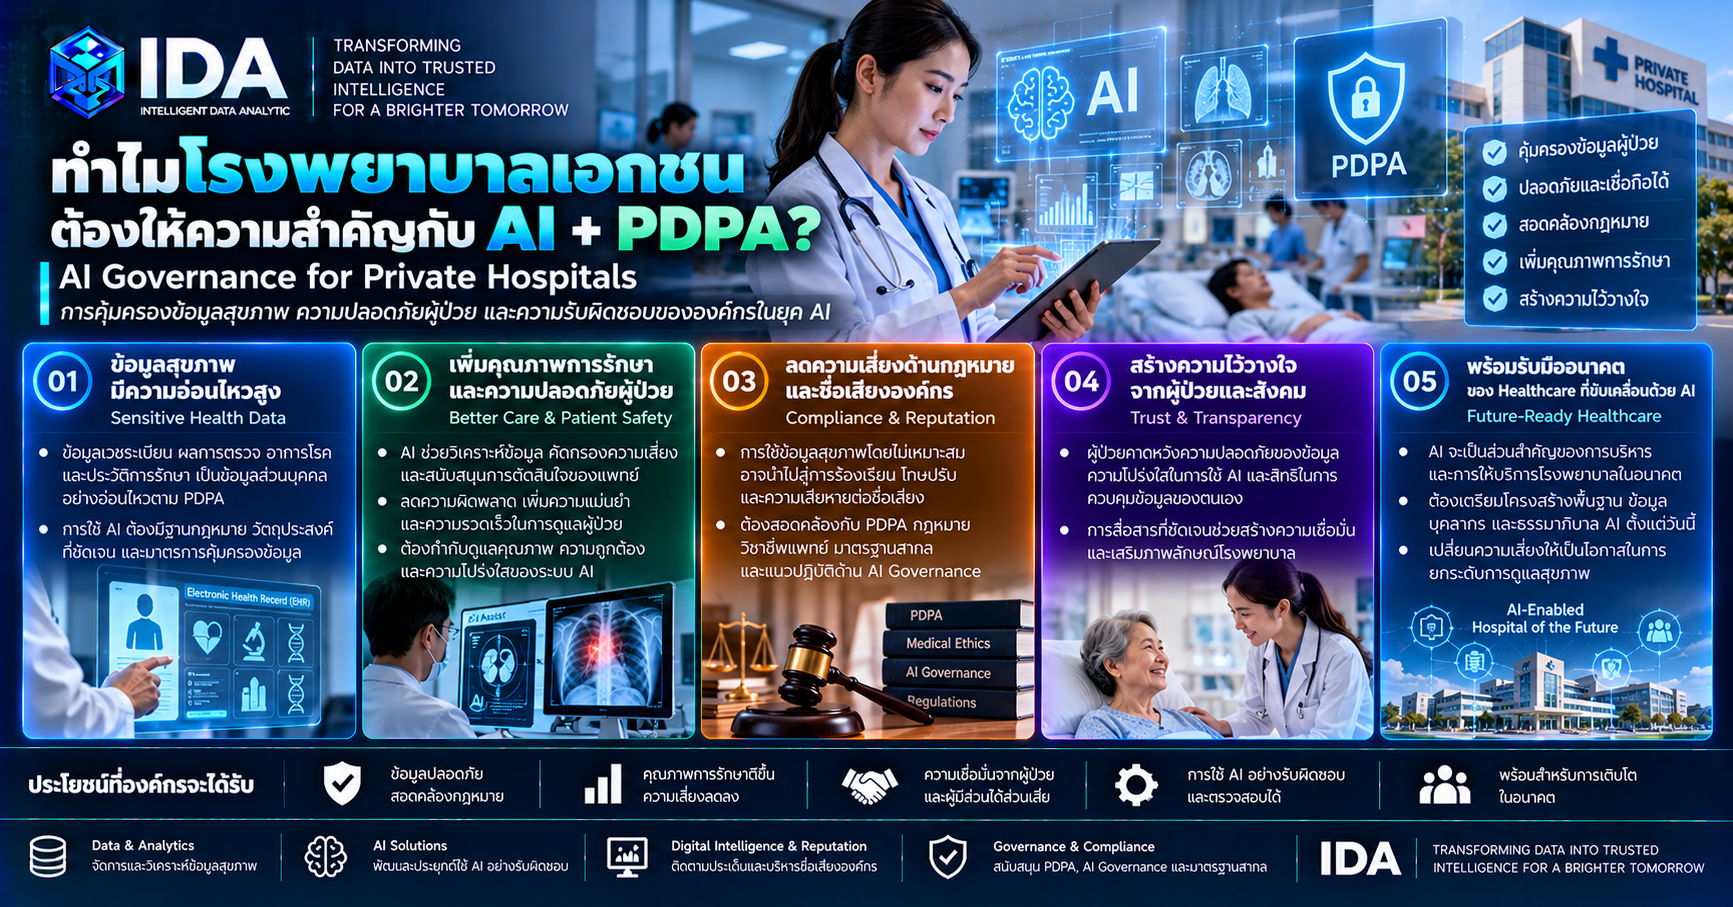
ทำไมโรงพยาบาลเอกชนต้องให้ความสำคัญกับ AI + PDPA?
AI Governance for Private Hospitals: การคุ้มครองข้อมูลสุขภาพ ความปลอดภัยผู้ป่วย และความรับผิดชอบขององค์กรในยุค AI
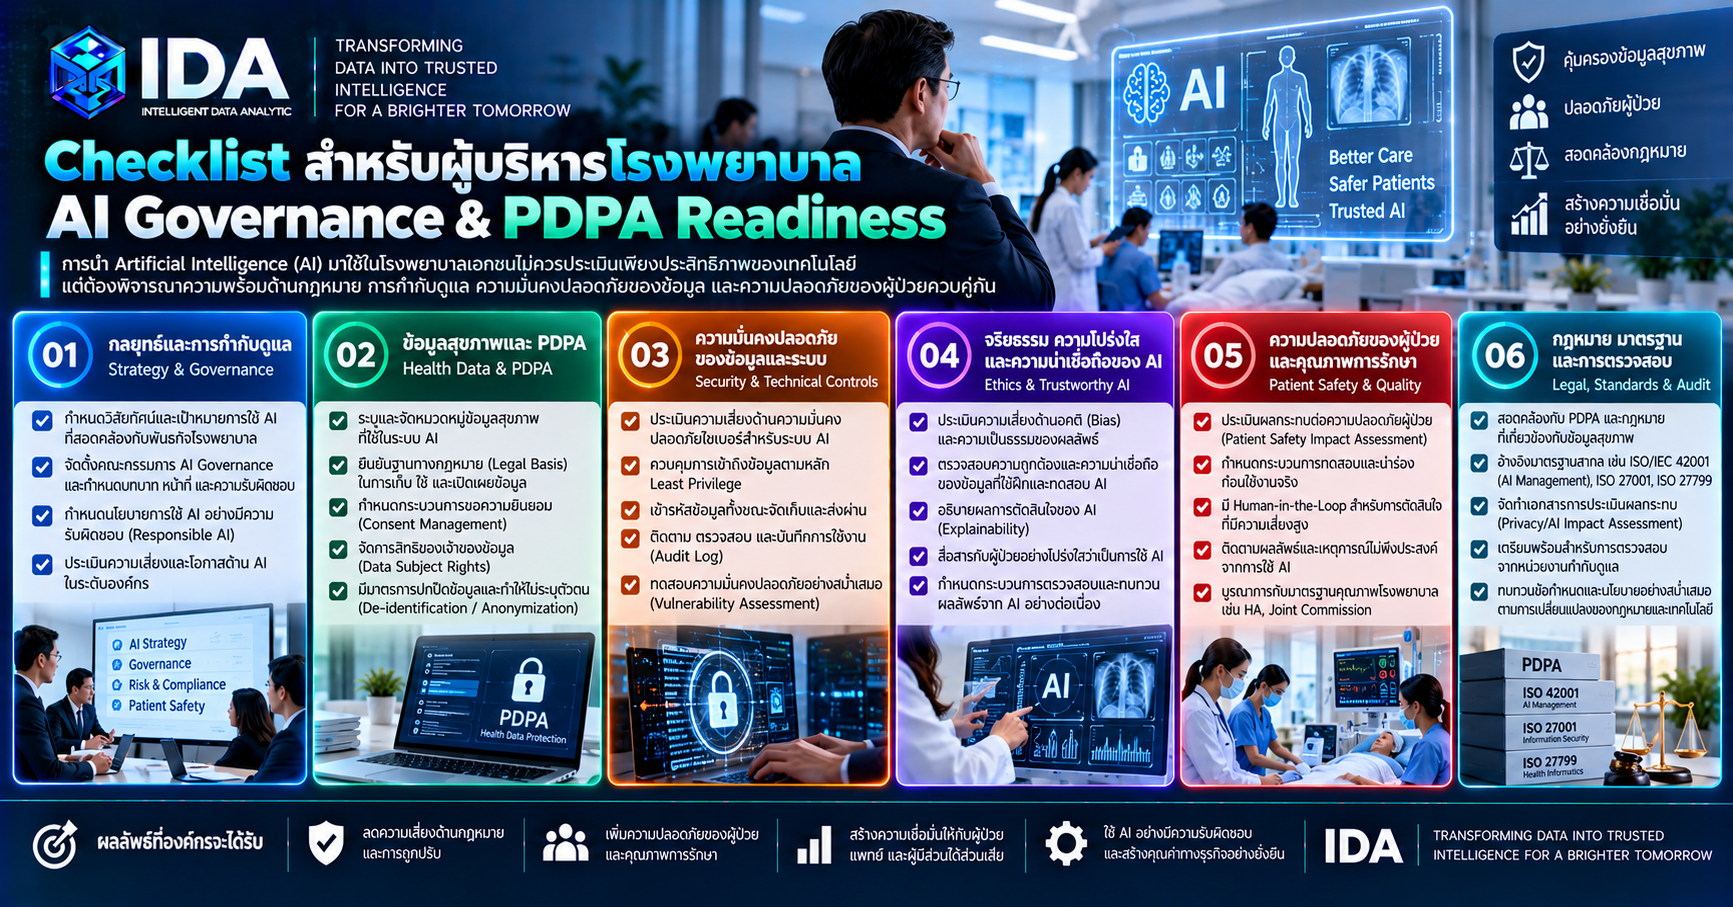
โรงพยาบาลเอกชนกำลังเข้าสู่ยุคที่ Artificial Intelligence (AI) มีบทบาทสำคัญมากขึ้น ทั้งในการบริหารจัดการผู้ป่วย การวิเคราะห์เวชระเบียน การสนับสนุนการวินิจฉัยโรค การนัดหมาย การคาดการณ์ความต้องการใช้บริการ และการเพิ่มประสิทธิภาพการดำเนินงาน
แต่การนำ AI มาใช้ในโรงพยาบาลมีความแตกต่างจากธุรกิจทั่วไปอย่างมีนัยสำคัญ เพราะข้อมูลที่เกี่ยวข้องอาจเป็น ข้อมูลสุขภาพ ซึ่งเป็นข้อมูลส่วนบุคคลอ่อนไหว (Sensitive Personal Data) ตามมาตรา 26 ของพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA)
หากข้อมูลถูกนำไปใช้ผิดวัตถุประสงค์ เปิดเผยแก่ผู้ไม่มีสิทธิ์ หรือ AI ให้คำแนะนำทางการแพทย์ที่ผิดพลาด ผลกระทบอาจเกิดขึ้นพร้อมกันทั้งต่อสิทธิความเป็นส่วนตัว ความปลอดภัยของผู้ป่วย ความรับผิดทางกฎหมาย และความน่าเชื่อถือของโรงพยาบาล
ดังนั้น AI Governance และ PDPA จึงต้องถูกออกแบบให้ทำงานร่วมกันตั้งแต่ต้น ไม่ใช่รอให้เกิดเหตุการณ์แล้วจึงแก้ไข
1. ทำไมโรงพยาบาลเอกชนจึงมีความเสี่ยงสูงในการใช้ AI?
โรงพยาบาลมีข้อมูลที่ละเอียดอ่อนจำนวนมาก เช่น ประวัติการรักษา ผลตรวจทางห้องปฏิบัติการ ภาพทางการแพทย์ ข้อมูลพันธุกรรม ข้อมูลการใช้ยา และประวัติสุขภาพจิต
ความเสี่ยงไม่ได้เกิดจากการเก็บข้อมูลเหล่านี้เท่านั้น แต่เกิดขึ้นตลอดกระบวนการนำข้อมูลไปใช้กับ AI ตั้งแต่การรวบรวม การส่งต่อไปยังผู้ให้บริการภายนอก การประมวลผล การสร้างผลลัพธ์ และการจัดเก็บบันทึกการใช้งาน
ตัวอย่างการใช้งานที่ควรประเมิน ได้แก่
| AI Use Case | ความเสี่ยงที่ต้องควบคุม |
|---|---|
| Electronic Health Records (EHR) | การเข้าถึงข้อมูลเกินสิทธิ์และการส่งข้อมูลไปยัง AI Provider |
| AI Clinical Decision Support | ผลลัพธ์ผิดพลาด อคติ และการพึ่งพา AI มากเกินไป |
| Medical Imaging AI | ความแม่นยำ ความเหมาะสมกับประชากรผู้ป่วย และการตรวจสอบผล |
| Patient Chatbot | การเปิดเผยข้อมูลผู้ป่วยและคำแนะนำที่ไม่เหมาะสม |
| Predictive Patient Analytics | การใช้ข้อมูลเกินวัตถุประสงค์และการตัดสินใจที่ไม่เป็นธรรม |
| AI Medical Transcription | การบันทึกเสียง การประมวลผล และการเก็บรักษาข้อมูล |
| AI Agent เชื่อม HIS/EHR | การเข้าถึงหรือแก้ไขข้อมูลโดยอัตโนมัติเกินขอบเขตอำนาจ |
องค์การอนามัยโลก (WHO) เตือนว่าการใช้ Generative AI ในบริการสุขภาพอาจมีความเสี่ยงจากข้อมูลผิดพลาด อคติ Automation Bias และ Cybersecurity ซึ่งต้องมีการกำกับดูแลตลอดกระบวนการพัฒนาและใช้งาน
2. PDPA มาตรา 26: โรงพยาบาลต้องเข้าใจอะไร?
มาตรา 26 กำหนดหลักเกณฑ์การประมวลผลข้อมูลส่วนบุคคลอ่อนไหว ซึ่งรวมถึงข้อมูลสุขภาพ
โดยหลัก การประมวลผลข้อมูลประเภทนี้ต้องมีฐานทางกฎหมายที่เหมาะสม เช่น ความยินยอมโดยชัดแจ้ง หรือเข้าเงื่อนไขข้อยกเว้นตามกฎหมาย
สำหรับบริการทางการแพทย์ กฎหมายมีข้อยกเว้นบางกรณีที่เกี่ยวข้องกับการวินิจฉัย การรักษา การให้บริการด้านสุขภาพ และการจัดการระบบบริการสุขภาพ ภายใต้เงื่อนไขที่กำหนด
อย่างไรก็ตาม การที่โรงพยาบาลมีฐานทางกฎหมายสำหรับการรักษาพยาบาล ไม่ได้หมายความว่าสามารถนำข้อมูลเดียวกันไปฝึก AI Model ทำการตลาด หรือส่งต่อให้ผู้ให้บริการ AI ภายนอกได้โดยอัตโนมัติ
โรงพยาบาลจึงต้องพิจารณาแยกตามวัตถุประสงค์และกระบวนการประมวลผลจริง ได้แก่
- วัตถุประสงค์ของการใช้ข้อมูล
- ฐานทางกฎหมายที่เกี่ยวข้อง
- ความจำเป็นและความได้สัดส่วนของข้อมูล
- บทบาทของโรงพยาบาลและผู้ให้บริการ AI
- การเปิดเผยหรือโอนข้อมูลไปต่างประเทศ
- ระยะเวลาการเก็บรักษาและการลบข้อมูล
- สิทธิของเจ้าของข้อมูลและมาตรการรักษาความปลอดภัย
หากมีการฝ่าฝืน PDPA อาจเกิดความรับผิดทางแพ่ง โทษทางปกครอง หรือความผิดทางอาญาในกรณีที่เข้าองค์ประกอบตามกฎหมาย ทั้งนี้ไม่ได้หมายความว่าการละเมิดทุกกรณีมีโทษทั้งสามประเภทพร้อมกัน
3. PDPA Compliance ไม่เท่ากับ AI Governance
แม้โรงพยาบาลจะจัดทำ Privacy Notice, Consent Form และมาตรการคุ้มครองข้อมูลส่วนบุคคลแล้ว ก็ยังไม่เพียงพอสำหรับการกำกับดูแล AI
เพราะ PDPA มุ่งคุ้มครองการประมวลผลข้อมูลส่วนบุคคล ขณะที่ AI Governance ต้องพิจารณาความถูกต้อง ความปลอดภัย ความโปร่งใส และผลกระทบจากการทำงานของ AI ด้วย
ตัวอย่างเช่น ระบบ AI อาจใช้ข้อมูลโดยมีฐานทางกฎหมายที่เหมาะสม แต่ให้ผลการประเมินความเสี่ยงผู้ป่วยผิดพลาด
ในทางกลับกัน AI อาจมีความแม่นยำสูง แต่กระบวนการนำข้อมูลสุขภาพไปใช้กลับไม่มีฐานทางกฎหมายที่รองรับ
โรงพยาบาลจึงต้องประเมินทั้งสองมิติร่วมกัน
PDPA Compliance + AI Governance + Clinical Safety + Cybersecurity = Trustworthy Healthcare AI
4. AI Governance Framework สำหรับโรงพยาบาลเอกชน
โรงพยาบาลควรกำหนดกรอบกำกับดูแลอย่างน้อย 7 ด้าน
1. AI Inventory & Risk Classification
ขึ้นทะเบียนระบบ AI ทั้งที่จัดซื้อ พัฒนาเอง และใช้งานผ่าน Cloud รวมถึง Shadow AI พร้อมจัดระดับความเสี่ยงตามผลกระทบต่อผู้ป่วยและข้อมูล
2. Data Governance & PDPA
กำหนด Data Classification, Legal Basis, Data Minimization, Retention Policy และการควบคุมข้อมูลที่ส่งไปยัง AI Provider
3. Clinical Validation & Patient Safety
ทดสอบความถูกต้อง ความน่าเชื่อถือ ข้อจำกัด และความเหมาะสมของ AI กับบริบทการรักษาจริง ก่อนนำไปใช้และระหว่างใช้งาน
4. Human Oversight & Accountability
กำหนดบทบาทแพทย์ บุคลากรทางการแพทย์ ผู้บริหาร และผู้ดูแลระบบ โดยเฉพาะ AI ที่สนับสนุนการตัดสินใจทางคลินิก
5. AI Security & Access Control
ใช้ Identity Management, Least Privilege, Encryption, Audit Logging และมาตรการป้องกัน Prompt Injection หรือการเรียกใช้เครื่องมือโดยไม่ได้รับอนุญาต
6. Vendor & Third-Party Risk Management
ประเมินผู้ให้บริการ AI และ Cloud รวมถึงสัญญา การใช้ข้อมูลเพื่อฝึกโมเดล Subprocessor การเก็บข้อมูล และการแจ้งเหตุละเมิด
7. Continuous Monitoring & Incident Response
ติดตาม Model Performance, Data Leakage, AI Errors และเหตุการณ์ที่อาจกระทบผู้ป่วย พร้อมกำหนดขั้นตอนหยุดใช้งานหรือเปลี่ยนกลับไปใช้กระบวนการปกติ
กรอบดังกล่าวสามารถเชื่อมกับ NIST AI Risk Management Framework และ ISO/IEC 42001 โดยปรับให้เหมาะกับระบบบริการสุขภาพ
5. ตัวอย่าง: AI Chatbot รับนัดหมายผู้ป่วย
สมมติโรงพยาบาลต้องการใช้ AI Chatbot เพื่อช่วยนัดหมายและตอบคำถามผู้ป่วย
หาก Chatbot เพียงให้ข้อมูลเวลาเปิดบริการและช่องทางติดต่อ ความเสี่ยงอาจอยู่ในระดับที่ควบคุมได้ง่ายกว่า
แต่หาก Chatbot เชื่อมต่อกับ HIS เพื่ออ่านประวัติการรักษา แสดงผลตรวจ หรือแนะนำการรักษา ความเสี่ยงจะเพิ่มขึ้นอย่างมาก
โรงพยาบาลต้องกำหนดว่า Chatbot สามารถเข้าถึงข้อมูลใดได้บ้าง ต้องตรวจสอบตัวตนผู้ป่วยอย่างไร และคำถามประเภทใดต้องส่งต่อให้บุคลากรทางการแพทย์
Chatbot → Identity Verification → Authorized Data Access → AI Processing → Safety Check → Human Escalation → Audit Log
หากมีการให้คำแนะนำเกี่ยวกับอาการหรือการรักษา ต้องกำหนดข้อจำกัดและกระบวนการส่งต่อที่เหมาะสม ไม่ควรใช้ข้อความปฏิเสธความรับผิดเพียงอย่างเดียวเป็นมาตรการป้องกันความเสี่ยง
6. บทบาทของ CEO, Hospital Director, CIO, CISO และ DPO
AI Governance ในโรงพยาบาลไม่ใช่หน้าที่ของฝ่าย IT หรือ DPO เพียงฝ่ายเดียว
| ผู้รับผิดชอบ | บทบาทสำคัญ |
|---|---|
| Board / CEO | กำหนดนโยบาย Risk Appetite และความรับผิดชอบระดับองค์กร |
| Hospital Director / Medical Director | กำกับคุณภาพการรักษาและความปลอดภัยของผู้ป่วย |
| CIO / IT Director | กำกับสถาปัตยกรรม การเชื่อมต่อระบบ และเทคโนโลยี |
| CISO / Security Team | ควบคุมความมั่นคงปลอดภัยของข้อมูล ระบบ และ AI |
| DPO / Legal / Compliance | ให้คำแนะนำและติดตามการปฏิบัติตาม PDPA |
| Clinical AI Owner | ประเมินความเหมาะสมและติดตามผลการใช้งาน AI ทางคลินิก |
ทั้งนี้ บทบาทของ DPO ต้องรักษาความเป็นอิสระและหลีกเลี่ยงความขัดแย้งทางผลประโยชน์ตามหลักเกณฑ์ที่เกี่ยวข้อง
7. Roadmap 90 วันสำหรับโรงพยาบาลเอกชน
วัน 1–30: Discover & Assess
สำรวจระบบ AI และการใช้ข้อมูลสุขภาพ ระบุผู้ให้บริการภายนอก จัดระดับความเสี่ยง และตรวจสอบฐานทางกฎหมาย
วัน 31–60: Govern & Control
กำหนด AI Policy, Data Access Policy, Vendor Requirements, Clinical Validation Criteria และกระบวนการอนุมัติ AI Use Cases
วัน 61–90: Validate & Monitor
ทดสอบระบบที่มีความเสี่ยงสูง จัดทำ Audit Trail, Incident Response Playbook และ Executive AI Risk Dashboard
ผลลัพธ์ที่ควรได้คือ Hospital AI Register, AI Risk Assessment, PDPA Control Mapping และ AI Governance Action Plan
8. จาก Hospital Data สู่ Trusted Healthcare Intelligence
การนำ AI มาใช้ในโรงพยาบาลควรสร้างประโยชน์ที่ตรวจสอบได้ ทั้งด้านประสิทธิภาพการดำเนินงาน คุณภาพบริการ และประสบการณ์ผู้ป่วย
แต่การใช้ข้อมูลเพื่อสร้างประโยชน์ต้องดำเนินควบคู่กับการคุ้มครองสิทธิ ความปลอดภัย และความเชื่อมั่น
Healthcare Data → Data Governance → AI Analytics → Clinical Validation → Human Decision → Patient Safety → Trusted Healthcare
สำหรับ Intelligent Data Analytic (IDA) แนวคิดสำคัญคือการเปลี่ยนข้อมูลให้เป็น Intelligence ที่เชื่อถือได้ เพื่อสนับสนุนการตัดสินใจของผู้บริหาร โดยการพัฒนา AI และ Data Analytics ในโรงพยาบาลต้องมีการออกแบบการกำกับดูแลและความปลอดภัยให้เหมาะกับบริบทของข้อมูลสุขภาพ
บทสรุป
โรงพยาบาลเอกชนไม่ควรถามเพียงว่า “AI ช่วยลดต้นทุนได้เท่าใด?” แต่ควรถามด้วยว่า “AI ปลอดภัยต่อผู้ป่วย ถูกต้องตามกฎหมาย และตรวจสอบความรับผิดชอบได้หรือไม่?”
PDPA เป็นองค์ประกอบสำคัญของการคุ้มครองข้อมูลสุขภาพ แต่การสร้างความเชื่อมั่นในการใช้ AI ต้องมี AI Governance, Clinical Safety, Cybersecurity และ Human Oversight ทำงานร่วมกัน
Protect Patient Data → Govern AI → Validate Clinical Safety → Maintain Human Oversight → Build Patient Trust
เอกสารอ้างอิง
- พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 — สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล
- WHO — Ethics and Governance of Artificial Intelligence for Health
- NIST — AI Risk Management Framework
- ISO/IEC 42001 — AI Management System
- IDA — Data & Analytics
หมายเหตุ: การประเมินฐานทางกฎหมายของการใช้ข้อมูลสุขภาพและข้อกำหนดด้านเครื่องมือแพทย์ต้องพิจารณาข้อเท็จจริงของแต่ละระบบ รวมถึงกฎหมายและประกาศที่เกี่ยวข้องก่อนใช้งานจริง
เกี่ยวกับผู้เขียน
อาจารย์ ปรเมศร์ เพียรสกุล
ประธานเจ้าหน้าที่บริหาร (Chief Executive Officer)
บริษัท อินเทลลิเจนท์ ดาต้า อนาไลติกส์ จำกัด (IDA)
CEO | AI, Cybersecurity & Digital Risk Strategist
Digital Crisis & Reputation Management
Certified AI Governance Professional (AIGP) | Data Protection Officer (DPO)
Poramate Piansakul
Professional Certifications
Transforming Data into Trusted Intelligence for Executive Decision-Making
Intelligent Data Analytic (IDA)
Transform Data into Intelligence, Insights & Impact.
เปลี่ยนข้อมูลมหาศาลให้เป็น Intelligence ที่ผู้บริหารใช้ตัดสินใจได้ ตั้งแต่การเข้าใจสถานการณ์ ตรวจจับความเสี่ยง คาดการณ์แนวโน้ม ไปจนถึงสนับสนุนการตัดสินใจและการบริหารวิกฤต
#AIGovernance #HealthcareAI #PDPA #PatientDataProtection #IDA