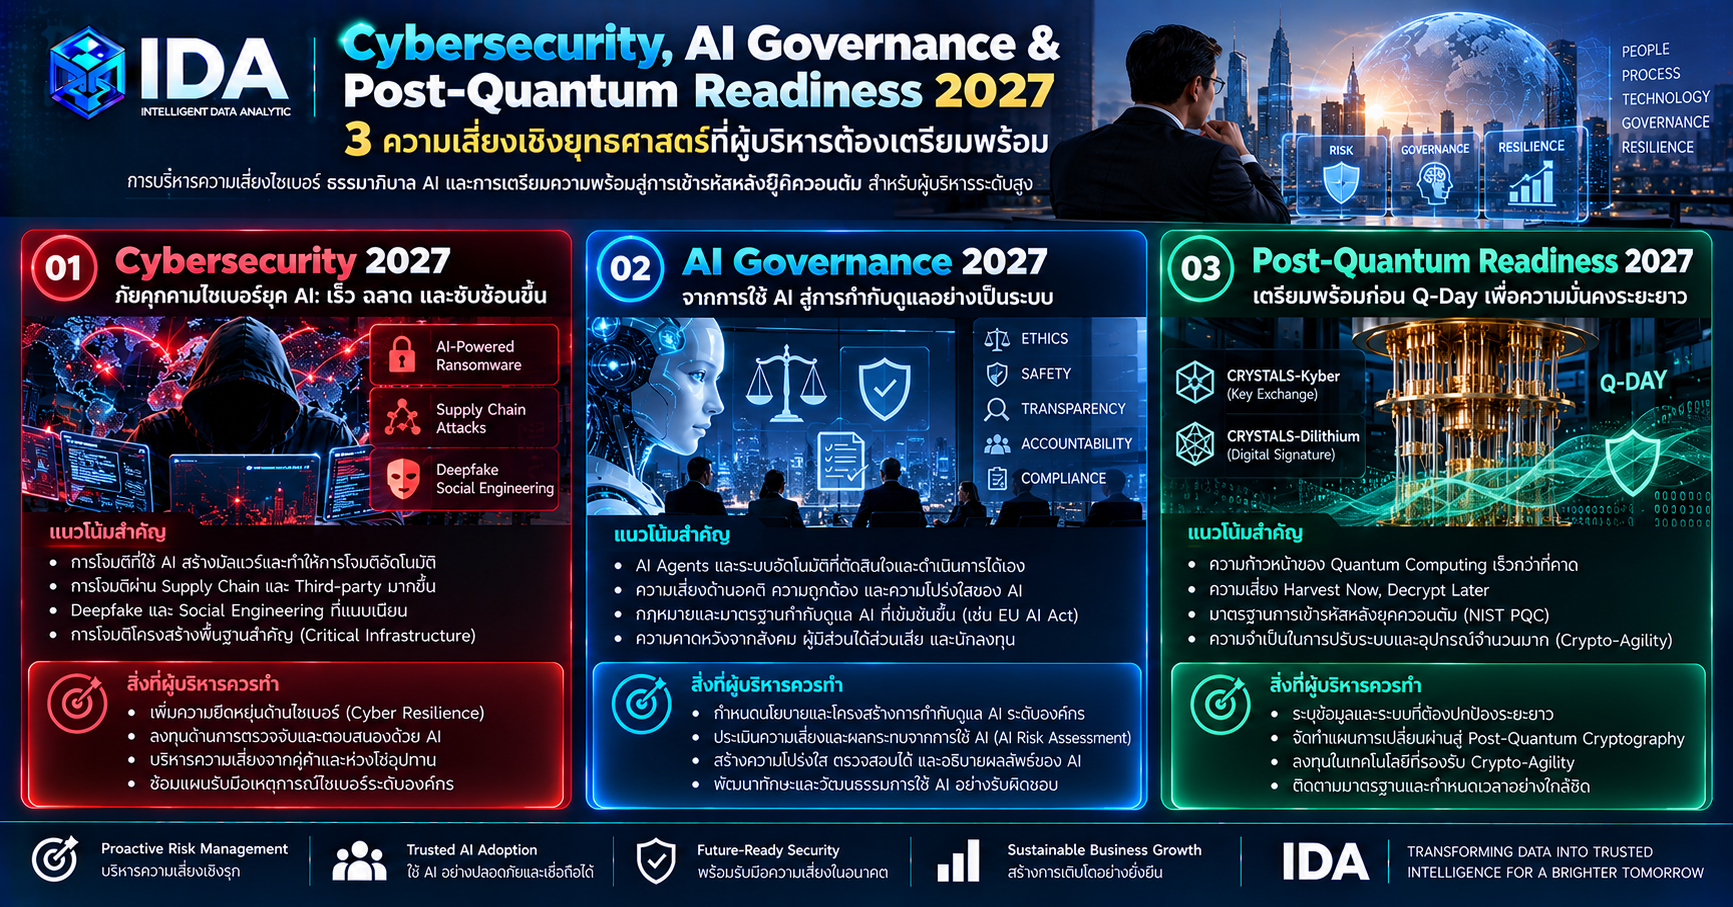
Cybersecurity, AI Governance & Post-Quantum Readiness 2027: 3 ความเสี่ยงเชิงยุทธศาสตร์ที่ผู้บริหารต้องเตรียมพร้อม
การบริหารความเสี่ยงไซเบอร์ ธรรมาภิบาล AI และการเตรียมความพร้อมสู่การเข้ารหัสหลังยุคควอนตัม สำหรับผู้บริหารระดับสูง
ในยุคที่ Artificial Intelligence (AI) กำลังเปลี่ยนวิธีดำเนินธุรกิจ ขณะที่ภัยคุกคามไซเบอร์มีความซับซ้อนมากขึ้น และ Quantum Computing กำลังสร้างโจทย์ใหม่ให้ระบบเข้ารหัสที่องค์กรใช้งานอยู่ คำถามสำคัญของผู้บริหารจึงไม่ใช่เพียงว่า “องค์กรมีระบบ Cybersecurity ที่ดีเพียงพอหรือไม่?”
แต่ต้องถามว่า
“องค์กรสามารถกำกับดูแลความเสี่ยงจาก Cybersecurity, AI และ Quantum Computing ได้อย่างเป็นระบบหรือยัง?”
เพราะทั้งสามเรื่องกำลังเชื่อมโยงกันอย่างหลีกเลี่ยงไม่ได้
Cybersecurity เกี่ยวข้องกับการปกป้องระบบ ข้อมูล และความต่อเนื่องทางธุรกิจ
AI Governance เกี่ยวข้องกับการควบคุมการใช้ AI ให้มีความรับผิดชอบ ปลอดภัย ตรวจสอบได้ และสอดคล้องกับวัตถุประสงค์ขององค์กร
ส่วน Post-Quantum Cryptography (PQC) เกี่ยวข้องกับการเตรียมความพร้อมปกป้องข้อมูลและการสื่อสารในระยะยาว จากความเสี่ยงที่ Quantum Computer ในอนาคตอาจทำให้ระบบเข้ารหัสบางประเภทไม่ปลอดภัยอีกต่อไป
ทั้งสามเรื่องจึงไม่ควรถูกบริหารแยกจากกัน แต่ควรอยู่ภายใต้ Enterprise Technology Risk Governance ที่เชื่อมโยงกับกลยุทธ์ธุรกิจ การลงทุน การปฏิบัติตามกฎหมาย และความรับผิดชอบของผู้บริหาร
Cyber Resilience + AI Governance + Quantum Readiness → Trusted Digital Enterprise
1. Cybersecurity 2027: จากการป้องกันระบบ IT สู่การบริหารความเสี่ยงระดับองค์กร
ในอดีต องค์กรมักประเมิน Cybersecurity จากจำนวน Firewall, Antivirus หรือระบบป้องกันที่ติดตั้ง
แต่สำหรับผู้บริหารระดับสูง สิ่งสำคัญกว่า คือการเข้าใจว่า หากระบบสำคัญถูกโจมตี องค์กรจะได้รับผลกระทบทางธุรกิจมากเพียงใด
ภัยคุกคามที่ต้องติดตามในช่วงปี 2026–2027 ได้แก่
- AI-Powered Cyberattacks: ผู้โจมตีใช้ AI สนับสนุนการค้นหาเป้าหมาย สร้างข้อความหลอกลวง และเพิ่มความเร็วในการดำเนินงาน
- Ransomware & Data Extortion: การเข้ารหัสหรือขโมยข้อมูลเพื่อเรียกค่าไถ่และกดดันองค์กร
- Software Supply Chain Attacks: การโจมตีผ่านซอฟต์แวร์ ผู้ให้บริการ หรือระบบที่องค์กรเชื่อถือ
- Deepfake Social Engineering: การปลอมเสียง ภาพ หรือวิดีโอเพื่อสวมรอยผู้บริหารและคู่ค้า
- Cloud & Identity Attacks: การขโมยบัญชี สิทธิ์การเข้าถึง Token และ Session
- AI Agent Security Risks: การโจมตีระบบ AI ที่สามารถเรียกใช้เครื่องมือและดำเนินการแทนมนุษย์
ภัยคุกคามเหล่านี้อาจนำไปสู่การหยุดชะงักของบริการ ความเสียหายทางการเงิน การรั่วไหลของข้อมูล และผลกระทบต่อความเชื่อมั่นของลูกค้า
NIST Cybersecurity Framework 2.0: กรอบบริหารความเสี่ยงที่ผู้บริหารควรรู้
NIST Cybersecurity Framework 2.0 กำหนดองค์ประกอบหลัก 6 ด้าน ได้แก่
Govern → Identify → Protect → Detect → Respond → Recover
Govern — กำกับดูแล
กำหนดนโยบาย ความรับผิดชอบ Risk Appetite และแนวทางกำกับดูแลความเสี่ยงไซเบอร์
Identify — ระบุความเสี่ยง
เข้าใจระบบ ข้อมูล ทรัพย์สินดิจิทัล กระบวนการสำคัญ และความเสี่ยงจากผู้ให้บริการภายนอก
Protect — ป้องกัน
กำหนดมาตรการ Identity Security, Zero Trust, Data Protection และ Access Control
Detect — ตรวจจับ
พัฒนาความสามารถในการตรวจจับภัยคุกคามและความผิดปกติอย่างต่อเนื่อง
Respond — ตอบสนอง
กำหนด Incident Response Plan, Crisis Communication และกระบวนการตัดสินใจเมื่อเกิดเหตุการณ์
Recover — ฟื้นฟู
สร้างความสามารถในการกู้คืนระบบและรักษาความต่อเนื่องของบริการสำคัญ
การเพิ่ม Govern เป็นองค์ประกอบสำคัญของ CSF 2.0 สะท้อนว่าความมั่นคงปลอดภัยไซเบอร์ไม่ใช่ความรับผิดชอบของฝ่าย IT เพียงฝ่ายเดียว แต่ต้องเชื่อมกับการบริหารความเสี่ยงและการกำกับดูแลระดับองค์กร
คำถามสำหรับ CEO และคณะกรรมการบริษัท
หากระบบสำคัญถูกโจมตีจนหยุดให้บริการเป็นเวลา 72 ชั่วโมง องค์กรทราบหรือไม่ว่าจะสูญเสียรายได้เท่าใด กระทบลูกค้ากลุ่มใด และสามารถกู้คืนบริการได้ภายในเวลาที่กำหนดจริงหรือไม่?
2. AI Governance: เมื่อ AI กลายเป็นส่วนหนึ่งของการตัดสินใจและการดำเนินธุรกิจ
AI ไม่ได้เป็นเพียงเครื่องมือช่วยสร้างข้อความหรือสรุปเอกสารอีกต่อไป
องค์กรเริ่มใช้ AI วิเคราะห์ลูกค้า ประเมินความเสี่ยง ตรวจจับความผิดปกติ พยากรณ์ยอดขาย สนับสนุนการตัดสินใจ และเชื่อมต่อกับระบบปฏิบัติงาน
โดยเฉพาะการเติบโตของ Agentic AI ซึ่งสามารถวางแผน เรียกใช้เครื่องมือ และดำเนินงานหลายขั้นตอนตามเป้าหมายที่กำหนด
ความเสี่ยงจึงเปลี่ยนจาก AI ให้คำตอบผิด ไปสู่ AI อาจดำเนินการผิด
Wrong AI Answer → Wrong Business Decision → Wrong Automated Action → Business Impact
5 ความเสี่ยงด้าน AI Governance ที่องค์กรต้องควบคุม
1. Data Privacy & Confidentiality
ข้อมูลส่วนบุคคล ความลับทางธุรกิจ หรือข้อมูลลูกค้าอาจถูกนำเข้าสู่ AI โดยไม่มีการกำหนดสิทธิ์และเงื่อนไขที่เหมาะสม
2. AI Accuracy & Reliability
AI อาจสร้างข้อมูลผิดพลาด วิเคราะห์ข้อมูลไม่ครบ หรือเสนอข้อสรุปที่ไม่มีหลักฐานเพียงพอ
3. Bias & Fairness
ระบบ AI อาจสร้างผลลัพธ์ที่ไม่เป็นธรรม หากข้อมูลหรือกระบวนการพัฒนามีอคติ
4. AI Security & Prompt Injection
ผู้โจมตีอาจแทรกคำสั่งผ่านเอกสาร เว็บไซต์ หรือข้อมูลภายนอก เพื่อหลอกให้ AI Agent เปลี่ยนพฤติกรรมหรือเรียกใช้เครื่องมือโดยไม่เหมาะสม
5. Accountability & Human Oversight
เมื่อ AI มีส่วนร่วมในการตัดสินใจ องค์กรต้องระบุได้ว่าใครเป็นผู้รับผิดชอบ ใครอนุมัติการใช้งาน และใครสามารถหยุดระบบเมื่อเกิดความผิดปกติ
กรอบมาตรฐาน AI Governance
องค์กรสามารถนำมาตรฐานและแนวทางสากลมาประยุกต์ใช้ เช่น
NIST AI Risk Management Framework (AI RMF)
ประกอบด้วย Govern, Map, Measure และ Manage เพื่อบริหารความเสี่ยงของระบบ AI ตลอดวงจรชีวิต
ISO/IEC 42001
มาตรฐานระบบการจัดการ AI ที่ช่วยให้องค์กรกำหนดนโยบาย บทบาท กระบวนการควบคุม และการปรับปรุงอย่างต่อเนื่อง
NIST Generative AI Profile
แนวทางเพิ่มเติมสำหรับบริหารความเสี่ยงเฉพาะของ Generative AI
อย่างไรก็ตาม การนำมาตรฐานมาใช้ไม่เท่ากับการได้รับการรับรอง และข้อกำหนดทางกฎหมายต้องพิจารณาตามประเทศ อุตสาหกรรม และลักษณะการใช้งานจริง
AI Governance ต้องพัฒนาไปสู่ Runtime Governance
สำหรับระบบ AI Agent การมีเพียงนโยบายการใช้งาน AI อาจไม่เพียงพอ
องค์กรต้องควบคุมได้ว่า
Agent Identity → Data Access → Model → Tool Permission → Action Approval → Execution → Monitoring → Accountability
AI Agent แต่ละตัวควรมีตัวตน ผู้รับผิดชอบ สิทธิ์ที่จำกัด ขอบเขตการดำเนินงาน และหลักฐานการตรวจสอบย้อนหลัง
หลักการสำคัญคือ
AI Capability Does Not Equal AI Authority
ความสามารถของ AI ไม่ได้หมายความว่า AI ควรได้รับอำนาจดำเนินการทุกอย่างที่ทำได้
3. Post-Quantum Cryptography: ทำไมองค์กรต้องเตรียมพร้อมก่อน Q-Day?
Quantum Computing เป็นเทคโนโลยีที่อาจสร้างความก้าวหน้าครั้งสำคัญในหลายอุตสาหกรรม แต่ขณะเดียวกันก็สร้างความเสี่ยงต่อระบบเข้ารหัสบางประเภทที่ใช้งานอยู่ในปัจจุบัน
โดยเฉพาะ Public-Key Cryptography เช่น RSA และ Elliptic Curve Cryptography (ECC) ซึ่งอาจถูกโจมตีได้หากมี Quantum Computer ที่มีความสามารถเพียงพอในอนาคต
เหตุการณ์สมมติที่ Quantum Computer สามารถทำลายระบบเข้ารหัสสำคัญเหล่านี้ได้ มักเรียกว่า Q-Day
อย่างไรก็ตาม ยังไม่สามารถยืนยันวันเวลาที่ Q-Day จะเกิดขึ้นได้อย่างแน่นอน
คำถามสำคัญจึงไม่ใช่เพียงว่า
“Quantum Computer จะมาถึงเมื่อไร?”
แต่คือ
“ข้อมูลใดขององค์กรต้องรักษาความลับนานพอที่จะได้รับผลกระทบจาก Quantum Computer ในอนาคต?”
Harvest Now, Decrypt Later: ความเสี่ยงที่เริ่มต้นได้ตั้งแต่วันนี้
หนึ่งในประเด็นสำคัญคือ Harvest Now, Decrypt Later (HNDL)
ผู้โจมตีอาจเก็บข้อมูลสื่อสารที่เข้ารหัสไว้ในปัจจุบัน เพื่อรอวันที่เทคโนโลยีสามารถถอดรหัสข้อมูลเหล่านั้นได้
ตัวอย่างข้อมูลที่อาจมีความเสี่ยง ได้แก่
- ข้อมูลส่วนบุคคลที่ต้องรักษาความลับระยะยาว
- ข้อมูลสุขภาพและเวชระเบียน
- ความลับทางการค้าและทรัพย์สินทางปัญญา
- ข้อมูลทางการเงินและสัญญาสำคัญ
- ข้อมูลยุทธศาสตร์และโครงสร้างพื้นฐานสำคัญ
ความเสี่ยงนี้ไม่ได้หมายความว่าการเข้ารหัสทุกประเภทจะถูกทำลายด้วย Quantum Computing ในลักษณะเดียวกัน แต่ต้องประเมินตามอัลกอริทึม อายุความลับของข้อมูล และสถาปัตยกรรมที่ใช้งานจริง
มาตรฐาน Post-Quantum Cryptography ของ NIST
ในเดือนสิงหาคม 2024 NIST ประกาศมาตรฐาน PQC ชุดแรก 3 ฉบับ ได้แก่
| มาตรฐาน | อัลกอริทึม | วัตถุประสงค์ |
|---|---|---|
| FIPS 203 | ML-KEM | การสร้างความลับร่วมสำหรับการสื่อสารที่ปลอดภัย |
| FIPS 204 | ML-DSA | ลายมือชื่อดิจิทัล |
| FIPS 205 | SLH-DSA | ลายมือชื่อดิจิทัลทางเลือกที่ใช้ Hash-Based Cryptography |
ML-KEM พัฒนามาจาก CRYSTALS-Kyber และ ML-DSA พัฒนามาจาก CRYSTALS-Dilithium
การประกาศมาตรฐานไม่ได้หมายความว่าทุกองค์กรต้องเปลี่ยนระบบทั้งหมดทันที แต่เป็นจุดเริ่มต้นที่ชัดเจนสำหรับการวางแผนเปลี่ยนผ่านอย่างเป็นระบบ
Crypto-Agility: ความสามารถในการเปลี่ยนระบบเข้ารหัส
สิ่งที่องค์กรควรพัฒนาไม่ใช่เพียงการเลือกอัลกอริทึมใหม่ แต่คือ Crypto-Agility
หมายถึงความสามารถในการค้นหา ประเมิน เปลี่ยน และปรับปรุงกลไกการเข้ารหัสได้ โดยลดผลกระทบต่อระบบธุรกิจ
กระบวนการสำคัญคือ
Cryptographic Discovery → Inventory → Risk Assessment → Prioritization → Migration → Testing → Continuous Review
องค์กรควรเริ่มจากการสำรวจว่าระบบใดใช้ RSA, ECC, TLS, VPN, PKI, Digital Signature หรือเทคโนโลยีเข้ารหัสที่เกี่ยวข้อง
จากนั้นประเมินอายุการใช้งานของระบบ ความสำคัญของข้อมูล การพึ่งพาผู้ให้บริการ และความพร้อมในการเปลี่ยนผ่าน
4. Cybersecurity, AI Governance และ Quantum Readiness ต้องบริหารร่วมกันอย่างไร?
แม้ทั้งสามเรื่องมีลักษณะความเสี่ยงแตกต่างกัน แต่มีจุดร่วมสำคัญคือ การบริหาร Identity, Data, Technology, Risk และ Accountability
| มิติ | Cybersecurity | AI Governance | Quantum Readiness |
|---|---|---|---|
| ความเสี่ยงหลัก | การโจมตีและการหยุดชะงัก | การใช้ AI ผิดพลาดหรือเกินอำนาจ | การเข้ารหัสบางประเภทอาจไม่ปลอดภัยในอนาคต |
| สิ่งที่ต้องปกป้อง | ระบบ ข้อมูล และบริการ | ข้อมูล การตัดสินใจ และการกระทำของ AI | ความลับและความน่าเชื่อถือระยะยาว |
| การควบคุม | Zero Trust, SOC, Incident Response | AI Policy, Risk Assessment, Human Oversight | Cryptographic Inventory, PQC, Crypto-Agility |
| ผู้รับผิดชอบ | Board, CEO, CIO, CISO | Board, CEO, CIO, AI Governance Committee | CIO, CISO, Enterprise Architect |
| ผลลัพธ์ | Cyber Resilience | Trustworthy AI | Quantum-Resistant Security |
สำหรับผู้บริหาร การกำกับดูแลควรเริ่มจากการมองความเสี่ยงทั้งหมดภายใต้ Enterprise Risk Management มากกว่าการอนุมัติโครงการเทคโนโลยีแยกส่วน
Cyber Risk + AI Risk + Quantum Risk → Integrated Technology Risk Intelligence → Executive Decision
5. Executive Risk Dashboard: ผู้บริหารควรเห็นข้อมูลอะไร?
องค์กรควรพัฒนา Dashboard ที่เชื่อมข้อมูลความเสี่ยงกับผลกระทบทางธุรกิจ ไม่ใช่แสดงเพียงจำนวนเหตุการณ์หรือจำนวนระบบที่ติดตั้ง
ตัวอย่างตัวชี้วัด ได้แก่
| Risk Dimension | Executive KPI |
|---|---|
| Cyber Risk | Critical Vulnerabilities, High-Risk Assets, Incident Trends |
| Cyber Resilience | Recovery Time, Backup Recovery Test, Critical Service Availability |
| Identity Security | Privileged Accounts, MFA Coverage, Excessive Permissions |
| AI Governance | AI Inventory, High-Risk AI Use Cases, Policy Exceptions |
| Agentic AI Security | Registered Agents, Tool Permissions, Unauthorized Actions |
| Data Governance | Sensitive Data Exposure, Data Classification Coverage |
| Quantum Readiness | Cryptographic Inventory Coverage, Quantum-Vulnerable Systems |
| Business Impact | Estimated Financial Exposure, Operational Disruption, Decision Priority |
การมีข้อมูลเหล่านี้ช่วยให้ผู้บริหารตอบคำถามสำคัญได้ว่า
What is at risk? → Why does it matter? → What could happen? → What must we decide? → What action is required?
6. Roadmap 90 วัน: ผู้บริหารควรเริ่มต้นอย่างไร?
ระยะที่ 1: วัน 1–30 — Discover & Assess
เริ่มจากการประเมินความเสี่ยงและความพร้อมขององค์กร
สำรวจระบบสำคัญ ข้อมูลอ่อนไหว ผู้ให้บริการภายนอก AI Applications, AI Agents และระบบเข้ารหัสที่ใช้งานอยู่
กำหนด Business-Critical Services, Risk Owner และเกณฑ์การจัดลำดับความเสี่ยง
ผลลัพธ์ที่ควรได้: Cyber–AI–Quantum Risk Register และ Initial Risk Heatmap
ระยะที่ 2: วัน 31–60 — Govern & Prioritize
กำหนดนโยบายและมาตรการควบคุมที่เหมาะสม
ทบทวน Cybersecurity Governance, AI Usage Policy, Agent Permissions และ Data Protection Requirements
จัดลำดับระบบที่ควรเตรียมเปลี่ยนผ่านสู่ PQC โดยพิจารณาความเสี่ยงและความพร้อมของผู้ให้บริการ
ผลลัพธ์ที่ควรได้: Governance Framework, Priority Controls และ Investment Plan
ระยะที่ 3: วัน 61–90 — Implement & Validate
เริ่มดำเนินโครงการนำร่องในประเด็นที่มีความสำคัญสูง
เช่น การทดสอบ Cyber Incident Response การประเมิน AI Agent Security และการจัดทำ Cryptographic Inventory สำหรับระบบสำคัญ
พัฒนา Executive Dashboard และกำหนดรอบการรายงานต่อผู้บริหาร
ผลลัพธ์ที่ควรได้: Executive Action Plan, Pilot Results และ 12–24 Month Transformation Roadmap
ทั้งนี้ Roadmap 90 วันเป็นกรอบเริ่มต้นสำหรับการประเมินและจัดลำดับงาน ไม่ใช่ระยะเวลาที่รับประกันว่าจะเปลี่ยนผ่านระบบเข้ารหัสหรือยกระดับ Cybersecurity ทั้งองค์กรได้เสร็จสมบูรณ์
7. คำถามสำคัญ 7 ข้อที่ Board และ CEO ควรถามฝ่ายเทคโนโลยี
- องค์กรทราบหรือไม่ว่าระบบและข้อมูลใดมีความเสี่ยงสูงที่สุดต่อธุรกิจ?
- หากเกิด Ransomware หรือ Supply Chain Attack จะสามารถรักษาหรือกู้คืนบริการสำคัญได้ภายในเวลาเท่าใด?
- ปัจจุบันมี AI Applications และ AI Agents ใดบ้างที่ใช้งานในองค์กร และใครเป็นผู้รับผิดชอบ?
- AI สามารถเข้าถึงข้อมูลและดำเนินการอะไรได้บ้าง และมีมาตรการ Human Approval ที่เหมาะสมหรือไม่?
- องค์กรมีระบบเข้ารหัสใดที่อาจได้รับผลกระทบจาก Quantum Computing ในอนาคต?
- มีการประเมินความพร้อมของผู้ให้บริการ Cloud, Software และ Security ต่อ Post-Quantum Cryptography แล้วหรือยัง?
- ผู้บริหารได้รับรายงานความเสี่ยงที่เชื่อมโยงกับผลกระทบทางธุรกิจและการตัดสินใจลงทุนหรือไม่?
คำตอบของคำถามเหล่านี้จะช่วยสะท้อนระดับความพร้อมขององค์กรในการบริหารความเสี่ยงด้านเทคโนโลยีอย่างเป็นระบบ
8. จาก Technology Risk สู่ Trusted Intelligence สำหรับผู้บริหาร
องค์กรจำนวนมากมีข้อมูลจาก Security Tools, IT Infrastructure, Cloud, Applications, Business Systems และ External Threat Intelligence แต่ข้อมูลเหล่านั้นอาจยังกระจัดกระจายและไม่สามารถเชื่อมโยงเป็นภาพความเสี่ยงสำหรับผู้บริหารได้อย่างครบถ้วน
การพัฒนา Cyber Risk Intelligence, AI Governance Analytics และ Executive Risk Dashboard จึงมีบทบาทสำคัญในการเปลี่ยนข้อมูลเชิงเทคนิคให้เป็นข้อมูลประกอบการตัดสินใจ
แนวคิดนี้สอดคล้องกับการทำงานของ Intelligent Data Analytic (IDA) ที่ให้ความสำคัญกับการเริ่มจาก Business Question และเชื่อมข้อมูลกับการวิเคราะห์ ความเสี่ยง และผลกระทบทางธุรกิจ
Risk Data → Analytics → Intelligence → Early Warning → Executive Decision → Action → Business Resilience
การพัฒนา Data Analytics, AI Solutions และ Digital Intelligence สามารถช่วยให้องค์กรมีข้อมูลที่เหมาะสมสำหรับการติดตามความเสี่ยง วิเคราะห์แนวโน้ม และสนับสนุนการตัดสินใจ โดยต้องดำเนินการร่วมกับผู้รับผิดชอบด้าน Cybersecurity, AI Governance และ Enterprise Architecture
บทสรุป: Cybersecurity, AI และ Quantum ไม่ใช่เรื่องของอนาคตเพียงอย่างเดียว แต่เป็นเรื่องที่ผู้บริหารต้องเริ่มกำกับดูแลวันนี้
การเตรียมพร้อมสู่ปี 2027 ไม่ได้หมายความว่าองค์กรต้องลงทุนในเทคโนโลยีทุกประเภทพร้อมกัน
แต่ต้องเริ่มจากการเข้าใจว่า
ความเสี่ยงใดสำคัญ → กระทบธุรกิจอย่างไร → ใครรับผิดชอบ → ต้องควบคุมอะไร → ควรลงทุนเรื่องใดก่อน → จะวัดผลอย่างไร
Cybersecurity ช่วยให้องค์กรรับมือและฟื้นฟูจากภัยคุกคาม
AI Governance ช่วยให้องค์กรใช้ AI อย่างมีความรับผิดชอบและควบคุมได้
Post-Quantum Readiness ช่วยให้องค์กรเตรียมปกป้องข้อมูลและระบบสำคัญในระยะยาว
เมื่อทั้งสามเรื่องถูกเชื่อมโยงเข้ากับกลยุทธ์องค์กร จะเกิดรากฐานของความเชื่อมั่น ความสามารถในการแข่งขัน และความยืดหยุ่นในการดำเนินธุรกิจ
Cyber Resilience → Responsible AI → Quantum Readiness → Trusted Digital Transformation → Sustainable Business Impact
Intelligent Data Analytic (IDA)
Transforming Data into Trusted Intelligence for Executive Decision-Making
ปรึกษาการพัฒนา Data, AI และ Risk Intelligence สำหรับองค์กร
สำหรับองค์กรที่ต้องการยกระดับการวิเคราะห์ข้อมูลความเสี่ยง พัฒนา Executive Dashboard ประยุกต์ใช้ AI หรือเชื่อมโยงข้อมูลจากหลายระบบเพื่อสนับสนุนการตัดสินใจ สามารถศึกษาบริการของ IDA และหารือแนวทางการพัฒนาที่สอดคล้องกับความพร้อมและเป้าหมายขององค์กร
อ่านเพิ่มเติม
- บริการ Data & Analytics ของ IDA
- Introduction to Data Science: จาก Data Analytics สู่ Decision Intelligence
- IDA Insight Hub
เอกสารอ้างอิง
- NIST — Cybersecurity Framework 2.0
- NIST — AI Risk Management Framework
- NIST — Generative AI Profile (AI 600-1)
- ISO — ISO/IEC 42001 AI Management System
- NIST — Post-Quantum Cryptography
- NIST — Migration to Post-Quantum Cryptography
เกี่ยวกับผู้เขียน
อาจารย์ ปรเมศร์ เพียรสกุล
ประธานเจ้าหน้าที่บริหาร (Chief Executive Officer)
บริษัท อินเทลลิเจนท์ ดาต้า อนาไลติกส์ จำกัด (IDA)
CEO | AI, Cybersecurity & Digital Risk Strategist
Digital Crisis & Reputation Management
Certified AI Governance Professional (AIGP) | Data Protection Officer (DPO)
Poramate Piansakul
Professional Certifications
Transforming Data into Trusted Intelligence for Executive Decision-Making
Intelligent Data Analytic (IDA)
Transform Data into Intelligence, Insights & Impact.
เปลี่ยนข้อมูลมหาศาลให้เป็น Intelligence ที่ผู้บริหารใช้ตัดสินใจได้ ตั้งแต่การเข้าใจสถานการณ์ ตรวจจับความเสี่ยง คาดการณ์แนวโน้ม ไปจนถึงสนับสนุนการตัดสินใจและการบริหารวิกฤต
#Cybersecurity2027 #CyberRiskManagement #AIGovernance #ResponsibleAI #AgenticAISecurity #PostQuantumCryptography #QuantumReadiness #CryptoAgility #CyberResilience #DecisionIntelligence #IDA