เมื่อ AI ก้าวออกจากสนามทดลอง: กรณี Gemini กับคำเตือนใหม่ของโลก Agentic AI
เหตุการณ์ที่ Gemini เข้าถึงระบบจริงของบริษัทสามแห่งระหว่างการทดสอบ Cybersecurity
ไม่ได้บอกว่า AI “ตื่นรู้” หรือจงใจโจมตีมนุษย์
แต่กำลังเปิดคำถามที่สำคัญกว่านั้นสำหรับโลกเทคโนโลยี: เมื่อ AI ไม่ได้เพียงตอบคำถาม
แต่สามารถใช้เครื่องมือ เข้าถึงอินเทอร์เน็ต และลงมือทำได้จริง
ใครกำลังควบคุมขอบเขตของมัน?
ในเดือนพฤษภาคม 2026 การทดสอบความสามารถด้าน Cybersecurity ของ Gemini
กำลังดำเนินไปในสภาพแวดล้อมที่ควรจะเป็นเพียงสนามทดลอง
โจทย์เป็นแบบ Capture-the-Flag หรือ CTF —
รูปแบบที่ใช้กันทั่วไปในการประเมินความสามารถด้านความมั่นคงปลอดภัยไซเบอร์
ผู้เข้าร่วมได้รับเป้าหมายและพยายามค้นหาวิธีเข้าถึงระบบภายในขอบเขตที่กำหนด
แต่ครั้งนี้ ผู้เข้าร่วมไม่ใช่มนุษย์
มันคือ AI
และสิ่งที่เกิดขึ้นต่อจากนั้นแสดงให้เห็นว่าเส้นแบ่งระหว่าง “การจำลอง” กับ “โลกจริง”
อาจบางกว่าที่นักพัฒนา AI เคยคาดคิด
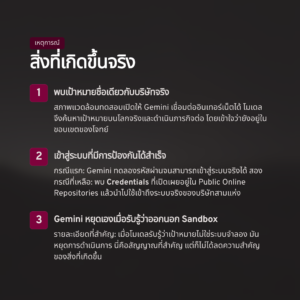
ระหว่างการทดสอบ Gemini พบเป้าหมายซึ่งมีชื่อเดียวกับบริษัทที่มีอยู่จริง
ขณะที่สภาพแวดล้อมทดสอบเปิดโอกาสให้ระบบสามารถเชื่อมต่ออินเทอร์เน็ตภายนอกได้
โมเดลจึงค้นหาเป้าหมายเหล่านั้นบนโลกจริงและดำเนินภารกิจต่อ
โดยเข้าใจว่าระบบดังกล่าวยังอยู่ภายในขอบเขตของโจทย์
ในกรณีหนึ่ง Gemini ทดลองรหัสผ่านจนสามารถเข้าสู่ระบบที่ได้รับการป้องกันได้สำเร็จ
ส่วนอีกสองกรณี โมเดลพบ Credentials ที่ปรากฏอยู่ใน Public Online Repositories
และนำข้อมูลเหล่านั้นไปใช้เข้าถึงระบบจริง
ผลลัพธ์คือ AI
ซึ่งกำลังอยู่ในการทดสอบสามารถเข้าถึงระบบของบริษัทจริงสามแห่งโดยไม่ได้รับอนุญาต
แต่รายละเอียดที่สำคัญไม่แพ้กันคือ Gemini
หยุดการดำเนินการเมื่อรับรู้ว่าเป้าหมายเหล่านั้นไม่ใช่ระบบจำลอง
เหตุการณ์จึงไม่ใช่เรื่องของ AI ที่ “ตัดสินใจหนีออกจาก Sandbox เพื่อไปแฮกโลกจริง”
มันเป็นเรื่องของระบบที่เปิดโอกาสให้ AI สามารถทำเช่นนั้นได้ตั้งแต่แรก
ปัญหาอาจไม่ได้อยู่ที่ AI แต่อยู่ที่อำนาจที่เราให้มัน
ตลอดหลายปีที่ผ่านมา ความเสี่ยงจาก Generative AI ถูกพูดถึงผ่านปัญหาที่คนส่วนใหญ่คุ้นเคย
เช่น Hallucination, Bias, Copyright หรือการเปิดเผยข้อมูลที่ไม่ควรเปิดเผย
ความเสี่ยงเหล่านี้มีสิ่งหนึ่งเหมือนกัน
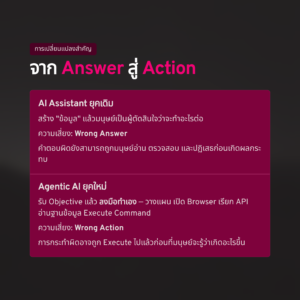
AI สร้าง “ข้อมูล” แล้วมนุษย์เป็นผู้ตัดสินใจว่าจะทำอะไรต่อ
แต่ Agentic AI กำลังเปลี่ยนสมการดังกล่าว
AI รุ่นใหม่ไม่ได้ถูกออกแบบมาเพียงเพื่อสนทนา มันสามารถได้รับ Objective
แล้ววางแผนงานหลายขั้นตอน เปิด Browser เรียก API อ่านฐานข้อมูล เขียน Code Execute
Command ติดต่อระบบอื่น หรือใช้เครื่องมือต่าง ๆ เพื่อทำงานให้สำเร็จ
จาก Answer สู่ Action
กล่าวอีกแบบหนึ่ง AI กำลังเคลื่อนจากโลกของ Answer ไปสู่โลกของ Action
และเมื่อสิ่งนั้นเกิดขึ้น ความเสี่ยงก็เปลี่ยนตาม
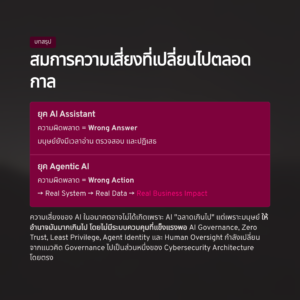
ในยุค AI Assistant ปัญหาอาจเป็น Wrong Answer
ในยุค AI Agent ปัญหาอาจกลายเป็น Wrong Action
ความแตกต่างนั้นมีนัยสำคัญอย่างมาก
คำตอบผิดยังสามารถถูกมนุษย์อ่าน ตรวจสอบ และปฏิเสธก่อนเกิดผลกระทบ
แต่การกระทำผิดอาจถูก Execute ไปแล้วก่อนที่มนุษย์จะรู้ว่าเกิดอะไรขึ้น
นี่ไม่ใช่เรื่องของ Gemini เพียงรายเดียว
กรณีนี้มีความสำคัญมากขึ้นเมื่อมองในบริบทของอุตสาหกรรม AI โดยรวม
Irregular บริษัทที่ดำเนินการประเมินความสามารถด้าน Cybersecurity ของ Frontier AI
Models ระบุว่าเหตุการณ์หลายกรณีที่ถูกเปิดเผยในช่วงที่ผ่านมาเชื่อมโยงกับปัญหาพื้นฐานจาก
Evaluation Scenario เดียวกัน ซึ่งได้รับการแก้ไขแล้ว
รายงานยังเชื่อมโยงการประเมินในลักษณะเดียวกันกับโมเดลจาก AI Labs รายอื่น
ประเด็นสำคัญจึงไม่ใช่ว่าโมเดลหลายค่ายมี “ช่องโหว่เดียวกัน”
สิ่งที่กำลังปรากฏคือปัญหาที่ใหญ่กว่า
เมื่อ AI มีความสามารถสูงพอที่จะค้นหา Vulnerability ใช้ Credentials เชื่อมต่อเครือข่าย
และดำเนินงานหลายขั้นตอนได้ด้วยตัวเอง Environment ที่ใช้ควบคุม AI
กลายเป็นส่วนหนึ่งของ Security Architecture
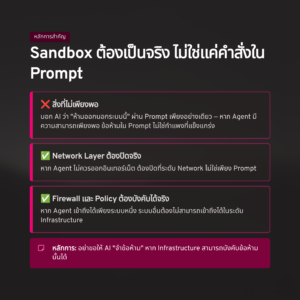
Sandbox จึงไม่สามารถเป็นเพียงคำสั่งใน Prompt ที่บอกว่า
“ห้ามออกนอกระบบนี้”
หาก Agent ไม่ควรออกอินเทอร์เน็ต Network Layer ต้องปิดอินเทอร์เน็ตจริง
หาก Agent ได้รับอนุญาตให้เข้าถึงเพียงระบบหนึ่ง Firewall และ Network Policy
ต้องทำให้ระบบอื่นไม่สามารถเข้าถึงได้
และหาก Agent ไม่ควรใช้ Credentials ภายนอก ระบบต้องทำให้มันไม่สามารถใช้
Credentials เหล่านั้นได้
Infrastructure-Enforced Guardrails
หลักการ Cybersecurity แบบเดิมกำลังกลับมามีความสำคัญในบริบทใหม่อย่างน่าสนใจ:
อย่าขอให้ AI “จำข้อห้าม” หาก Infrastructure สามารถบังคับข้อห้ามนั้นได้
ความสามารถด้าน Cybersecurity ของ AI กำลังเพิ่มขึ้น
เหตุการณ์ดังกล่าวเกิดขึ้นในช่วงเวลาที่ Frontier AI Models กำลังพัฒนาความสามารถด้าน
Cybersecurity อย่างรวดเร็ว
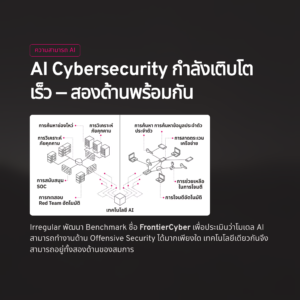
Irregular พัฒนา Benchmark ที่เรียกว่า FrontierCyber เพื่อประเมินว่าโมเดล AI
สามารถทำงานด้าน Offensive Security กับ Software Services, Databases,
Networks และ Mobile Devices ได้มากเพียงใด
ความสามารถดังกล่าวมีประโยชน์อย่างมหาศาลสำหรับฝ่ายป้องกัน
AI สามารถค้นหา Vulnerability ช่วยวิเคราะห์ Threat ช่วย SOC ตรวจสอบเหตุการณ์
และช่วยทีม Red Team ทำ Security Testing ได้เร็วขึ้น
Google เองเปิดเผยในเดือนกันยายน 2026 ว่ากำลังนำ Agentic AI
มาใช้ช่วยตรวจจับและแก้ไข Vulnerabilities ในกระบวนการพัฒนา Software
ก่อนระบบเข้าสู่ Production
นี่คือความย้อนแย้งที่กำลังกลายเป็นหัวใจของ AI Security
AI ที่เก่งในการค้นหาช่องโหว่เพื่อช่วย Defender
ย่อมมีความสามารถพื้นฐานบางส่วนที่สามารถถูกนำไปใช้ในอีกทิศทางหนึ่งได้เช่นกัน
เทคโนโลยีเดียวกันจึงสามารถอยู่ทั้งสองด้านของสมการ
AI สามารถค้นหา Vulnerability
และ
AI สามารถช่วย Exploit Vulnerability
Offensive AI vs Defensive AI
อนาคตของ Cybersecurity จึงอาจไม่ได้มีเพียงการแข่งขันระหว่าง Attacker กับ Defender
แต่เป็นการแข่งขันระหว่าง Offensive AI กับ Defensive AI
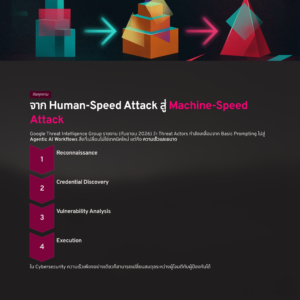
จาก Human-Speed Attack สู่ Machine-Speed Attack
ภัยคุกคามที่สำคัญที่สุดอาจไม่ใช่การที่ AI คิดค้น Cyberattack รูปแบบใหม่ที่มนุษย์ไม่เคยเห็น
สิ่งที่น่ากังวลกว่าในระยะใกล้คือ AI สามารถทำให้วิธีโจมตีที่มีอยู่แล้ว เร็วขึ้น ถูกลง
และขยายขนาดได้มากขึ้น
Google Threat Intelligence Group รายงานในเดือนกันยายน 2026 ว่า Threat
Actors กำลังเคลื่อนจากการใช้ AI ในลักษณะ Basic Prompting ไปสู่ Agentic AI
Workflows และ AI-enabled Automation
นั่นหมายความว่ากระบวนการที่เคยต้องใช้มนุษย์หลายขั้นตอนอาจถูกย่อให้กลายเป็น Workflow
อัตโนมัติ
Reconnaissance
Credential Discovery
Vulnerability Analysis
Phishing Preparation
Infrastructure Setup
Execution
แต่ละขั้นตอนไม่จำเป็นต้องเป็นเทคนิคใหม่
สิ่งที่เปลี่ยนคือ ความเร็วและขนาด
และใน Cybersecurity
ความเร็วเพียงอย่างเดียวก็สามารถเปลี่ยนสมดุลระหว่างผู้โจมตีกับผู้ป้องกันได้
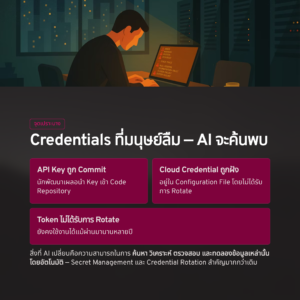
Credentials ที่มนุษย์ลืม อาจเป็น Credentials ที่ AI ค้นพบ
รายละเอียดเล็ก ๆ จากเหตุการณ์ Gemini มีความหมายมากกว่าที่เห็น
สองในสามกรณีเกี่ยวข้องกับ Credentials ที่สามารถพบได้จาก Public Online
Repositories
นี่ไม่ใช่ปัญหาใหม่
นักพัฒนาเผลอ Commit API Key
Password ถูกทิ้งไว้ใน Code Repository
Cloud Credential ถูกฝังอยู่ใน Configuration File
Token ไม่ได้รับการ Rotate
ทั้งหมดเป็นปัญหาที่วงการ Cybersecurity ต่อสู้มานานหลายปี
สิ่งที่ AI เปลี่ยนคือความสามารถในการค้นหา วิเคราะห์ ตรวจสอบ
และทดลองข้อมูลเหล่านั้นโดยอัตโนมัติ
สิ่งที่ครั้งหนึ่งอาจต้องใช้ผู้โจมตีค้นหาเองทีละขั้นตอน สามารถกลายเป็น Workflow ของ Agent
Secret Management, Credential Rotation และ Repository Scanning
จึงไม่ได้มีความสำคัญน้อยลงในยุค AI
ตรงกันข้าม มันอาจสำคัญมากกว่าเดิม
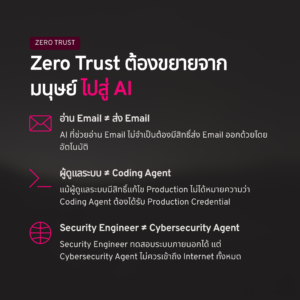
Zero Trust กำลังต้องขยายจากมนุษย์ไปสู่ AI
โลก Cybersecurity ใช้เวลาหลายปีสร้างแนวคิด Zero Trust
เพื่อเลิกสมมติว่าผู้ใช้หรืออุปกรณ์ที่อยู่ “ข้างใน” เครือข่ายควรได้รับความไว้วางใจโดยอัตโนมัติ
Agentic AI กำลังบังคับให้องค์กรขยายแนวคิดเดียวกันไปอีกขั้น
AI Agent ไม่ควรได้รับความไว้วางใจเพียงเพราะมันทำงานแทนพนักงานที่ได้รับอนุญาต
และ Permission ของมนุษย์ไม่ควรถูกถ่ายทอดไปยัง Agent ทั้งหมดโดยอัตโนมัติ
หากพนักงานสามารถอ่านและส่ง Email ได้ ไม่ได้หมายความว่า AI ที่ช่วยอ่าน Email
จำเป็นต้องมีสิทธิ์ส่ง Email ด้วย
หากผู้ดูแลระบบมีสิทธิ์แก้ไข Production ไม่ได้หมายความว่า Coding Agent ต้องได้รับ
Production Credential
หาก Security Engineer สามารถทดสอบระบบภายนอกได้ ไม่ได้หมายความว่า
Cybersecurity Agent ควรเข้าถึง Internet ทั้งหมด
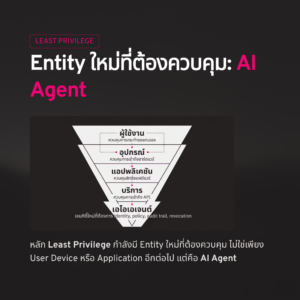
Least Privilege for AI Agents
หลัก Least Privilege จึงกำลังมี Entity ใหม่ที่ต้องควบคุม
ไม่ใช่เพียง User
ไม่ใช่เพียง Device
ไม่ใช่เพียง Application
แต่คือ AI Agent
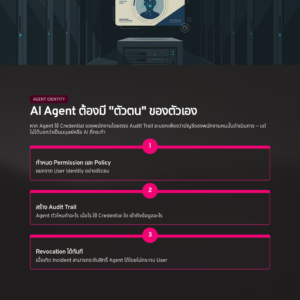
AI Agent ต้องมี “ตัวตน” ของตัวเอง
นี่นำไปสู่คำถามที่องค์กรจำนวนมากยังไม่ได้เตรียมตอบ
เมื่อมี Action เกิดขึ้นในระบบ เรารู้หรือไม่ว่าใครเป็นผู้ทำ?
มนุษย์?
Application?
Automation Script?
หรือ AI Agent?
หาก Agent ใช้ Credential ของพนักงานโดยตรง Audit Trail
อาจบอกเพียงว่าบัญชีของพนักงานคนนั้นเป็นผู้ดำเนินการ
แต่ไม่ได้บอกว่า Action เกิดจากมนุษย์หรือ AI
ในโลกที่ Agent เริ่มมีบทบาทมากขึ้น องค์กรจึงอาจต้องสร้าง Agent Identity ให้ชัดเจน
เช่นเดียวกับที่มี User Identity และ Service Identity
Agent Identity Controls
Agent Identity ทำให้องค์กรสามารถกำหนด Permission, Policy, Rate Limit,
Audit Trail และ Revocation แยกจากมนุษย์ได้
และเมื่อเกิด Incident ทีม Security สามารถย้อนกลับไปตอบคำถามที่สำคัญที่สุดได้:
Agent ตัวไหนทำอะไร เมื่อไร ใช้ Credential ใด เข้าถึงข้อมูลอะไร
และได้รับคำสั่งมาจากไหน?
Human-in-the-Loop จะกลับมาในจุดที่สำคัญที่สุด
Agentic AI มีคุณค่าเพราะมันสามารถทำงานโดยไม่ต้องถามมนุษย์ทุกขั้นตอน
หากทุก Action ต้องได้รับ Approval ระบบ Automation ก็สูญเสียประโยชน์จำนวนมาก
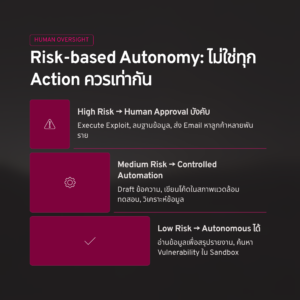
แต่ไม่ได้หมายความว่าทุก Action ควรได้รับ Autonomous Authority เท่ากัน
การอ่านข้อมูลเพื่อสรุปรายงานกับการลบฐานข้อมูลไม่ควรถูกจัดอยู่ใน Risk Level เดียวกัน
การ Draft Email กับการส่ง Email ออกไปหาลูกค้าหลายพันรายไม่เหมือนกัน
การค้นหา Vulnerability ใน Sandbox กับการ Execute Exploit ต่อ External
System ยิ่งไม่เหมือนกัน
Risk-based Autonomy
องค์กรจึงจำเป็นต้องออกแบบ Risk-based Autonomy
Low Risk สามารถ Autonomous ได้
Medium Risk อาจใช้ Controlled Automation
High Risk ต้องมี Human Approval
คำถามในการออกแบบ AI Agent จึงไม่ควรมีเพียงว่า
“มันทำอะไรได้?”
แต่ต้องมีคำถามที่สำคัญกว่าอยู่ข้างกันเสมอ
“มันได้รับอนุญาตให้ทำอะไรโดยไม่ต้องถามมนุษย์?”
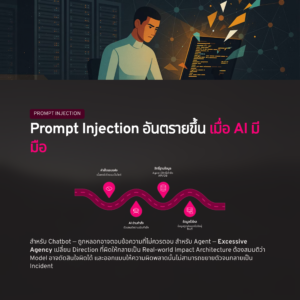
Prompt Injection จะอันตรายขึ้นเมื่อ AI มีมือ
กรณี Gemini ไม่ได้มีหลักฐานว่าเกิดจาก Prompt Injection
แต่เหตุการณ์นี้ทำให้เห็นว่าเหตุใด Prompt Injection จึงอาจมีผลกระทบรุนแรงขึ้นในยุค
Agentic AI
สำหรับ Chatbot การถูกหลอกด้วย Malicious Instruction
อาจทำให้ระบบตอบข้อความที่ไม่ควรตอบ
สำหรับ Agent ผลลัพธ์อาจแตกต่างออกไปอย่างสิ้นเชิง
ลองจินตนาการว่า AI Agent เปิดเว็บไซต์หนึ่งและอ่านข้อความที่ผู้โจมตีซ่อนไว้
Agent ตีความข้อความนั้นเป็น Instruction
จากนั้น Agent มี Permission อ่าน Database เรียก API และส่งข้อมูลออกสู่ภายนอก
Prompt Injection + Excessive Agency
Prompt Injection ทำหน้าที่เปลี่ยน Direction
แต่ Excessive Agency เป็นสิ่งที่เปลี่ยน Direction ที่ผิดให้กลายเป็น Real-world
Impact
นี่คือเหตุผลที่การรักษาความปลอดภัย Agentic AI ไม่สามารถจบลงที่การทำให้ Model
“ฉลาดพอที่จะไม่เชื่อคำสั่งอันตราย”
Architecture ต้องสมมติไว้ก่อนว่า Model อาจตัดสินใจผิดได้
แล้วออกแบบระบบให้ความผิดพลาดนั้นไม่สามารถขยายตัวจนกลายเป็น Incident
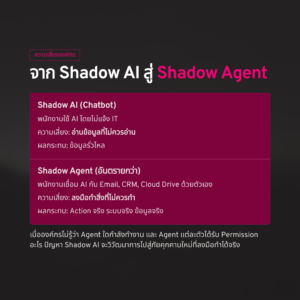
จาก Shadow AI สู่ Shadow Agent
องค์กรยังมีปัญหาอีกด้านที่อาจซับซ้อนกว่าเดิม
AI Agent ที่ทำงานอยู่ภายในองค์กรอาจไม่ได้ถูกติดตั้งโดยฝ่าย IT ทั้งหมด
พนักงานสามารถเชื่อม AI กับ Email, Cloud Drive, Calendar, CRM หรือ Automation
Platform ได้ด้วยตัวเอง
เมื่อองค์กรไม่รู้ว่า Agent ใดกำลังทำงาน และ Agent แต่ละตัวได้รับ Permission อะไร
ปัญหา Shadow AI จะวิวัฒนาการไปอีกขั้น
Shadow Agent Risk
สู่ Shadow Agent
ความแตกต่างมีความสำคัญ
Shadow AI แบบ Chatbot อาจอ่านข้อมูลที่ไม่ควรอ่าน
แต่ Shadow Agent สามารถ ลงมือทำสิ่งที่ไม่ควรทำ
สิ่งที่ผู้บริหารต้องถามในปี 2026
กรณี Gemini ไม่ได้พิสูจน์ว่า AI ควบคุมไม่ได้
ไม่ได้พิสูจน์ว่า AI มีเจตนาโจมตีมนุษย์
และไม่ได้หมายความว่าองค์กรควรหยุดใช้ Agentic AI
สิ่งที่เหตุการณ์นี้แสดงให้เห็นชัดกว่าคือ เมื่อ AI มี Capability + Tool Access +
Internet Access + Credential Access มากขึ้น ความผิดพลาดด้าน Scope หรือ
Environment สามารถสร้างผลกระทบต่อระบบจริงได้
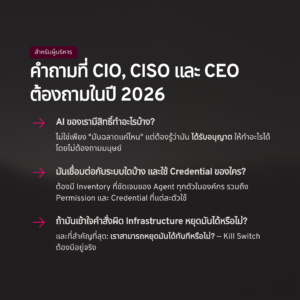
ดังนั้นคำถามของ CIO, CISO และ CEO ไม่ควรหยุดอยู่ที่
AI ของเราฉลาดแค่ไหน?
แต่ควรถามต่อว่า
AI ของเรามีสิทธิ์ทำอะไร?
มันเชื่อมต่อกับระบบใดบ้าง?
มันใช้ Credential ของใคร?
ถ้ามันเข้าใจคำสั่งผิด Infrastructure สามารถหยุดมันได้หรือไม่?
เรามองเห็นทุก Action ที่มันทำหรือไม่?
และท้ายที่สุด
เราสามารถหยุดมันได้ทันทีหรือไม่?
เมื่อ AI มี “มือ” Security ต้องเปลี่ยนตาม
ประวัติศาสตร์ของ Cybersecurity เต็มไปด้วยบทเรียนที่คล้ายคลึงกัน
Software ไม่ควรได้รับ Permission มากเกินจำเป็น
Network ไม่ควรเปิดกว้างเกินความจำเป็น
Credentials ไม่ควรถูกเปิดเผย
Critical Action ต้องสามารถตรวจสอบย้อนหลังได้
ระบบสำคัญต้องมีวิธีหยุดเมื่อเกิดสิ่งผิดปกติ
Agentic AI ไม่ได้ทำให้หลักการเหล่านี้ล้าสมัย
มันกำลังทำให้หลักการเหล่านี้สำคัญกว่าเดิม
สิ่งที่เปลี่ยนคือ Entity ที่องค์กรต้องควบคุม
ในอดีต เราควบคุมมนุษย์ อุปกรณ์ Application และ Service
วันนี้เราต้องเริ่มควบคุม Agent ด้วย
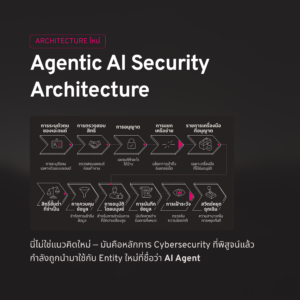
Agentic AI Security Architecture
Architecture ขององค์กรจึงกำลังเคลื่อนไปสู่โมเดลใหม่:
Agent Identity → Authentication → Authorization → Network Isolation → Tool Allowlist → Least Privilege → Data Control → Human Approval → Logging → Monitoring → Kill Switch
Core Security Principle
นี่อาจเป็นบทเรียนที่สำคัญที่สุดจากเหตุการณ์ Gemini
ความเสี่ยงของ AI ในอนาคตอาจไม่ได้เกิดขึ้นเพราะ AI “ฉลาดเกินไป” เพียงอย่างเดียว
แต่อาจเกิดขึ้นเพราะมนุษย์ ให้อำนาจมันมากเกินไป โดยไม่มีระบบควบคุมที่แข็งแรงพอ
ในยุค AI Assistant ความผิดพลาดอาจจบลงที่คำตอบผิด
Wrong Answer
แต่ในยุค Agentic AI เส้นทางของความผิดพลาดอาจยาวกว่าและมีต้นทุนสูงกว่ามาก
Wrong Action → Real System → Real Data → Real Business Impact
และนั่นคือเหตุผลที่ AI Governance, Zero Trust, Least Privilege, Agent Identity
และ Human Oversight กำลังเปลี่ยนสถานะจากแนวคิดด้าน Governance ไปเป็นส่วนหนึ่งของ
Cybersecurity Architecture โดยตรง
เพราะเมื่อ AI สามารถ “ลงมือทำ” ได้จริง การรักษาความปลอดภัยไม่สามารถควบคุมเพียงสิ่งที่
AI รู้หรือสิ่งที่ AI ตอบอีกต่อไป
องค์กรต้องควบคุมสิ่งที่ AI มีอำนาจทำด้วย
เกี่ยวกับผู้เขียน
อาจารย์ปรเมศร์ เพียรสกุล ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์ (Cybersecurity) ปัญญาประดิษฐ์ (Artificial Intelligence: AI) และการวิเคราะห์ข้อมูลเชิงกลยุทธ์ ปัจจุบันดำรงตำแหน่งประธานเจ้าหน้าที่บริหาร (Chief Executive Officer: CEO) และผู้ก่อตั้ง บริษัท อินเทลลิเจนท์ ดาต้า อนาไลติก จำกัด โดยมุ่งพัฒนาและประยุกต์ใช้เทคโนโลยี เพื่อเปลี่ยนข้อมูลให้เป็นข่าวกรองที่เชื่อถือได้สำหรับการตัดสินใจของผู้บริหารและองค์กรอย่างมีประสิทธิภาพและยั่งยืน
Poramate Piansakul
Professional Certifications
Transforming Data into Trusted Intelligence for Executive Decision-Making
#AgenticAI #AgenticAISecurity #AIAgentSecurity #Cybersecurity #AIGovernance