
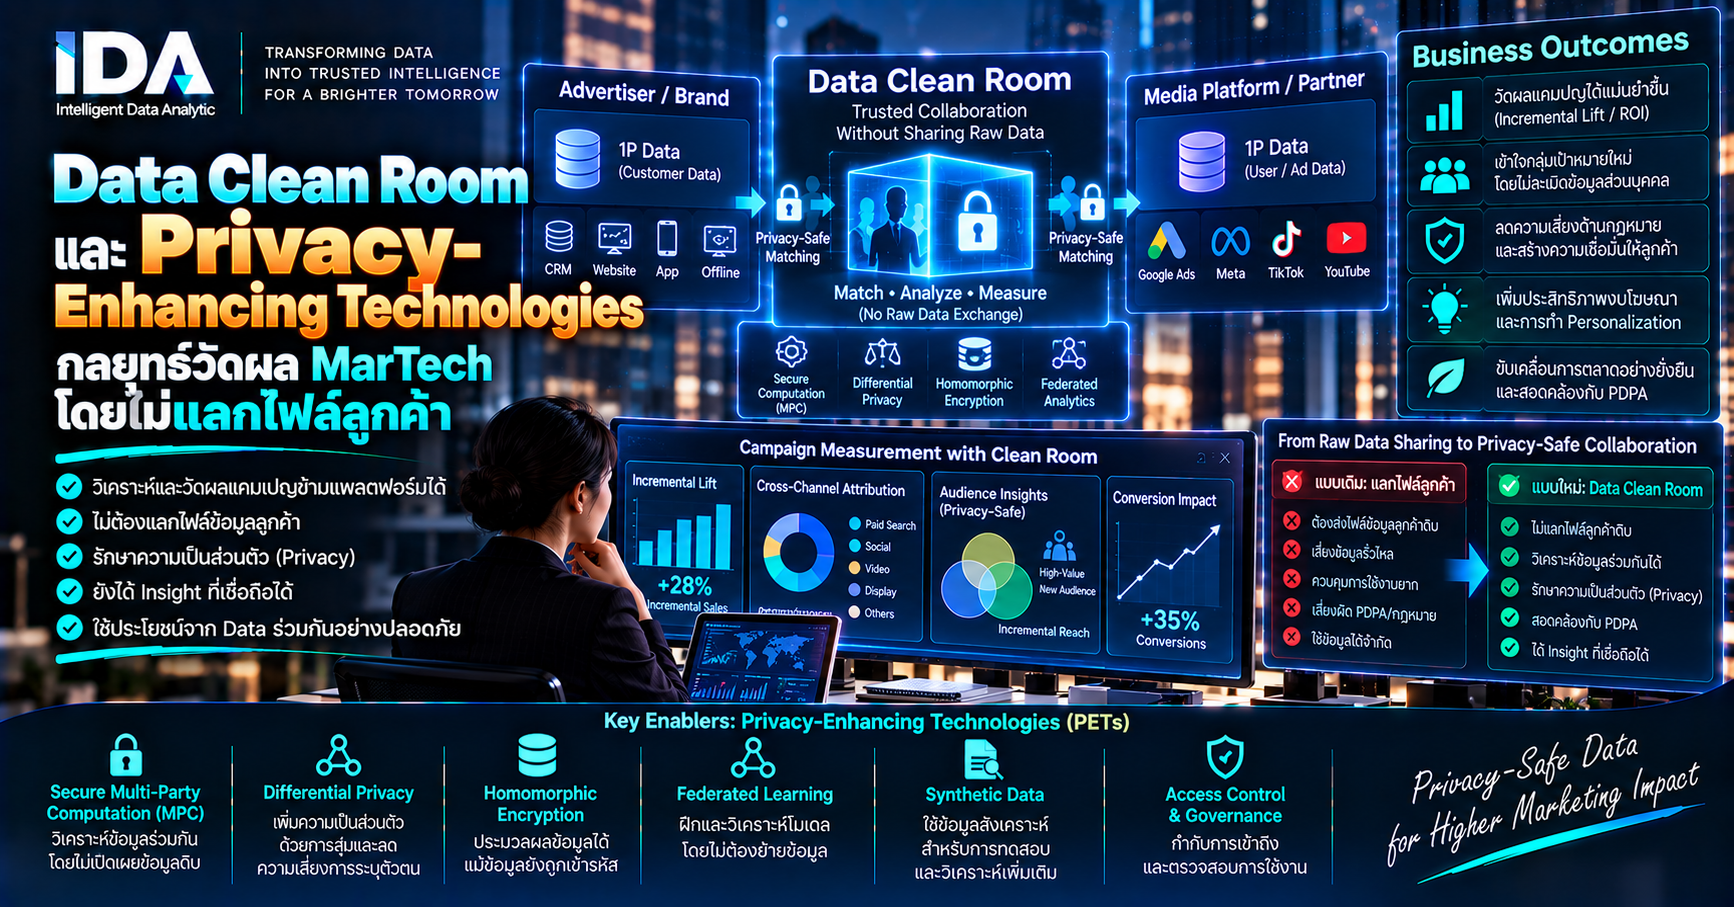
Data Clean Room และ Privacy-Enhancing Technologies: กลยุทธ์วัดผล MarTech โดยไม่แลกไฟล์ลูกค้า
Abstract
เมื่อองค์กรต้องการเชื่อมข้อมูลการเห็นโฆษณา การซื้อสินค้า CRM สื่อออนไลน์ และข้อมูลของพันธมิตรเพื่อวัด Conversion หรือสร้าง Customer Insight การส่งไฟล์ลูกค้าระหว่างกันโดยตรงเพิ่มทั้งความเสี่ยงด้านกฎหมาย ความมั่นคงปลอดภัย ชื่อเสียง และการใช้ข้อมูลเกินวัตถุประสงค์ Data Clean Room (DCR) จึงได้รับความสนใจในฐานะสภาพแวดล้อมควบคุมสำหรับจับคู่และวิเคราะห์ข้อมูล โดยจำกัดการเข้าถึงข้อมูลระดับบุคคลและควบคุมผลลัพธ์ที่นำออก อย่างไรก็ตาม DCR ไม่ใช่ใบอนุญาตให้ประมวลผลข้อมูล ไม่ทำให้ข้อมูลที่แฮชแล้วกลายเป็นข้อมูลนิรนามโดยอัตโนมัติ และไม่สามารถชดเชยวัตถุประสงค์ที่ไม่ชัด ข้อมูลต้นทางที่ไม่มีสิทธิใช้ หรือการวัดผลที่ออกแบบผิดได้
Whitepaper นี้เสนอกรอบ CLEAN ROOM สำหรับผู้บริหารไทย ครอบคลุม Purpose and Roles, Data Lineage, Exposure Minimization, PET Assurance, Output Control, Measurement Design และ Operational Governance พร้อม Roadmap 30/60/90 วัน ตัวชี้วัดธุรกิจ–ข้อมูล–ความเป็นส่วนตัว และเกณฑ์ตัดสินใจว่าเมื่อใดควรใช้ DCR, PET แบบใด และเมื่อใดควรหยุดโครงการ เป้าหมายคือเปลี่ยนการร่วมใช้ข้อมูลจาก “การย้ายไฟล์” เป็น “การอนุญาตให้คำนวณเฉพาะสิ่งที่จำเป็น” เพื่อสร้าง Intelligence, Insights & Impact โดยไม่ลดทอนความรับผิดชอบต่อเจ้าของข้อมูล
Keywords: Data Clean Room, Privacy-Enhancing Technologies, PETs, MarTech, Data Collaboration, First-Party Data, PDPA, Data Governance, Differential Privacy, Secure Multiparty Computation
Executive Summary
องค์กรจำนวนมากมีโจทย์ที่ไม่สามารถตอบได้จากข้อมูลของตนฝ่ายเดียว เช่น ผู้ลงโฆษณาต้องการทราบว่าสื่อใดนำไปสู่ยอดขายจริง ผู้ค้าปลีกและเจ้าของแบรนด์ต้องการวิเคราะห์เส้นทางลูกค้าร่วมกัน หรือหน่วยงานรัฐต้องการเชื่อมข้อมูลข้ามหน่วยงานเพื่อประเมินนโยบาย วิธีดั้งเดิมคือส่งไฟล์ระหว่างคู่สัญญาแล้วจับคู่ด้วยอีเมล หมายเลขโทรศัพท์ หรือรหัสลูกค้า แต่แนวทางนี้เพิ่มสำเนาข้อมูล เพิ่มผู้เข้าถึง และทำให้ควบคุมการใช้ต่อ การเก็บรักษา และการลบได้ยาก
DCR เปลี่ยนรูปแบบจาก “ส่งข้อมูลให้กัน” เป็น “นำข้อมูลเข้าสู่สภาพแวดล้อมที่กำหนดกติกาการคำนวณ” IAB Tech Lab ระบุกรณีใช้งานหลักในงานโฆษณา ได้แก่ audience activation, consumer insight/data enrichment และ optimization/measurement พร้อมเผยแพร่ DCR Guidance Version 1.0 ในเดือนกรกฎาคม 2024 ส่วนมาตรฐาน ADMaP 1.0 ซึ่งสรุปเสร็จในเดือนกุมภาพันธ์ 2025 ใช้เทคนิคอย่าง Private Set Intersection (PSI), Secure Multiparty Computation และ Trusted Execution Environments เพื่อสนับสนุนการจับคู่และวัดผลโดยไม่เปิดเผยรายละเอียดผู้ใช้แก่คู่สัญญาโดยตรง (IAB Tech Lab, อัปเดต 22 กรกฎาคม 2025)
แต่คำว่า “Clean” อาจสร้างความมั่นใจเกินจริง ข้อมูลอีเมลที่ผ่านการแฮชยังสามารถเป็นข้อมูลที่เชื่อมโยงกลับได้ โดยเฉพาะเมื่อชุดค่าที่เป็นไปได้คาดเดาได้หรือฝ่ายใดฝ่ายหนึ่งยังมีข้อมูลต้นฉบับ แนวทาง EDPB 01/2025 ย้ำว่าการใช้นามแฝงหรือ Pseudonymisation เป็นมาตรการลดความเสี่ยง ไม่ได้ทำให้ข้อมูลหลุดจากสถานะข้อมูลส่วนบุคคลโดยอัตโนมัติ (EDPB, 17 มกราคม 2025) ขณะที่ ISO/IEC 27559:2022 กำหนดให้การลดการระบุตัวบุคคลต้องพิจารณาความเสี่ยงการระบุกลับตลอดวงจรชีวิตของข้อมูล ไม่ใช่ดูเพียงขั้นตอนแปลงข้อมูลครั้งแรก (ISO, พฤศจิกายน 2022)
สาระสำคัญสำหรับคณะผู้บริหารมี 5 ข้อ:
- เริ่มจากการตัดสินใจ ไม่ใช่เริ่มจากแพลตฟอร์ม ระบุให้ได้ว่าจะตัดสินใจอะไร ต้องใช้ข้อมูลใด และเหตุใดข้อมูลรวมระดับกลุ่มจึงไม่เพียงพอ
- เทคโนโลยีไม่สร้างฐานกฎหมาย ต้องประเมินวัตถุประสงค์ ฐานการประมวลผล หน้าที่แจ้ง บทบาทผู้ควบคุม/ผู้ประมวลผล สิทธิของเจ้าของข้อมูล ระยะเก็บรักษา และการโอนข้อมูลตามบริบทจริง
- Hashing ไม่เท่ากับ Anonymisation ให้ถือ join key ที่แฮชแล้วเป็นข้อมูลเสี่ยงจนกว่าจะพิสูจน์การไม่สามารถระบุกลับได้ตามบริบทและวิธีการที่เหมาะสม
- ควบคุมผลลัพธ์สำคัญเท่ากับควบคุมข้อมูลนำเข้า ต้องป้องกัน small-cell disclosure, differencing attack, การยิงคำถามซ้ำ และการส่งออกระดับรายบุคคล
- วัดทั้ง Impact และ Residual Risk โครงการที่ Match Rate สูงแต่ไม่มีการออกแบบเชิงสาเหตุ อาจให้ตัวเลขสวยแต่ตัดสินใจผิด ส่วนโครงการที่ให้ผลธุรกิจดีแต่ตรวจสอบสิทธิและการลบไม่ได้ก็ไม่ควรขยาย
1. ปัญหาและบริบทธุรกิจ
1.1 ช่องว่างระหว่าง Customer Journey กับขอบเขตข้อมูลขององค์กร
เส้นทางลูกค้าเกิดข้ามระบบและข้ามองค์กร ผู้บริโภคอาจเห็นคอนเทนต์บนแพลตฟอร์ม ค้นหาข้อมูลในเว็บไซต์ สนทนากับ Call Center ซื้อที่หน้าร้าน แล้วกลับมาใช้บริการผ่านแอป ไม่มีฝ่ายใดมองเห็นภาพทั้งหมดเพียงลำพัง จึงเกิดความต้องการเชื่อม first-party data ของแบรนด์ ผู้ค้าปลีก ผู้เผยแพร่สื่อ แพลตฟอร์ม และพันธมิตร
หากองค์กรแก้โจทย์ด้วยการส่ง CSV ที่มีอีเมลหรือเบอร์โทร—even เมื่อแฮชแล้ว—จะเกิดจุดเสี่ยงอย่างน้อยสี่จุด: มีสำเนาข้อมูลเพิ่มขึ้น, คู่สัญญาอาจใช้ข้อมูลนอกวัตถุประสงค์, การถอนสิทธิและลบข้อมูลทำได้ไม่สอดคล้องกัน และการตรวจสอบย้อนหลังไม่ครบ การเปิดเผยข้อมูลยังอาจกระทบความเชื่อมั่นแม้ยังไม่มีเหตุละเมิด เพราะผู้บริโภคอาจไม่คาดหวังว่าข้อมูลจากบริบทหนึ่งจะถูกนำไปจับคู่กับอีกบริบทหนึ่ง
1.2 DCR แก้โจทย์อะไร—และไม่แก้อะไร
ในเชิงปฏิบัติ DCR คือสภาพแวดล้อมที่คู่สัญญานำข้อมูลเข้ามาจับคู่หรือคำนวณภายใต้สิทธิและกฎที่กำหนด โดยมักจำกัดคำสั่งที่ใช้ได้ กำหนดจำนวนขั้นต่ำของกลุ่มผลลัพธ์ บันทึกกิจกรรม และอนุญาตให้นำออกเฉพาะผลรวม รูปแบบการติดตั้งอาจเป็นแพลตฟอร์มกลาง พื้นที่ของผู้ให้บริการคลาวด์ หรือสถาปัตยกรรมแบบกระจายที่ใช้การเข้ารหัสให้แต่ละฝ่ายไม่ต้องเปิดเผยข้อมูลดิบ
DCR เหมาะเมื่อคำตอบต้องอาศัยข้อมูลของมากกว่าหนึ่งฝ่าย และต้องการลดการเปิดเผยข้อมูลระหว่างกัน เช่น การวัดยอดขายหลังเห็นสื่อ การสร้างกลุ่มเป้าหมายจากฐานลูกค้าที่ทั้งสองฝ่ายมีร่วมกัน หรือการวิเคราะห์ผลโครงการข้ามหน่วยงาน แต่ไม่ควรใช้ DCR เพื่อทำให้วัตถุประสงค์ที่ไม่ชอบด้วยกฎหมายดูปลอดภัยขึ้น ไม่ควรใช้เมื่อข้อมูลรวมแบบไม่ระบุตัวบุคคลตอบโจทย์ได้ และไม่ควรลงทุนหากองค์กรยังไม่สามารถระบุเจ้าของข้อมูล แหล่งที่มา และสิทธิการใช้งานของข้อมูลตนเอง
1.3 บริบทกฎหมายไทย
พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 กำหนดหลักเกี่ยวกับการเก็บรวบรวม ใช้ และเปิดเผยข้อมูลส่วนบุคคล รวมถึงฐานการประมวลผล หน้าที่ของผู้ควบคุมข้อมูล และการคุ้มครองข้อมูลที่มีความอ่อนไหว (ราชกิจจานุเบกษา, 27 พฤษภาคม 2562) ประกาศคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลเรื่องมาตรการรักษาความมั่นคงปลอดภัยกำหนดให้ผู้ควบคุมข้อมูลมีมาตรการที่เหมาะสมเพื่อป้องกันการสูญหาย การเข้าถึง ใช้ เปลี่ยนแปลง แก้ไข หรือเปิดเผยโดยมิชอบ (ราชกิจจานุเบกษา, 20 มิถุนายน 2565)
ข้อเท็จจริง: การประมวลผลผ่าน DCR ยังคงเป็นการประมวลผลข้อมูล หากข้อมูลยังเกี่ยวข้องกับบุคคลที่ระบุตัวได้ไม่ว่าทางตรงหรือทางอ้อม
ข้อเสนอแนะ: ก่อนเริ่มโครงการ องค์กรควรให้ฝ่ายกฎหมายและ DPO วิเคราะห์บทบาทของแต่ละฝ่าย วัตถุประสงค์ ฐานการประมวลผล ข้อมูลอ่อนไหว หน้าที่แจ้ง การใช้ผู้ประมวลผล การโอนข้อมูลไปต่างประเทศ และความจำเป็นของ DPIA ตามข้อเท็จจริงของโครงการ เอกสารนี้ไม่ใช่คำวินิจฉัยทางกฎหมาย
2. หลักฐานและพัฒนาการล่าสุด
2.1 มาตรฐานกำลังเคลื่อนจาก “ห้องปิด” ไปสู่การทำงานร่วมกันได้
IAB Tech Lab ปรับข้อมูล DCR ล่าสุดเมื่อ 22 กรกฎาคม 2025 โดยระบุว่า PAIR 1.1 ซึ่งใช้ commutative cryptography เพื่อจับคู่ join key ที่เข้ารหัสหลายชั้นเสร็จสมบูรณ์ในเดือนกรกฎาคม 2025 และ ADMaP 1.0 สำหรับการจับคู่ข้อมูล Attribution เสร็จสมบูรณ์ในเดือนกุมภาพันธ์ 2025 ขณะเดียวกัน OPJA ถูกเลิกสนับสนุนในเดือนกรกฎาคม 2025 และถูกแทนที่ด้วย PAIR (IAB Tech Lab) นัยเชิงกลยุทธ์คือการเลือกผู้ให้บริการไม่ควรดูเพียงฟังก์ชันภายในห้อง แต่ต้องดูความสามารถในการทำงานข้าม DCR การส่งต่อสิทธิอย่างตรวจสอบได้ และต้นทุนการย้ายออก
2.2 Pseudonymisation เป็นการลดความเสี่ยง ไม่ใช่การยุติความรับผิด
EDPB รับรอง Guidelines 01/2025 ฉบับเพื่อรับฟังความคิดเห็นเมื่อ 16 มกราคม 2025 และเปิดรับความเห็นถึง 14 มีนาคม 2025 โดยอธิบายบทบาทของ pseudonymisation ในฐานะมาตรการลดความเสี่ยง (EDPB, 17 มกราคม 2025) แม้แนวทางนี้อยู่ภายใต้ GDPR ไม่ใช่กฎหมายไทย แต่หลักคิดมีประโยชน์ต่อการออกแบบ DCR: หากฝ่ายหนึ่งมีข้อมูลเพิ่มเติมที่ทำให้เชื่อมกลับได้ หรือ join key มีความคาดเดาได้ ข้อมูลยังไม่ควรถูกปฏิบัติเสมือนเป็นข้อมูลนิรนาม
ISO/IEC 27559:2022 เสนอกรอบระบุและลดความเสี่ยงการระบุกลับ รวมถึงความเสี่ยงตลอดวงจรชีวิตข้อมูลที่ผ่านการ de-identification (ISO, เผยแพร่ 16 พฤศจิกายน 2022) ดังนั้นการตรวจเพียงว่า “ไฟล์ไม่มีชื่อ” ไม่เพียงพอ ต้องถามว่าผู้โจมตีมีข้อมูลเสริมอะไร สามารถส่งคำสั่งวิเคราะห์ซ้ำหรือไม่ และผลลัพธ์หลายชุดประกอบกันจนระบุกลุ่มเล็กหรือบุคคลได้หรือไม่
2.3 Differential Privacy ต้องประเมินการนำไปใช้จริง ไม่ใช่ดูคำโฆษณา
NIST SP 800-226 ฉบับสมบูรณ์เผยแพร่เดือนมีนาคม 2025 อธิบาย Differential Privacy ว่าเป็นกรอบคณิตศาสตร์สำหรับวัดการสูญเสียความเป็นส่วนตัวเมื่อข้อมูลของบุคคลอยู่ในชุดข้อมูล และชี้ถึงกับดักที่เกิดเมื่อแปลงทฤษฎีเป็นซอฟต์แวร์จริง (NIST, 6 มีนาคม 2025) สำหรับ DCR นี่หมายความว่าการระบุว่าแพลตฟอร์ม “รองรับ Differential Privacy” ยังไม่เพียงพอ ผู้ซื้อควรตรวจ unit of privacy, ค่า epsilon/delta, วิธีบริหาร privacy budget, composition ของคำถามซ้ำ ความไวของฟังก์ชัน และผลกระทบต่อความแม่นยำ
2.4 Privacy Risk เป็นความเสี่ยงองค์กร ไม่ใช่เพียง Compliance Checklist
NIST Privacy Framework เป็นเครื่องมือสมัครใจที่ช่วยองค์กรระบุและจัดการความเสี่ยงต่อความเป็นส่วนตัว ขณะที่ร่าง Privacy Framework 1.1 Initial Public Draft ซึ่งเผยแพร่ 14 เมษายน 2025 มุ่งปรับให้สอดคล้องกับ Cybersecurity Framework 2.0 และความเสี่ยงปัจจุบัน (NIST, 14 เมษายน 2025) ณ วันที่จัดทำ Whitepaper นี้ หน้า NIST ยังระบุสถานะ 1.1 ว่าเป็น Initial Public Draft จึงควรใช้เป็นข้อมูลพัฒนาการ ไม่ควรเรียกว่าเป็นมาตรฐานฉบับสมบูรณ์
3. Framework: CLEAN ROOM
กรอบต่อไปนี้เป็น ข้อเสนอเชิงวิธีการของ Whitepaper นี้ เพื่อใช้กำกับโครงการ ไม่ใช่มาตรฐานทางกฎหมาย และควรปรับตามอุตสาหกรรม ความเสี่ยง และข้อกำกับเฉพาะ
C — Clear Purpose and Roles
เขียน use case เป็นประโยคที่ตรวจสอบได้ เช่น “วัดยอดซื้อรวมภายใน 14 วันหลังเห็นแคมเปญเพื่อจัดสรรงบสื่อรายช่องทาง” ระบุผู้ตัดสินใจ ผู้รับผิดชอบข้อมูล ผู้อนุมัติคำสั่งวิเคราะห์ และบทบาททางกฎหมายของแต่ละฝ่าย ห้ามใช้ถ้อยคำกว้างอย่าง “เพื่อพัฒนาธุรกิจ” เป็นขอบเขตการใช้ข้อมูล
L — Lawful Data and Lineage
จัดทำ Data Lineage ตั้งแต่แหล่งกำเนิด วัตถุประสงค์เดิม วิธีแจ้งเจ้าของข้อมูล ฐานการประมวลผล คุณภาพ ระยะเก็บรักษา ไปจนถึงปลายทางใน DCR ระบุ field ที่ห้ามใช้และเงื่อนไขการถอน/ระงับข้อมูล ถ้าพิสูจน์สิทธิของข้อมูลบางแหล่งไม่ได้ ต้องตัดออกจากโครงการก่อน
E — Exposure Minimization
ลดข้อมูลก่อนนำเข้า ไม่ใช่นำเข้าทั้งหมดแล้วหวังพึ่งสิทธิในระบบ ใช้เฉพาะคอลัมน์และช่วงเวลาที่จำเป็น แยก join key จาก attribute เชิงวิเคราะห์ ใช้ least privilege, allow-list query, network isolation และห้ามส่งออก row-level data โดยปริยาย เป้าหมายสำคัญคือ “ไม่มีผู้เข้าร่วมรายใดเห็นข้อมูลดิบของอีกฝ่าย” ไม่ใช่เพียง “มีระบบล็อกอิน”
A — Assurance of PETs and Environment
เริ่มจาก threat model: ต้องป้องกันใคร—คู่สัญญา ผู้ดูแลแพลตฟอร์ม ผู้ใช้ภายใน ผู้โจมตีภายนอก หรือการสมรู้ร่วมคิด จากนั้นจึงเลือก PET ตัวอย่างเช่น PSI เหมาะกับการหาสมาชิกที่ซ้ำกันโดยลดการเปิดเผยรายการทั้งหมด; Secure Multiparty Computation เหมาะเมื่อหลายฝ่ายต้องคำนวณร่วมกัน; Trusted Execution Environment ช่วยแยกการประมวลผลแต่ต้องพึ่งความปลอดภัยฮาร์ดแวร์และการ attestation; Differential Privacy ช่วยควบคุมการรั่วไหลจากผลรวมแต่แลกกับความแม่นยำ ไม่มีเทคนิคเดียวครอบคลุมทุกภัยคุกคาม
N — No Re-identification and Output Control
กำหนด minimum cohort size, suppression ของกลุ่มเล็ก, การปัดเศษหรือเติม noise ตามความเหมาะสม ตรวจจับคำถามที่ต่างกันเพียงสมาชิกหนึ่งราย และจำกัดคำถามซ้ำ ทดสอบ re-identification ก่อนใช้งานจริง และกำหนดข้อห้ามในสัญญา การตรวจผลลัพธ์ต้องครอบคลุมทั้งตาราง Dashboard โมเดล คะแนน และไฟล์ที่ผู้ใช้ดาวน์โหลด
R — Results and Measurement Design
DCR ช่วยคำนวณ ไม่ได้พิสูจน์เหตุและผลโดยอัตโนมัติ Attribution จากผู้ที่ถูกจับคู่สำเร็จอาจเอนเอียงไปยังลูกค้าที่ให้ข้อมูลครบหรือใช้ช่องทางดิจิทัลมากกว่า จึงควรวาง baseline, holdout หรือ randomized experiment เมื่อทำได้ ระบุ attribution window, deduplication, late conversion และนิยาม Conversion ให้ชัด พร้อมรายงาน coverage และข้อจำกัดคู่กับผลลัพธ์
O — Operations and Oversight
ตั้งคณะทำงานร่วมระหว่าง Marketing, Data, Security, Legal, DPO, Procurement และเจ้าของธุรกิจ กำหนดขั้นอนุมัติ use case, query และ output เก็บ log แบบแก้ไขย้อนหลังยาก จัด playbook เมื่อพบ query ผิดปกติหรือการเปิดเผยข้อมูล และซ้อมการลบข้อมูลจาก DCR สำเนาสำรองและระบบปลายทาง
O — Ongoing Audit and Vendor Risk
ตรวจสถาปัตยกรรม ขอบเขตผู้ดูแลระบบ การจัดการกุญแจ การแยก tenant, subprocessor, ตำแหน่งข้อมูล, incident notification, penetration test และสิทธิ audit เมื่อผู้ขายเปลี่ยน PET, โมเดลจับคู่ หรือเงื่อนไขบริการ ต้องมี change review ไม่ใช่ถือว่าการอนุมัติครั้งแรกใช้ได้ตลอดไป
M — Measured Value and Exit
กำหนดเกณฑ์ขยาย หยุด และย้ายระบบก่อนเซ็นสัญญา วัดทั้ง incremental value, เวลาได้คำตอบ, ค่าใช้จ่ายต่อ use case, coverage, privacy risk และภาระปฏิบัติการ ต้องส่งออก schema, policy, log และผลรวมที่จำเป็นได้โดยไม่ติด vendor lock-in พร้อมยืนยันการลบข้อมูลเมื่อสัญญาสิ้นสุด
4. การวิเคราะห์เชิงกลยุทธ์
4.1 Build, Buy หรือ Partner
Buy เหมาะกับองค์กรที่ต้องการเริ่มเร็วและทำงานกับ ecosystem ของผู้ขายรายใหญ่ แต่ต้องตรวจค่าบริการตามการประมวลผล ค่า egress ข้อจำกัด query และการผูกติดกับ identity space ของผู้ขาย
Build ให้การควบคุมสูงและปรับ threat model ได้ละเอียด เหมาะกับองค์กรที่มี use case ต่อเนื่อง ทีม cryptography/security/data engineering และความสามารถดำเนินระบบระยะยาว ต้นทุนที่มักถูกมองข้ามคือการบริหาร policy, output review, key rotation, patching และ audit
Partner/Managed Service เหมาะเมื่อองค์กรต้องการความเชี่ยวชาญในการแปลโจทย์ธุรกิจ วาง data governance และดำเนินการวัดผล แต่สัญญาต้องระบุบทบาท การเข้าถึง การใช้ข้อมูลต่อ และความรับผิดเมื่อเกิดเหตุอย่างชัดเจน
ข้อเสนอแนะคือเริ่มจาก use case เดียวที่มีมูลค่าชัดและความเสี่ยงควบคุมได้ แล้วใช้ผล pilot เป็นข้อมูลเลือกโมเดล ไม่ควรเริ่มด้วยการซื้อ capacity ขนาดใหญ่ก่อนพิสูจน์ว่าข้อมูลจับคู่ได้และผลลัพธ์เปลี่ยนการตัดสินใจจริง
4.2 Identity Matching คือคอขวดที่ต้องวัดอย่างซื่อสัตย์
Match Rate สูงอาจเกิดจาก join key ที่ครอบคลุมดี หรือจากกติกาจับคู่ที่ผ่อนจน false match สูง ส่วน Match Rate ต่ำไม่ได้แปลว่าแพลตฟอร์มล้มเหลวเสมอ แต่อาจสะท้อน consent coverage, data freshness, normalization หรือความแตกต่างของฐานลูกค้า ควรรายงาน precision/recall จากชุดทดสอบที่มี ground truth เท่าที่ทำได้ และแยก deterministic match ออกจาก probabilistic match
การใช้ข้อมูล Social Intelligence ควรเชื่อมกับ DCR ในระดับ aggregate เช่น topic, sentiment, share of voice หรือสัญญาณเหตุการณ์ตามช่วงเวลา เพื่ออธิบายการเปลี่ยนแปลงของยอดขายหรือชื่อเสียง ไม่ควรพยายามผูกบัญชีโซเชียลเข้ากับตัวบุคคลใน CRM หากไม่มีความจำเป็นและฐานที่เหมาะสม จุดนี้เชื่อมศักยภาพ Blue Eye Social Listening กับการวัดผลธุรกิจโดยไม่ขยายการระบุตัวบุคคลเกินโจทย์
4.3 Privacy by Design ต้องรวม Security, Legal และ Analytics
สัญญาอย่างเดียวป้องกัน insider threat ไม่ได้ การเข้ารหัสอย่างเดียวป้องกัน purpose creep ไม่ได้ และ Dashboard ที่แสดงเฉพาะผลรวมก็อาจรั่วไหลผ่านกลุ่มขนาดเล็กได้ DCR ที่น่าเชื่อถือจึงต้องมีสามชั้นพร้อมกัน: ข้อกำหนดทางกฎหมายและสัญญา, การควบคุมทางเทคนิค และกระบวนการอนุมัติ/ตรวจสอบของคน
5. Use Cases แยกตามอุตสาหกรรม
ตัวอย่างต่อไปนี้เป็น สถานการณ์สมมติ เพื่อแสดงวิธีออกแบบ ไม่ใช่ผลงานจริงหรือผลลัพธ์ของลูกค้า IDA
Retail และสินค้าอุปโภคบริโภค
แบรนด์นำข้อมูลผู้เห็นแคมเปญจาก Publisher มาจับคู่กับธุรกรรมของ Retailer เพื่อวัดยอดซื้อรวมรายแคมเปญ ทั้งสองฝ่ายไม่ควรเห็นรายการลูกค้าของกันและกัน ผลลัพธ์ควรแสดงเฉพาะ cohort ที่ผ่านเกณฑ์ขั้นต่ำ และใช้ holdout เพื่อประเมิน incremental lift ไม่ใช่เทียบเฉพาะผู้เห็นโฆษณากับยอดซื้อที่เกิดภายหลัง
ธนาคารและประกันภัย
หลายสถาบันอาจต้องการค้นหารูปแบบทุจริตร่วมกันโดยไม่เผยฐานลูกค้าเต็ม ใช้ PSI/MPC เพื่อคำนวณสัญญาณที่ตกลงกัน และนำออกเฉพาะ alert ที่มีขั้นตอนตรวจสอบเพิ่มเติม เนื่องจากข้อมูลการเงินและพฤติกรรมมีความอ่อนไหวสูง ต้องแยก use case ป้องกันทุจริตออกจาก marketing activation อย่างเด็ดขาด และประเมินกฎเฉพาะภาคการเงินเพิ่มเติม
โทรคมนาคมและสื่อ
ผู้ให้บริการโทรคมนาคมและเจ้าของสื่ออาจร่วมวิเคราะห์ reach/frequency แบบไม่ซ้ำ โดยใช้รหัสที่แปลงและผลรวมระดับพื้นที่ หลีกเลี่ยงการส่งออกตำแหน่งละเอียดหรือประวัติการใช้งานระดับบุคคล กำหนด minimum cohort ที่สูงขึ้นสำหรับพื้นที่ประชากรน้อยและเหตุการณ์ที่อาจเปิดเผยพฤติกรรมส่วนบุคคล
สุขภาพและยา
DCR อาจช่วยประเมินขนาด cohort สำหรับงานวิจัยหรือวิเคราะห์เส้นทางบริการโดยไม่แลกข้อมูลผู้ป่วยดิบ แต่ไม่ควรสมมติว่า DCR ทำให้ข้อมูลสุขภาพนำไปใช้เพื่อโฆษณาได้ การใช้ต้องผ่านการประเมินกฎหมาย จริยธรรม ข้อมูลอ่อนไหว ความจำเป็น และการกำกับเฉพาะสถาบัน พร้อมใช้ข้อมูลสังเคราะห์ในช่วงพัฒนาระบบเมื่อเป็นไปได้
ท่องเที่ยวและบริการ
สายการบิน โรงแรม และแพลตฟอร์มจองอาจวัดผลแคมเปญร่วมกันด้วยผลรวมตามตลาดต้นทางและช่วงเวลา ความเสี่ยงเกิดเมื่อเส้นทางเดินทางหรือวันเข้าพักทำให้ระบุตัวบุคคลได้ จึงควร suppress กลุ่มเล็ก จำกัดช่วงเวลาที่ละเอียดเกินไป และห้ามส่งออก itinerary ระดับรายบุคคล
หน่วยงานรัฐ
หน่วยงานอาจร่วมวิเคราะห์ผลนโยบายจากข้อมูลหลายระบบโดยใช้ secure computation และผลรวมระดับประชากร แต่ต้องระบุอำนาจหน้าที่ วัตถุประสงค์ การแบ่งบทบาท สิทธิประชาชน และข้อจำกัดการใช้ต่ออย่างชัดเจน การวัดผลนโยบายไม่ควรกลายเป็นระบบเฝ้าติดตามรายบุคคลโดยไม่มีความจำเป็นและการกำกับที่เหมาะสม
6. Roadmap 30/60/90 วัน
วัน 1–30: Decide and Design
- เลือก use case เดียว ระบุการตัดสินใจ มูลค่าคาดหวัง และคำถามที่ DCR ต้องตอบ
- แต่งตั้ง Business Owner, Data Owner, Security, Legal/DPO และผู้อนุมัติผลลัพธ์
- ทำ data inventory/lineage และตัด field ที่ไม่จำเป็น
- วิเคราะห์บทบาทคู่สัญญา ฐานการประมวลผล หน้าที่แจ้ง retention และ cross-border transfer
- สร้าง threat model ครอบคลุมคู่สัญญา ผู้ดูแล ผู้ใช้ภายใน และผู้โจมตี
- กำหนด baseline, วิธีวัด incrementality และเกณฑ์หยุดโครงการ
- จัดทำข้อกำหนดผู้ขายตาม CLEAN ROOM โดยไม่ล็อกชื่อผลิตภัณฑ์ก่อนเวลา
Gate 30 วัน: ไม่เดินหน้าหากยังพิสูจน์ที่มา/สิทธิใช้ข้อมูลไม่ได้ หรือ use case ต้องการผลระดับบุคคลโดยไม่มีเหตุจำเป็นที่ชัด
วัน 31–60: Pilot and Prove
- เริ่มด้วยข้อมูลสังเคราะห์หรือชุดข้อมูลลดรูปใน sandbox
- ทดสอบ deterministic/probabilistic matching และวัด false match/false non-match
- ตั้ง allow-list query, minimum cohort, suppression, rate limit และ output review
- เลือก PET ตาม threat model พร้อมตรวจ key management, attestation หรือ privacy budget
- ทดสอบ differencing attack, membership inference และการส่งออกหลายรูปแบบ
- จัดทำ DPA/ข้อตกลงแบ่งปันข้อมูล, incident playbook และ deletion procedure
- ฝึกทีม Analytics ให้ตีความ coverage และ bias คู่กับผลลัพธ์
Gate 60 วัน: ไม่ขึ้น production หากยังนำ row-level output ออกได้, log ไม่ครบ, ลบข้อมูลไม่ได้ หรือผล pilot ไม่เปลี่ยนการตัดสินใจทางธุรกิจ
วัน 61–90: Controlled Production and Scale Decision
- เปิดใช้งานกับขอบเขตข้อมูล ผู้ใช้ และคู่สัญญาจำกัด
- ใช้ human approval สำหรับ query/output ที่มีความเสี่ยงสูง
- ทำ access review, penetration test, re-identification test และ tabletop incident exercise
- สร้าง Dashboard KPI ครอบคลุมธุรกิจ คุณภาพข้อมูล ความเป็นส่วนตัว และปฏิบัติการ
- ตรวจผลเทียบ baseline/holdout และบันทึกข้อจำกัดของ Attribution
- ลบข้อมูลทดสอบและยืนยัน deletion จากระบบที่เกี่ยวข้อง
- ตัดสินใจ Scale, Redesign หรือ Stop พร้อมเอกสารเหตุผล
Gate 90 วัน: ขยายเฉพาะเมื่อผลลัพธ์มี incremental value ที่ตรวจสอบได้ ความเสี่ยงคงเหลืออยู่ในระดับที่ผู้มีอำนาจยอมรับ และมีเจ้าของการดำเนินงานระยะยาว
7. KPI และความเสี่ยง
KPI ด้านธุรกิจ
- Incremental conversion/revenue หรือ cost avoidance เทียบกับ baseline/holdout
- เวลาเฉลี่ยจากคำขอถึง insight ที่นำไปตัดสินใจได้
- ค่าใช้จ่ายต่อ use case และต่อคู่สัญญาที่เชื่อมต่อ
- สัดส่วนคำแนะนำที่ถูกนำไปใช้จริง
- ระยะเวลา onboarding พันธมิตรใหม่และ portability เมื่อเปลี่ยนผู้ขาย
KPI ด้านข้อมูลและการวัดผล
- Match Rate พร้อม false-match/false-nonmatch และ coverage แยกตามแหล่งข้อมูล
- ความครบถ้วนของ Data Lineage และสิทธิใช้ข้อมูล
- Freshness, missingness และ duplicate rate ของข้อมูลนำเข้า
- สัดส่วนผลลัพธ์ที่มี baseline/holdout หรือวิธีควบคุม bias
- ความเสถียรของผลเมื่อเปลี่ยน attribution window และเกณฑ์จับคู่
KPI ด้าน Privacy, Security และ Governance
- จำนวนการส่งออกข้อมูลดิบหรือระดับรายบุคคล—เป้าหมายปกติควรเป็นศูนย์
- จำนวน query/output ที่ถูกบล็อกเพราะเสี่ยงเปิดเผยกลุ่มเล็ก
- จำนวนสิทธิที่เกินความจำเป็นและเวลาปิดสิทธิหลังเปลี่ยนบทบาท
- ความครบถ้วนของ log, access review และการปิดข้อค้นพบจาก audit
- เวลาปฏิบัติตามคำขอลบ/ระงับ และหลักฐาน deletion ของทุกฝ่าย
- จำนวนเหตุการณ์ใช้ข้อมูลนอกวัตถุประสงค์และการแจ้งเหตุภายใน SLA
- Privacy budget ที่ใช้และคงเหลือ เมื่อใช้ Differential Privacy
ความเสี่ยงสำคัญ
- False confidence: ผู้บริหารเชื่อว่าใช้ DCR แล้วจึง compliant โดยไม่ตรวจวัตถุประสงค์และฐานการประมวลผล
- Hash re-identification: join key ที่แฮชยังถูกคาดเดาหรือจับคู่ด้วยข้อมูลเสริมได้
- Small-cell และ differencing attack: ผลรวมหลายคำถามเปิดเผยสมาชิกของกลุ่มเล็ก
- Insider/admin risk: ผู้ดูแลแพลตฟอร์มหรือผู้มีสิทธิสูงเข้าถึงข้อมูลเกินหน้าที่
- Purpose creep: use case วัดผลถูกขยายไป profiling หรือ activation โดยไม่มีการทบทวน
- Cross-border/subprocessor risk: ข้อมูลหรือ log ถูกประมวลผลในประเทศ/ผู้รับช่วงที่ไม่ได้ประเมิน
- Measurement bias: กลุ่มที่จับคู่ได้ไม่เป็นตัวแทนลูกค้าทั้งหมด ทำให้จัดสรรงบผิด
- Vendor lock-in: schema, identity space และค่า egress ทำให้ย้ายออกยาก
- Model/output leakage: โมเดล คะแนน หรือรายงานที่ส่งออกจดจำข้อมูลเฉพาะราย
- Operational drift: policy และ PET เปลี่ยน แต่การอนุมัติและทดสอบไม่ถูกทำซ้ำ
8. ข้อเสนอแนะสำหรับผู้บริหาร
- อนุมัติ use case ไม่ใช่อนุมัติเทคโนโลยีแบบเหมารวม ทุก use case ใหม่ต้องผ่าน purpose, data, risk และ output review แม้ใช้ DCR เดิม
- กำหนด Raw Data Non-Disclosure เป็นหลักตั้งต้น ข้อยกเว้นต้องมีเหตุผล ผู้อนุมัติ และการบันทึกเฉพาะกรณี
- ให้ DPO/Security มีสิทธิหยุดการใช้งาน เมื่อพบ lineage ไม่ครบ query ผิดปกติ หรือควบคุมผลลัพธ์ไม่ได้
- ผูกงบกับการพิสูจน์ Incrementality ไม่จ่ายเพื่อ Match Rate สูงเพียงอย่างเดียว เพราะการจับคู่ไม่เท่ากับผลกระทบทางธุรกิจ
- ขอหลักฐานจากผู้ขาย ได้แก่ threat model, architecture, key management, tenant isolation, output control, audit log, deletion test, subprocessor, incident history และ exit plan
- เริ่มเล็กแต่กำกับครบ pilot ที่ขาดกติกามักสร้างหนี้ด้าน privacy และสถาปัตยกรรมซึ่งแก้ยากเมื่อขยาย
- สื่อสารกับลูกค้าอย่างตรงไปตรงมา อธิบายประเภทข้อมูล วัตถุประสงค์ คู่สัญญา และทางเลือกของเจ้าของข้อมูลด้วยภาษาที่เข้าใจได้ ไม่ใช้คำว่า “anonymous” หากยังมีความสามารถเชื่อมโยงกลับ
9. ข้อจำกัดของข้อมูลและการตีความ
- Whitepaper นี้อ้างอิงข้อมูลสาธารณะที่ตรวจสอบได้ถึงวันที่ 21 สิงหาคม 2026 แต่กฎหมาย แนวทางกำกับ มาตรฐาน และบริการของผู้ขายอาจเปลี่ยนแปลงได้
- EDPB Guidelines 01/2025 เป็นแนวทางภายใต้ GDPR และหน้าที่เผยแพร่ระบุฉบับรับฟังความคิดเห็น จึงใช้เป็นหลักคิดเปรียบเทียบ ไม่ใช่ข้อผูกพันทางกฎหมายไทย
- NIST Privacy Framework 1.1 ที่อ้างถึงยังมีสถานะ Initial Public Draft ตามหน้าของ NIST ณ วันที่เข้าถึง ส่วน NIST SP 800-226 เป็นฉบับ Final
- ISO/IEC 27559:2022 มีรายละเอียดฉบับเต็มภายใต้ลิขสิทธิ์; Whitepaper ใช้เฉพาะบทคัดย่อและข้อมูลสาธารณะจากหน้า ISO
- ตัวอย่างรายอุตสาหกรรมเป็นสถานการณ์สมมติ ไม่มีชื่อลูกค้า ตัวเลขผลลัพธ์ หรือคำรับรอง และไม่ควรตีความว่าเป็นผลงานจริงของ IDA
- การออกแบบ DCR ต้องประเมินข้อเท็จจริง กฎหมายเฉพาะอุตสาหกรรม สัญญา สถาปัตยกรรม และข้อมูลจริงของแต่ละองค์กรโดยผู้เชี่ยวชาญที่เกี่ยวข้อง
10. บทสรุป
Data Clean Room ที่ดีไม่ใช่ห้องที่รวบรวมข้อมูลไว้มากที่สุด แต่เป็นระบบที่อนุญาตให้แต่ละฝ่ายคำนวณเฉพาะสิ่งที่จำเป็น เปิดเผยเฉพาะผลลัพธ์ที่ปลอดภัย และพิสูจน์ย้อนหลังได้ว่าใครทำอะไรเพื่อวัตถุประสงค์ใด ความสำเร็จจึงไม่ได้วัดจาก Match Rate หรือจำนวน terabyte เพียงอย่างเดียว แต่ต้องวัดจากคุณภาพการตัดสินใจ incremental impact ความเสี่ยงคงเหลือ และความสามารถในการยุติ/ลบข้อมูลอย่างตรวจสอบได้
กรอบ CLEAN ROOM ช่วยให้ผู้บริหารเริ่มจากวัตถุประสงค์และบทบาท ตรวจสิทธิและที่มาข้อมูล ลดการเปิดเผย เลือก PET ตาม threat model ควบคุมผลลัพธ์ ออกแบบการวัดเชิงสาเหตุ และกำกับวงจรชีวิตอย่างต่อเนื่อง หากทำครบ DCR จะเป็นโครงสร้างพื้นฐานของการร่วมใช้ข้อมูลที่สร้างทั้ง Intelligence, Insights & Impact โดยรักษาความไว้วางใจเป็นสินทรัพย์ทางธุรกิจ
CTA: จาก Data Collaboration สู่ผลลัพธ์ที่ตรวจสอบได้กับ IDA
IDA สามารถสนับสนุนองค์กรตั้งแต่การกำหนด use case และ Data & Analytics Architecture, การประเมิน Data/AI Governance, การออกแบบ measurement และ Dashboard ตลอดจนเชื่อม Social Intelligence จาก Blue Eye ในระดับที่เหมาะสม เพื่อให้สัญญาณตลาดและชื่อเสียงเชื่อมกับผลธุรกิจโดยไม่ขยายการใช้ข้อมูลเกินความจำเป็น
เริ่มต้นด้วย Data Collaboration Readiness Assessment: ทบทวนโจทย์ธุรกิจ แหล่งข้อมูล สิทธิการใช้ threat model ความพร้อมของคู่สัญญา KPI และ Roadmap pilot ก่อนตัดสินใจลงทุนแพลตฟอร์ม ดูบริบทบริการได้ที่ IDA – Our Services และ IDA – Technology
บรรณานุกรม
- Intelligent Data Analytic (IDA). “Intelligent Data Analytic—Transform Data into Intelligence, Insights & Impact.” ไม่ระบุวันที่เผยแพร่. https://www.ida.in.th/ เข้าถึง 21 สิงหาคม 2026.
- Intelligent Data Analytic (IDA). “บริการ Data Analytics, AI และ Social Listening.” ไม่ระบุวันที่เผยแพร่. https://www.ida.in.th/our-service/ เข้าถึง 21 สิงหาคม 2026.
- Intelligent Data Analytic (IDA). “เทคโนโลยีและพันธมิตร.” ไม่ระบุวันที่เผยแพร่. https://www.ida.in.th/technology/ เข้าถึง 21 สิงหาคม 2026.
- IAB Technology Laboratory. “Data Clean Rooms.” Guidance Version 1.0 เผยแพร่กรกฎาคม 2024; หน้าเว็บอัปเดต 22 กรกฎาคม 2025. https://iabtechlab.com/datacleanrooms/ เข้าถึง 21 สิงหาคม 2026.
- European Data Protection Board. “Guidelines 01/2025 on Pseudonymisation.” รับรองฉบับเพื่อรับฟังความคิดเห็น 16 มกราคม 2025; หน้าเผยแพร่ 17 มกราคม 2025. https://www.edpb.europa.eu/public-consultations/guidelines-012025-on-pseudonymisation_en เข้าถึง 21 สิงหาคม 2026.
- National Institute of Standards and Technology. “NIST Privacy Framework.” เผยแพร่ Framework 1.0 เมื่อ 16 มกราคม 2020; หน้าโครงการปรับปรุงต่อเนื่อง. https://www.nist.gov/privacy-framework เข้าถึง 21 สิงหาคม 2026.
- National Institute of Standards and Technology. “Privacy Framework 1.1 Initial Public Draft.” 14 เมษายน 2025. https://www.nist.gov/privacy-framework/new-projects/privacy-framework-version-11 เข้าถึง 21 สิงหาคม 2026.
- Near, Joseph; Darais, David; Lefkovitz, Naomi; Howarth, Gary. “NIST SP 800-226: Guidelines for Evaluating Differential Privacy Guarantees.” ฉบับ Final, 6 มีนาคม 2025. https://doi.org/10.6028/NIST.SP.800-226 เข้าถึง 21 สิงหาคม 2026.
- International Organization for Standardization. “ISO/IEC 27559:2022—Privacy Enhancing Data De-identification Framework.” 16 พฤศจิกายน 2022. https://www.iso.org/standard/71677.html เข้าถึง 21 สิงหาคม 2026.
- สำนักงานคณะกรรมการกฤษฎีกา/ราชกิจจานุเบกษา. “พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562.” 27 พฤษภาคม 2562. https://www.ratchakitcha.soc.go.th/DATA/PDF/2562/A/069/T_0052.PDF เข้าถึง 21 สิงหาคม 2569.
- คณะกรรมการคุ้มครองข้อมูลส่วนบุคคล. “ประกาศเรื่องมาตรการรักษาความมั่นคงปลอดภัยของผู้ควบคุมข้อมูลส่วนบุคคล พ.ศ. 2565.” ราชกิจจานุเบกษา 20 มิถุนายน 2565. https://www.ratchakitcha.soc.go.th/DATA/PDF/2565/E/140/T_0028.PDF เข้าถึง 21 สิงหาคม 2569.
อาจารย์ ปรเมศร์ เพียรสกุล
ประธานเจ้าหน้าที่บริหาร (Chief Executive Officer)
บริษัท อินเทลลิเจนท์ ดาต้า อนาไลติกส์ จำกัด (IDA)
CEO | AI, Cybersecurity & Digital Risk Strategist
Digital Crisis & Reputation Management
Certified AI Governance Professional (AIGP) | Data Protection Officer (DPO)
เกี่ยวกับผู้เขียน
Poramate Piansakul
Professional Certifications
Transforming Data into Trusted Intelligence for Executive Decision-Making
#DataCleanRoom #PrivacyEnhancingTechnologies #DataGovernance #MarTech #DataPrivacy




