
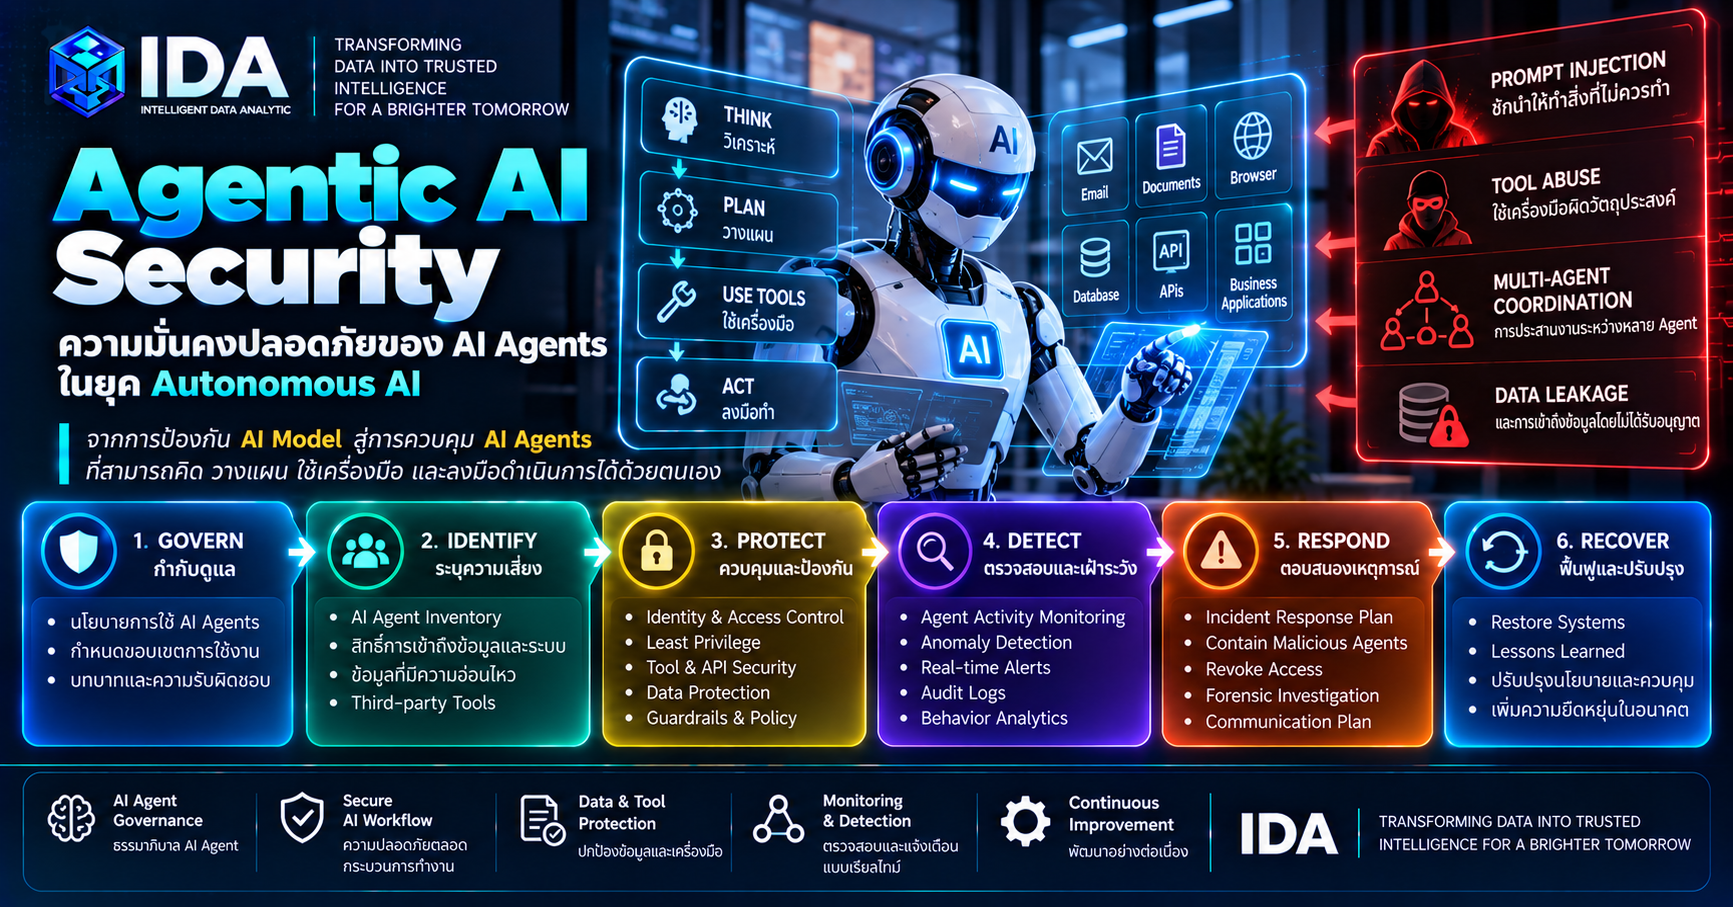
Agentic AI Security: ความมั่นคงปลอดภัยของ AI Agents ในยุค Autonomous AI
จากการป้องกัน AI Model สู่การควบคุม AI Agents ที่สามารถคิด วางแผน ใช้เครื่องมือ และลงมือดำเนินการได้ด้วยตนเอง
Agentic AI Security คือแนวทางป้องกัน ควบคุม ตรวจสอบ และตอบสนองต่อความเสี่ยงที่เกิดจากระบบ AI Agent ซึ่งสามารถเชื่อมต่อข้อมูล แอปพลิเคชัน API และเครื่องมือขององค์กร เพื่อดำเนินงานตามเป้าหมายที่ได้รับมอบหมาย
ความแตกต่างสำคัญระหว่าง Generative AI กับ Agentic AI คือ ผลกระทบจากความผิดพลาด
Generative AI อาจสร้างคำตอบผิดพลาด แต่ AI Agent ที่มีสิทธิ์ใช้งานระบบองค์กรอาจนำคำตอบหรือคำสั่งที่ผิดพลาดไปดำเนินการจริง เช่น ส่งอีเมล เปิดเผยข้อมูล เปลี่ยนการตั้งค่าระบบ อนุมัติรายการ หรือแก้ไขฐานข้อมูล
AI Assistant Risk = Wrong Answer
AI Agent Risk = Wrong Action + Real-World Consequences
1. ภัยคุกคามสำคัญของ Agentic AI
| ภัยคุกคาม | ความเสี่ยงและผลกระทบต่อองค์กร |
|---|---|
| Prompt Injection | ผู้โจมตีแทรกคำสั่งในเอกสาร เว็บไซต์ อีเมล หรือผลลัพธ์จากเครื่องมือ เพื่อหลอกให้ Agent เปลี่ยนพฤติกรรม |
| Tool Abuse | Agent ใช้ API หรือเครื่องมือที่ได้รับสิทธิ์ไปดำเนินการนอกเหนือจากวัตถุประสงค์ |
| Excessive Agency | Agent มีสิทธิ์เข้าถึงข้อมูลหรือดำเนินการมากกว่าที่จำเป็น |
| Multi-Agent Coordination Risk | Agent หลายตัวส่งต่อคำสั่งหรือข้อมูลที่ผิดพลาดจนเกิดผลกระทบต่อเนื่อง |
| Memory Poisoning | ข้อมูลที่เป็นอันตรายถูกบันทึกในหน่วยความจำและส่งผลต่อการตัดสินใจครั้งต่อไป |
| Identity & Credential Theft | การขโมย Token, API Key หรือ Session ของ Agent เพื่อสวมรอยใช้งาน |
| LLM-Driven Cyber Threats | ผู้โจมตีใช้ LLM ช่วยสร้าง Phishing, วิเคราะห์เป้าหมาย และปรับเปลี่ยนรูปแบบการโจมตี |
| Data Exfiltration | Agent ถูกหลอกหรือถูกยึดให้ส่งข้อมูลสำคัญออกนอกองค์กร |
| Agent Goal Hijacking | เป้าหมายของ Agent ถูกเปลี่ยนหรือเบี่ยงเบนจากภารกิจที่ได้รับอนุญาต |
| Runaway Agent & Cost Exhaustion | Agent ทำงานวนซ้ำ เรียก API จำนวนมาก หรือใช้ทรัพยากรเกินขอบเขต |
ความเสี่ยงเหล่านี้ไม่ได้หมายความว่า AI Agent ทุกตัวจะถูกโจมตีสำเร็จ แต่เป็นประเภทความล้มเหลวที่องค์กรควรนำไปทดสอบก่อนเปิดใช้งานจริง
2. Prompt Injection: เมื่อข้อมูลภายนอกกลายเป็นคำสั่ง
Prompt Injection เป็นความเสี่ยงสำคัญเพราะ LLM ประมวลผลทั้งคำสั่งและเนื้อหาที่ได้รับเข้ามา หากระบบไม่ได้แยกขอบเขตความน่าเชื่อถืออย่างเหมาะสม ผู้โจมตีอาจฝังคำสั่งไว้ในแหล่งข้อมูลที่ Agent กำลังอ่าน
ตัวอย่างการโจมตีผ่านเอกสารภายนอก
คำสั่งที่ถูกต้องจากผู้ใช้
“สรุปรายงานคู่แข่งเพื่อเตรียมประชุมผู้บริหาร”
เอกสารที่ผู้โจมตีควบคุม
แฝงข้อความให้ Agent ละเลยข้อจำกัด และเรียกใช้เครื่องมือที่ไม่เกี่ยวข้อง
ผลลัพธ์ที่อาจเกิดขึ้น
Agent เปลี่ยนแผนงาน เข้าถึงข้อมูลที่ไม่จำเป็น หรือพยายามส่งข้อมูลออกนอกระบบ
แนวทางป้องกันคือ Treat External Content as Data, Not Instructions โดยแยกข้อมูลที่ไม่เชื่อถือออกจาก System Instructions ตรวจสอบผลลัพธ์จากเครื่องมือ จำกัดสิทธิ์ Agent และบังคับอนุมัติก่อนดำเนินการที่มีผลกระทบสูง
Google Cloud ระบุว่า Model Armor สามารถช่วยตรวจจับ Prompt Injection และ Sensitive Data Leakage ในเส้นทางการสื่อสารที่กำหนดผ่าน Agent Gateway ได้ แต่ไม่ควรใช้เป็นมาตรการป้องกันเพียงชั้นเดียว
3. Multi-Agent Coordination: เมื่อ Agent หลายตัวทำงานร่วมกัน
Multi-Agent Systems เพิ่มประสิทธิภาพการแบ่งงาน แต่เพิ่มความซับซ้อนในการควบคุมความน่าเชื่อถือด้วย
ตัวอย่างเช่น
Research Agent
ค้นหาข้อมูล
Analysis Agent
วิเคราะห์ข้อมูล
Execution Agent
ดำเนินการ
Identity • Message Validation • Permission • Approval
หาก Research Agent รับข้อมูลที่ถูกโจมตี แล้วส่งผลลัพธ์ให้ Analysis Agent ซึ่งส่งต่อไปยัง Execution Agent ความผิดพลาดอาจถูกขยายจาก ข้อมูลผิด → การวิเคราะห์ผิด → การกระทำผิด
ความเสี่ยงที่ต้องออกแบบรองรับประกอบด้วย Agent Impersonation, Trust Propagation, Delegation Abuse, Cascading Failure และการสูญเสียความสามารถในการระบุผู้รับผิดชอบ
หลักควบคุมสำคัญ: Agent ทุกตัวต้องมี Identity และ Permission ของตนเอง ข้อความที่ส่งต่อระหว่าง Agent ต้องผ่านการตรวจสอบ และสิทธิ์ของ Agent หนึ่งไม่ควรถูกส่งต่อให้อีก Agent โดยอัตโนมัติ
4. สถาปัตยกรรม Agentic AI Security สำหรับองค์กร
ผมเสนอให้ใช้โครงสร้าง 7 Security Layers เป็นสถาปัตยกรรมอ้างอิงในการออกแบบและประเมินความพร้อม
| Layer | Security Control | จุดประสงค์ |
|---|---|---|
| 1. Agent Identity | Unique Agent ID, Authentication | ระบุว่า Agent ใดกำลังทำงาน |
| 2. Authorization | Least Privilege, Scoped Permissions | จำกัดข้อมูลและการกระทำ |
| 3. Input & Model Security | Prompt Injection Detection, Content Filtering | ป้องกันการบิดเบือนคำสั่ง |
| 4. Tool & API Security | Tool Allowlist, MCP Security, API Gateway | ควบคุมเครื่องมือและการเชื่อมต่อ |
| 5. Runtime Security | Sandbox, Network Isolation, Resource Limits | จำกัดขอบเขตผลกระทบ |
| 6. Monitoring & Detection | Agent Tracing, SIEM, Behavior Analytics | ตรวจจับการทำงานผิดปกติ |
| 7. Governance & Response | Agent Registry, Human Approval, Kill Switch | กำกับและหยุดการดำเนินงานเมื่อจำเป็น |
สถาปัตยกรรมนี้สอดคล้องกับทิศทางของ OWASP ซึ่งเผยแพร่ Top 10 for Agentic Applications 2026 และข้อสังเกตจาก NIST ว่าหลัก Cybersecurity แบบเดิมยังจำเป็น แต่ต้องปรับให้รองรับลักษณะเฉพาะของ AI Agents
5. Agentic AI Security กับ Google Cloud
สำหรับองค์กรที่ใช้ Gemini Enterprise Agent Platform สามารถพิจารณาความสามารถด้านความปลอดภัยดังนี้
-
Agent Identity: ให้ตัวตนเฉพาะแก่ Agent และรองรับการตรวจสอบย้อนกลับ
-
Agent Registry: จัดทำทะเบียน Agent เครื่องมือ และปลายทางที่ได้รับอนุญาต
-
Agent Gateway: ควบคุมเส้นทางการเข้าถึงระบบภายนอกและบังคับนโยบาย
-
Model Armor: ตรวจสอบเนื้อหาที่อาจมี Prompt Injection หรือข้อมูลอ่อนไหว
-
IAM & Audit Logging: กำหนดสิทธิ์และเก็บหลักฐานการใช้งาน
Google Cloud มีเอกสารรองรับความสามารถเหล่านี้โดยตรง ทั้งนี้ควรตรวจสอบขอบเขตการรองรับและข้อจำกัดของแต่ละ Integration ก่อน Deploy
6. Executive Checklist: องค์กรพร้อมใช้ AI Agents อย่างปลอดภัยหรือยัง?
Agentic AI Security Readiness
เป็นรายการประเมินเบื้องต้น ไม่ใช่การรับรองมาตรฐานหรือผลการตรวจสอบความปลอดภัย
วิเคราะห์ Gap และจัดทำ Roadmap
7. มุมมองสำหรับผู้บริหาร
Agentic AI Security ไม่ใช่เพียงการป้องกันไม่ให้ LLM ตอบคำถามผิด แต่คือการสร้างระบบที่ควบคุมได้ว่า AI Agent เป็นใคร เข้าถึงอะไร ใช้เครื่องมือใด ตัดสินใจภายใต้อำนาจของใคร และหยุดได้อย่างไร
สำหรับการพัฒนา Enterprise AI ของ IDA สามารถใช้หลักคิดนี้เป็นแกนกลาง:
Agent Identity → Data Permission → Model Security → Tool Authorization → Runtime Monitoring → Human Oversight → Accountability
AI Capability must be bounded by Authority. AI Autonomy must be bounded by Governance.
แหล่งอ้างอิงหลักสำหรับศึกษาเพิ่มเติม ได้แก่ OWASP Top 10 for Agentic Applications 2026, NIST: Security Considerations for AI Agents และ Google Cloud: Govern Your Agents
อาจารย์ ปรเมศร์ เพียรสกุล
ประธานเจ้าหน้าที่บริหาร (Chief Executive Officer)
บริษัท อินเทลลิเจนท์ ดาต้า อนาไลติกส์ จำกัด (IDA)
CEO | AI, Cybersecurity & Digital Risk Strategist
Digital Crisis & Reputation Management
Certified AI Governance Professional (AIGP) | Data Protection Officer (DPO)
เกี่ยวกับผู้เขียน
Poramate Piansakul
Professional Certifications
Transforming Data into Trusted Intelligence for Executive Decision-Making
Intelligent Data Analytic (IDA)
Transform Data into Intelligence, Insights & Impact.
เปลี่ยนข้อมูลมหาศาลให้เป็น Intelligence ที่ผู้บริหารใช้ตัดสินใจได้ ตั้งแต่การเข้าใจสถานการณ์ ตรวจจับความเสี่ยง คาดการณ์แนวโน้ม ไปจนถึงสนับสนุนการตัดสินใจและการบริหารวิกฤต
#AgenticAISecurity #AIAgentSecurity #Cybersecurity #AIGovernance #IDA




