
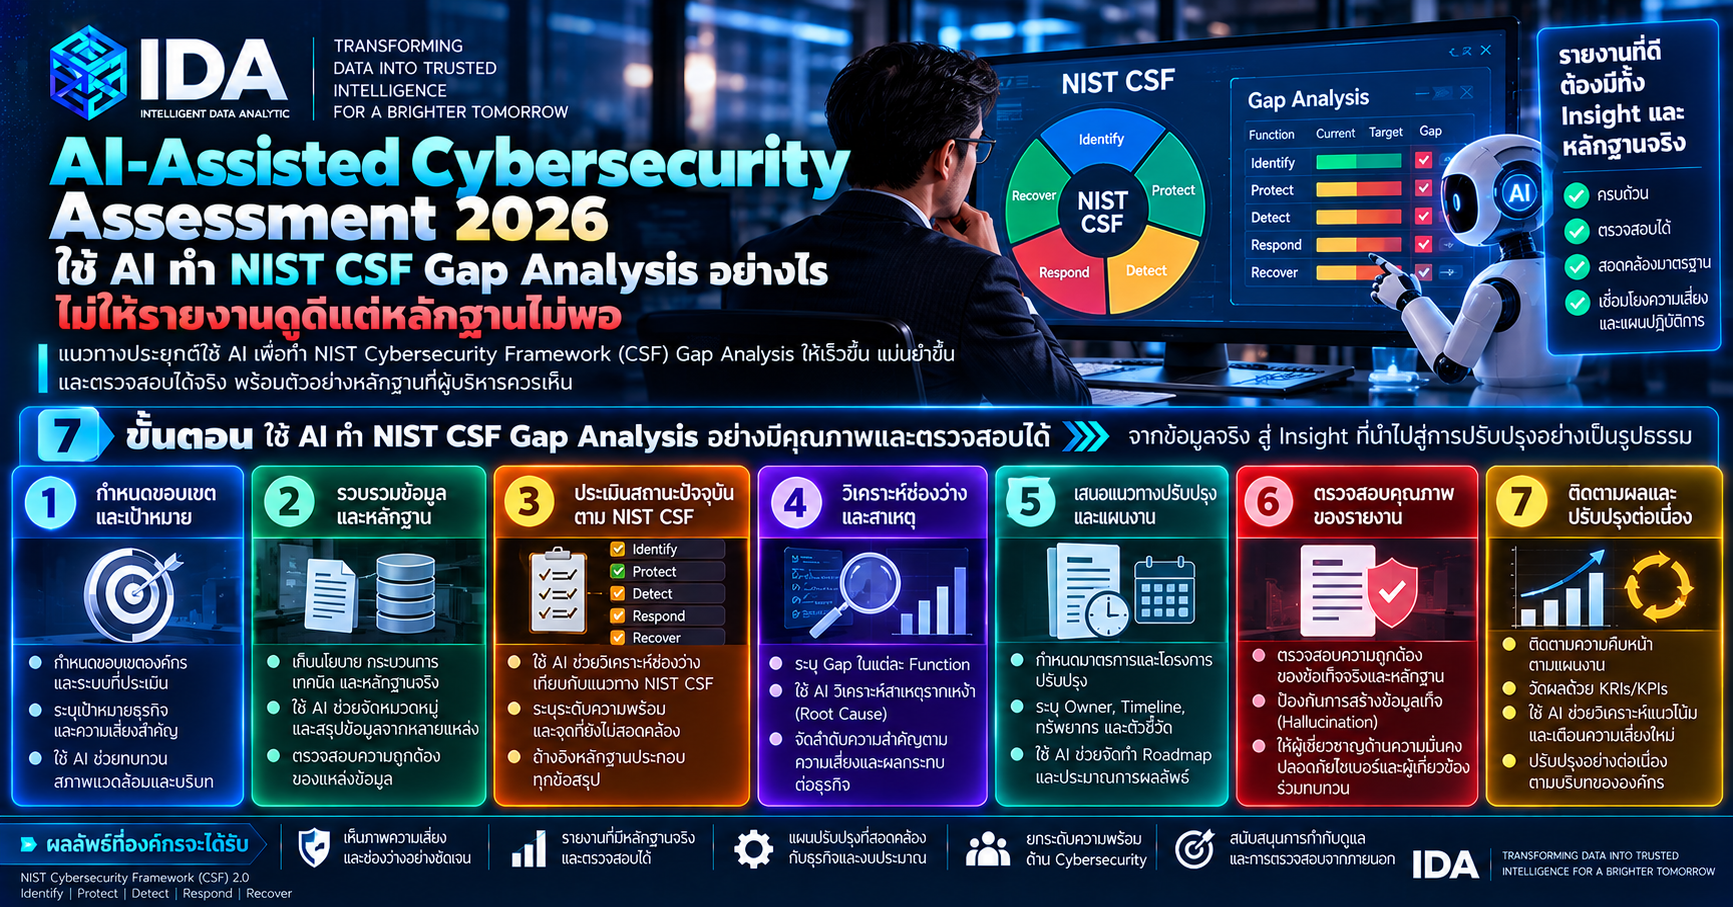
AI-Assisted Cybersecurity Assessment 2026: ใช้ AI ทำ NIST CSF Gap Analysis อย่างไร ไม่ให้รายงานดูดีแต่หลักฐานไม่พอ
กลุ่มผู้อ่าน: ผู้บริหาร คณะกรรมการ ทีม Cybersecurity ทีมข้อมูล ทีมตรวจสอบ ทีมสื่อสารองค์กร และหน่วยงานรัฐ
Key Takeaways
- NIST เผยแพร่ SP 1353 Initial Public Draft เมื่อวันที่ 19 สิงหาคม 2569 เพื่อแสดงแนวทางใช้ AI ช่วยวิเคราะห์ วางแผน ดำเนินงาน และติดตามผลตาม Cybersecurity Framework (CSF) 2.0 โดยเปิดรับความเห็นถึงวันที่ 15 ตุลาคม 2569 (NIST SP 1353)
- เอกสารมี Use Case สำหรับทบทวน Cybersecurity Governance, สร้าง Current State Profile และร่าง Target State Profile แต่ NIST ระบุว่าตัวอย่างเหล่านี้ไม่ใช่วิธี Assessment หรือ Assurance ที่มีผลบังคับ
- AI สามารถช่วยอ่าน จัดหมวด และตั้งคำถามกับเอกสารจำนวนมากได้ แต่ไม่ควรถูกใช้เป็นผู้ยืนยันว่ามาตรการควบคุม “มีอยู่จริง ทำงานจริง และเพียงพอ”
- รายงานที่มีแผนภูมิครบและถ้อยคำมั่นใจอาจยังขาด Evidence, Owner, Scope, Test Result และข้อจำกัด ผู้บริหารจึงต้องเห็นระดับความเชื่อมั่นของข้อสรุปทุกประเด็น
- บทความนี้เสนอกรอบ EVIDENCE-7 สำหรับ AI-assisted Assessment ซึ่งเป็นข้อเสนอเชิงปฏิบัติของ IDA ไม่ใช่มาตรฐานของ NIST และไม่ใช่ใบรับรอง
บทนำ: AI ช่วยทำ Gap Analysis ได้ แต่ใครรับรองว่า Gap นั้นมีจริง?
การประเมิน Cybersecurity มักต้องอ่านนโยบาย รายการทรัพย์สิน รายงานเหตุการณ์ ผลทดสอบ ระบบงาน สัญญาคู่ค้า และบทสัมภาษณ์จากหลายฝ่าย งานจำนวนมากจึงเหมาะกับ AI ในด้านการค้นข้อมูล สรุปหัวข้อ เปรียบเทียบเอกสาร และจัดทำร่างตาราง Mapping
ความเสี่ยงเกิดขึ้นเมื่อองค์กรข้ามจาก “AI ช่วยวิเคราะห์” ไปเป็น “AI สรุปสถานะควบคุม” โดยไม่เก็บหลักฐานรองรับ ตัวอย่างเช่น นโยบายระบุว่าต้องทบทวนสิทธิ์ทุกไตรมาส แต่ไม่มีบันทึกการทบทวน หรือแผน Incident Response กำหนดให้ซ้อมปีละครั้ง แต่ยังไม่เคยทดสอบกับสถานการณ์จริง ข้อความในเอกสารจึงพิสูจน์เพียงว่าองค์กรมีข้อกำหนด ไม่ได้พิสูจน์ว่ากระบวนการทำงานตามข้อกำหนด
NIST SP 1353 ทำให้ประเด็นนี้ทันเหตุการณ์ เพราะเสนอ Structured Prompts และตัวอย่างใช้ AI สร้างสิ่งส่งมอบที่เกี่ยวข้องกับ CSF 2.0 ขณะเดียวกันก็จำกัดสถานะของ Use Case ว่าเป็น “แนวทางที่เป็นไปได้” ไม่ใช่วิธี Assurance ที่กำหนดตายตัว (NIST Announcement, 19 สิงหาคม 2569)
คำถามของผู้บริหารจึงควรเปลี่ยนจาก “AI ทำรายงานได้เร็วเพียงใด” ไปสู่ “ข้อสรุปใดมีหลักฐานระดับไหน ใครยืนยัน และองค์กรจะตัดสินใจอะไรจากข้อมูลนั้น”
NIST SP 1353 เสนออะไร และองค์กรต้องระวังอะไร
Use Case 1: AI ช่วยทบทวน Governance
ร่างคู่มือเสนอการใช้ AI ช่วยประเมินนโยบาย กลยุทธ์ และการกำกับความเสี่ยงให้สอดคล้องกับผลลัพธ์ของ CSF 2.0 งานลักษณะนี้ช่วยค้นหาหัวข้อที่ขาด นิยามไม่ตรงกัน หรือความรับผิดชอบไม่ชัดเจนได้เร็วขึ้น
ข้อจำกัดคือ AI อาจเห็นเฉพาะเอกสารที่ป้อนเข้าไป หากนโยบายสำคัญอยู่นอกชุดข้อมูล หรือเอกสารสะท้อน Target State มากกว่า Current State รายงานจะให้ภาพที่ดีกว่าความเป็นจริงได้
Use Case 2: AI ช่วยร่าง Current State Profile
NIST ระบุถึงการ Mapping เอกสารและบันทึกสัมภาษณ์กับ CSF 2.0 พร้อมบันทึก Assumption และ Gap ที่พบ แนวคิดนี้มีคุณค่าเพราะทำให้ทีมติดตามที่มาของข้อสรุปได้
แต่ Current State ควรมีหลักฐานหลายประเภท เช่น Configuration, Log, Ticket, Test Result, Minutes และ Observation ไม่ใช่ใช้ Policy หรือคำตอบสัมภาษณ์เพียงอย่างเดียว หากหลักฐานขัดกัน ระบบต้องแสดงความขัดแย้ง ไม่เลือกข้อความที่ดูสมบูรณ์ที่สุดแทนผู้ประเมิน
Use Case 3: AI ช่วยร่าง Target State Profile
AI สามารถเชื่อม Mission, Stakeholder Expectation, Risk Landscape และข้อกำหนด เพื่อเสนอ Desired Outcomes ได้ อย่างไรก็ตาม Target State ต้องคำนึงถึงงบประมาณ ทักษะ สถาปัตยกรรม ข้อจำกัดระบบเดิม และความเสี่ยงที่องค์กรยอมรับได้
คำแนะนำที่ครอบคลุมที่สุดอาจไม่ใช่แผนที่เหมาะสมที่สุด การอนุมัติ Target State และลำดับลงทุนจึงยังเป็นหน้าที่ของผู้บริหารและเจ้าของความเสี่ยง
แยก “Documented”, “Implemented” และ “Effective”
ปัญหาที่พบบ่อยในการประเมินคือการใช้สถานะคำเดียว เช่น Complete หรือ Compliant ซึ่งกลบความแตกต่างสำคัญอย่างน้อยสามระดับ
| ระดับ | คำถาม | หลักฐานตัวอย่าง |
| Documented | มีข้อกำหนดหรือวิธีปฏิบัติที่อนุมัติแล้วหรือไม่ | Policy, Standard, Procedure, RACI |
| Implemented | กระบวนการถูกนำไปใช้ใน Scope ที่ประเมินหรือไม่ | Configuration, Ticket, Access Record, Training Record |
| Effective | การควบคุมทำงานและลดความเสี่ยงตามวัตถุประสงค์หรือไม่ | Test Result, Exercise, Incident Evidence, Trend และ Exception |
องค์กรอาจมีนโยบาย Backup ที่ดีและตั้งค่าระบบแล้ว แต่หากไม่เคยทดสอบ Restore ก็ยังไม่มีหลักฐานเพียงพอว่าการควบคุมมีประสิทธิผล การให้ AI อ่านนโยบายแล้วสรุปว่า “ผ่าน” จึงสร้าง False Assurance ได้
Framework EVIDENCE-7: จุดควบคุมสำหรับ AI-assisted Assessment
1. Establish Scope — กำหนดขอบเขตและวัตถุประสงค์
ระบุ Business Service, System, Location, Data, Third Party และช่วงเวลาที่ประเมินให้ชัด กำหนดด้วยว่าผลลัพธ์ใช้เพื่อ Self-assessment, Prioritization, Audit Preparation หรือการตัดสินใจลงทุน เพราะระดับหลักฐานที่ต้องใช้ต่างกัน
2. Verify Sources — ตรวจแหล่งข้อมูลและเวอร์ชัน
ทุกเอกสารควรมี Owner, Status, Version, Effective Date และ Access Classification เอกสารร่าง เอกสารหมดอายุ และไฟล์ที่ไม่ทราบเจ้าของต้องถูกติดป้าย ไม่ควรถูกนำไปผสมกับหลักฐานที่อนุมัติแล้วโดยไม่แยกสถานะ
3. Identify Claims — แยกข้อกล่าวอ้างที่ต้องพิสูจน์
เปลี่ยนข้อความกว้าง เช่น “องค์กรบริหารสิทธิ์อย่างเหมาะสม” เป็น Claim ที่ทดสอบได้ เช่น ใครอนุมัติสิทธิ์ ใครทบทวน รอบเวลาเท่าไร ครอบคลุมบัญชีประเภทใด และมี Exception ใดบ้าง
4. Demand Evidence — ผูกข้อสรุปกับหลักฐาน
สร้าง Claim–Evidence Map ที่เปิดกลับไปยังแหล่งต้นทางได้ ระบุหลักฐานที่ขาดและความขัดแย้งไว้ในรายงาน หากข้อสรุปอาศัยเพียงคำสัมภาษณ์ ให้แสดงสถานะว่า Uncorroborated แทนการตีความว่าเป็นข้อเท็จจริงที่ยืนยันแล้ว
5. Evaluate Controls — ทดสอบการออกแบบ การใช้งาน และประสิทธิผล
ผู้ประเมินกำหนด Test Procedure, Sample, Period และ Expected Result จากนั้นตรวจผลจริง AI อาจช่วยร่าง Test Question หรือสรุปข้อมูล แต่การเลือกตัวอย่างและตัดสินความเพียงพอต้องมีผู้รับผิดชอบที่เข้าใจระบบและความเสี่ยง
6. Note Uncertainty — แสดงข้อจำกัดและระดับความเชื่อมั่น
รายงานควรระบุ Evidence Coverage, Data Cut-off, Assumption, Missing Artifact และ Confidence ของข้อสรุป ไม่ใช้คะแนนเดียวบดบังประเด็นที่มีผลกระทบสูงแต่ข้อมูลไม่ครบ
7. Executive Decision — เชื่อม Gap กับเจ้าของ แผน และการตัดสินใจ
Gap แต่ละรายการควรมี Risk Owner, Business Impact, Proposed Treatment, Budget Assumption, Due Date และ Acceptance Authority การสร้างรายการ Gap โดยไม่มีเจ้าของหรือ Decision Gate ทำให้ Dashboard เพิ่มขึ้นแต่ความเสี่ยงไม่ลดลง
EVIDENCE-7 เป็นกรอบข้อเสนอของ IDA สำหรับบทความนี้ ไม่ใช่ส่วนหนึ่งของ NIST SP 1353 และไม่ใช่วิธีรับรองมาตรฐาน
ตัวอย่างการประยุกต์ใช้จริง: หน่วยงานบริการประชาชนประเมินความพร้อม Incident Response
สถานการณ์จำลอง ไม่ใช่ผลงานลูกค้าจริงของ IDA: หน่วยงานหนึ่งต้องการทราบว่ากระบวนการรับมือเหตุ Cybersecurity สนับสนุนบริการประชาชนได้เพียงใด ทีมรวบรวม Incident Response Plan, Contact List, รายงานซ้อม, Ticket เหตุการณ์ และบทสัมภาษณ์ผู้รับผิดชอบ แล้วให้ AI ช่วย Mapping กับ CSF 2.0
AI พบว่าเอกสารระบุผู้ประสานงาน ช่องทาง Escalation และขั้นตอนสื่อสารครบถ้วน แต่ผู้ประเมินพบหลักฐานเพิ่มเติมว่า Contact List บางส่วนหมดอายุ การซ้อมครั้งล่าสุดไม่ได้ทดสอบระบบสำคัญ และยังไม่มีเกณฑ์อนุมัติข้อความเมื่อเหตุการณ์กระทบประชาชน
ข้อสรุปที่เหมาะสมจึงไม่ใช่ “มี Incident Response Plan จึงผ่าน” แต่แยกเป็น:
- Documented: มีแผนและบทบาทที่อนุมัติแล้ว
- Implemented: มีช่องทาง Escalation และเคยใช้งานบางส่วน
- Effective: ยังไม่มีหลักฐานเพียงพอสำหรับระบบสำคัญและการสื่อสารสาธารณะ
- Action: ปรับ Contact List, กำหนด Message Approval และซ้อม Tabletop/Technical Exercise ใน Scope ที่ขาด
Blue Eye Social Listening สามารถเป็นแหล่งสัญญาณภายนอกสำหรับตรวจประเด็น ความสับสน และผลกระทบด้านชื่อเสียงระหว่างเหตุการณ์ แต่ Social Signal ไม่ใช่หลักฐานทางเทคนิคว่าเกิดการโจมตี และ Sentiment ไม่ใช่หลักฐานว่าการควบคุม Cybersecurity มีประสิทธิผล
KPI ที่ผู้บริหารควรเห็น
แทนการรายงานเพียงจำนวน Control ที่ “ผ่าน” ควรแสดงตัวชี้วัดที่สะท้อนคุณภาพหลักฐานและการตัดสินใจ เช่น:
- Evidence Coverage Rate แยกตามความสำคัญของ Control
- สัดส่วนข้อสรุปที่ยืนยันด้วยหลักฐานมากกว่าหนึ่งประเภท
- จำนวน High-impact Gap ที่ยังไม่มี Owner หรือ Due Date
- อายุของหลักฐานและสัดส่วนหลักฐานที่หมดอายุ
- ระยะเวลาจากการพบ Gap ถึงการตัดสินใจ Treat, Transfer, Avoid หรือ Accept
- Retest Pass Rate หลังแก้ไข
- จำนวน AI-generated Claim ที่ผู้ประเมินต้องแก้ ถอน หรือปรับระดับความเชื่อมั่น
ตัวชี้วัดเหล่านี้ต้องกำหนด Scope, ตัวหาร และเกณฑ์ให้เหมาะกับองค์กร ไม่ควรเปรียบเทียบข้ามองค์กรโดยไม่พิจารณาบริบท
Checklist 15 ข้อก่อนใช้ AI ทำ CSF Gap Analysis
- ☐ ระบุวัตถุประสงค์และ Scope ของ Assessment
- ☐ แต่งตั้ง Assessment Owner และ Risk Owner
- ☐ ใช้เอกสารที่มี Version, Status และ Effective Date
- ☐ แยก Policy, Interview และ Operational Evidence
- ☐ ระบุ Data Cut-off และหลักฐานที่ยังไม่ได้รับ
- ☐ ตรวจสิทธิ์และความลับก่อนส่งเอกสารเข้า AI
- ☐ บันทึก Model, Prompt และชุดข้อมูลที่ใช้
- ☐ ผูกข้อสรุปกับหลักฐานที่เปิดตรวจย้อนกลับได้
- ☐ แสดง Assumption และ Evidence Conflict
- ☐ แยก Documented, Implemented และ Effective
- ☐ มี Human Review โดยผู้รู้ระบบและความเสี่ยง
- ☐ ทดสอบ Hallucination และคำตอบเมื่อข้อมูลไม่พอ
- ☐ ห้าม AI ออกใบรับรองหรือยอมรับความเสี่ยงแทนผู้มีอำนาจ
- ☐ กำหนด Owner, Due Date และ Decision Gate ให้ทุก Gap สำคัญ
- ☐ Retest หลังแก้ไขและเก็บหลักฐานรอบใหม่
บทสรุป
NIST SP 1353 แสดงทิศทางที่เป็นประโยชน์: AI สามารถช่วยเปลี่ยนเอกสารและบทสัมภาษณ์จำนวนมากให้เป็นร่าง Governance Review, Current State Profile และ Target State Profile ได้ แต่เอกสารยังเป็น Initial Public Draft และตัวอย่างไม่ได้ทำหน้าที่เป็นวิธี Assessment หรือ Assurance ที่กำหนดให้ใช้
คุณค่าของ AI จึงอยู่ที่การช่วยค้น จัดโครงสร้าง เปรียบเทียบ และตั้งคำถามกับหลักฐาน ส่วนการยืนยันสถานะ Control การประเมินความเสี่ยง และการยอมรับความเสี่ยงยังต้องมีผู้รับผิดชอบที่มีอำนาจและตรวจสอบได้
รายงานที่น่าเชื่อถือไม่จำเป็นต้องตอบทุกช่องว่า “ผ่าน” รายงานควรบอกอย่างตรงไปตรงมาว่าอะไรยืนยันแล้ว อะไรยังเป็นคำกล่าวอ้าง อะไรขาดหลักฐาน และผู้บริหารต้องตัดสินใจเรื่องใดต่อ
เปลี่ยนเอกสาร Cybersecurity ให้เป็น Intelligence สำหรับการตัดสินใจ
IDA สามารถสนับสนุนองค์กรในการเชื่อม Data & Analytics เพื่อจัดโครงสร้างและวัดคุณภาพหลักฐาน, AI Services เพื่อออกแบบ AI-assisted Workflow และ Evaluation, Digital Intelligence & Reputation กับ Blue Eye Social Listening เพื่อเฝ้าระวังสัญญาณภายนอกและผลกระทบด้านชื่อเสียง รวมถึง Graphic & Multimedia เพื่อสื่อสาร Risk, Gap, Owner และ Decision ให้ผู้บริหารเข้าใจได้ชัดเจน (บริการของ IDA, เทคโนโลยีของ IDA)
องค์กรสามารถเริ่มจาก Assessment หนึ่ง Scope สร้าง Claim–Evidence Map ตรวจสอบ Gap ด้วยผู้เชี่ยวชาญ และออกแบบ Executive Dashboard ที่เชื่อมจาก Data → Evidence → Intelligence → Decision → Impact ตามแนวทาง Transform Data into Intelligence, Insights & Impact (IDA)
แหล่งอ้างอิง
- National Institute of Standards and Technology. “NIST Cybersecurity Framework 2.0: Quick-Start Guide for Using Artificial Intelligence (AI) for CSF Analysis and Reporting, SP 1353 Initial Public Draft.” เผยแพร่ 19 สิงหาคม 2569; กำหนดรับความเห็นถึง 15 ตุลาคม 2569.
- National Institute of Standards and Technology. “Seeking Public Comment! Using Artificial Intelligence for Cybersecurity Framework 2.0 Analysis and Reporting.” เผยแพร่ 19 สิงหาคม 2569.
- National Institute of Standards and Technology. “Cybersecurity Framework.” หน้า Resource Center; เข้าถึง 11 ตุลาคม 2569.
- Intelligent Data Analytic. “หน้าแรก.” เข้าถึง 11 ตุลาคม 2569.
- Intelligent Data Analytic. “เกี่ยวกับเรา.” เข้าถึง 11 ตุลาคม 2569.
- Intelligent Data Analytic. “บริการของเรา.” เข้าถึง 11 ตุลาคม 2569.
- Intelligent Data Analytic. “เทคโนโลยี.” เข้าถึง 11 ตุลาคม 2569.
#NISTCSF #CybersecurityAssessment #AIGovernance #CyberRisk #IDAThailand




