
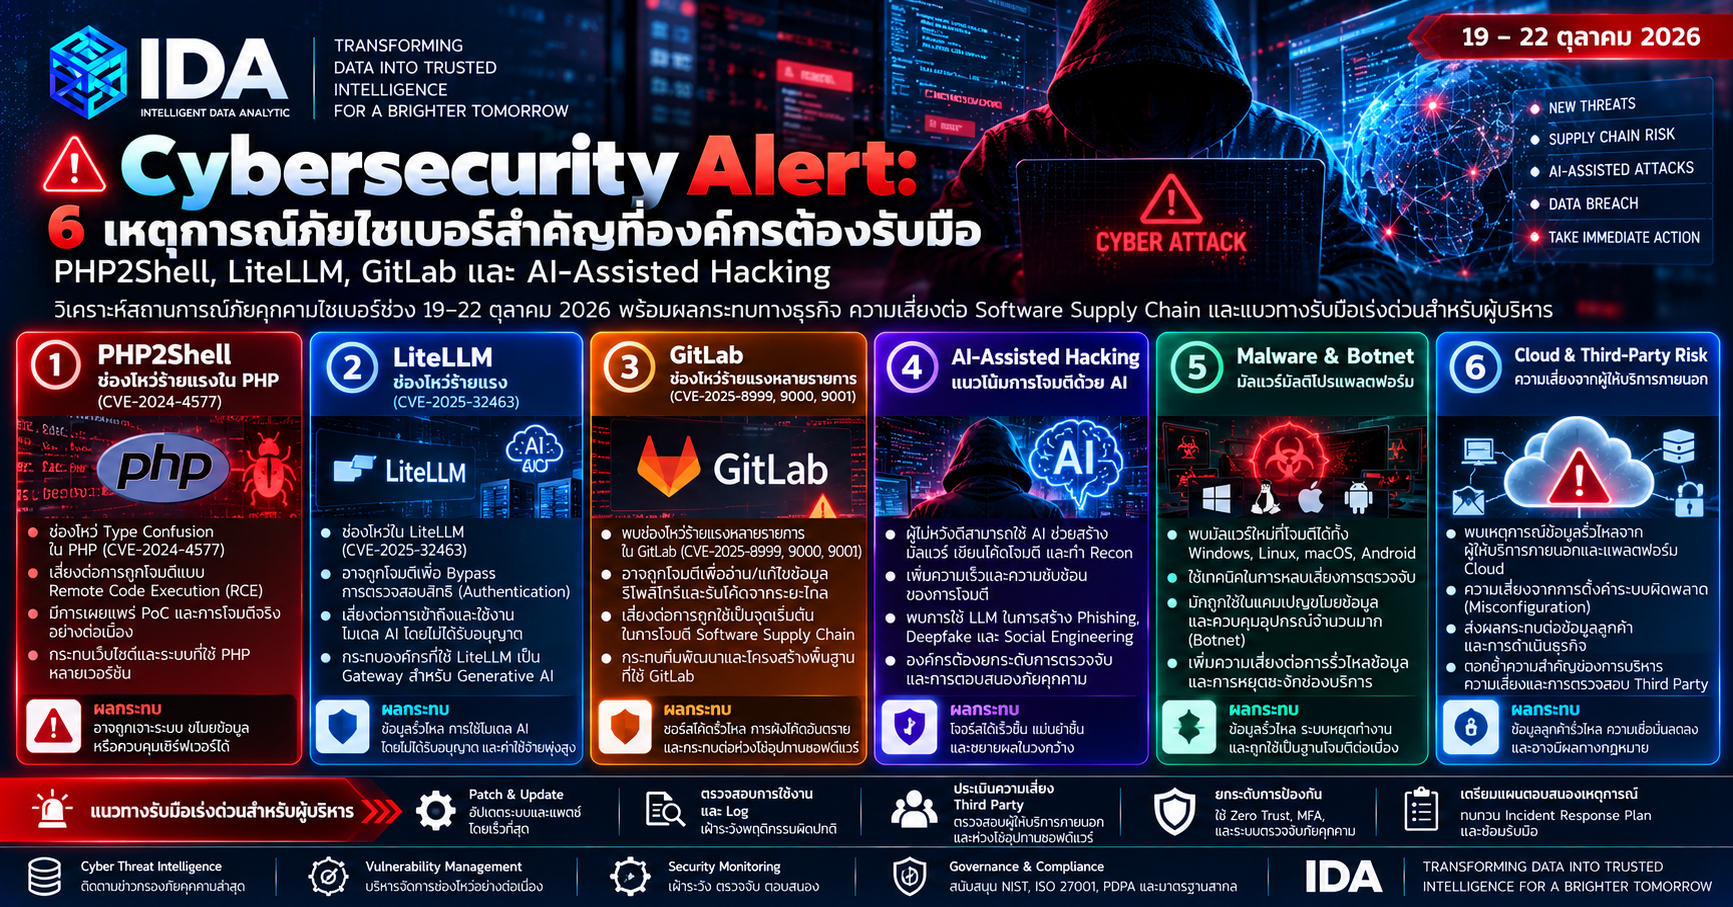
Cybersecurity Alert: 6 เหตุการณ์ภัยไซเบอร์สำคัญที่องค์กรต้องรับมือ — PHP2Shell, LiteLLM, GitLab และ AI-Assisted Hacking
วิเคราะห์สถานการณ์ภัยคุกคามไซเบอร์ช่วง 19–22 ตุลาคม 2026 พร้อมผลกระทบทางธุรกิจ ความเสี่ยงต่อ Software Supply Chain และแนวทางรับมือเร่งด่วนสำหรับผู้บริหาร
วันที่รายงาน: 22 ตุลาคม 2026
ในช่วงไม่กี่วันที่ผ่านมา โลก Cybersecurity เผชิญการเปิดเผยช่องโหว่และเหตุการณ์ความมั่นคงปลอดภัยหลายกรณีที่มีนัยสำคัญ ตั้งแต่ช่องโหว่ Remote Code Execution ใน PHP และ GitLab ไปจนถึงการฝังมัลแวร์ใน LiteLLM ซึ่งเป็นเครื่องมือที่ใช้เชื่อมต่อระบบ AI
ขณะเดียวกัน ยังมีรายงานความเสี่ยงต่อระบบ Digital Certificates ของ eMudhra การบุกรุกบริการ Cloud ในญี่ปุ่น การใช้ AI Agents สนับสนุนการโจมตีเว็บไซต์ และการพบข้อมูลลูกค้าธนาคารบน Dark Web
แม้เหตุการณ์เหล่านี้จะไม่ใช่การโจมตีเดียวกัน และไม่ได้เกิดขึ้นทั้งหมดภายใน 48 ชั่วโมง แต่สะท้อนแนวโน้มสำคัญว่า ความเสี่ยงไซเบอร์กำลังขยายจากระบบ IT แบบดั้งเดิม ไปสู่ AI Infrastructure, Software Supply Chain และ Digital Trust Infrastructure
สำหรับผู้บริหาร คำถามสำคัญจึงไม่ใช่เพียงว่าองค์กรมีระบบป้องกันมากเพียงใด แต่คือองค์กรสามารถค้นพบความเสี่ยง ตอบสนองต่อเหตุการณ์ และรักษาความต่อเนื่องทางธุรกิจได้รวดเร็วเพียงใด
Executive Summary: 6 เหตุการณ์ที่ต้องติดตาม
| เหตุการณ์ | ข้อเท็จจริงสำคัญ | ผลกระทบที่องค์กรต้องประเมิน |
|---|---|---|
| PHP2Shell | CVE-2026-109618 และ CVE-2026-109619 | เว็บไซต์และ Web Applications อาจถูกโจมตีจากระยะไกล |
| LiteLLM Supply Chain | แพ็กเกจเวอร์ชัน 1.107.0 ถูกฝังมัลแวร์ | AI API Keys, Cloud Credentials และ Developer Secrets |
| GitLab RCE | CVE-2026-97229, CVSS 10.0 | ความปลอดภัยของ GitLab Server และ CI/CD |
| eMudhra CA | พบ Intermediate CA Keys ที่อ่อนแอ 8 รายการ | ความน่าเชื่อถือของ HTTPS Certificates |
| Onamae Desktop Cloud | เซิร์ฟเวอร์ 26,739 เครื่องอาจได้รับผลกระทบ | Cloud Service Disruption และข้อมูลลูกค้า |
| AI-Assisted Hacking และ SBI | มีรายงานการใช้ AI โจมตีเว็บไซต์ และพบข้อมูลลูกค้าบน Dark Web | Attack Automation, Data Exposure และ Reputation Risk |
เหตุการณ์เหล่านี้มีสถานะการตรวจสอบและขอบเขตผลกระทบแตกต่างกัน องค์กรจึงควรประเมินตามระบบที่ใช้งานจริง ไม่ใช่ถือว่าทุกองค์กรได้รับผลกระทบเหมือนกัน
1. PHP2Shell: ช่องโหว่ระดับวิกฤตใน PHP Web Runtime
เมื่อวันที่ 21 ตุลาคม 2026 PHP Project เผยแพร่ Security Updates สำหรับช่องโหว่สำคัญสองรายการ ได้แก่
CVE-2026-109618 — Remote Code Execution via Out-of-Memory Corruption
CVE-2026-109619 — Remote Code Execution via Stale Global State
ช่องโหว่ทั้งสองมีคะแนน CVSS v4.0 ที่ 9.2 และอาจเปิดโอกาสให้ผู้โจมตีรันโค้ดบนระบบที่ได้รับผลกระทบโดยไม่ต้องยืนยันตัวตน
PHP Project ระบุว่าความเสี่ยงเกี่ยวข้องกับ PHP Runtime ที่ให้บริการ Web Requests รวมถึงการติดตั้งผ่าน PHP-FPM, Apache mod_php และรูปแบบอื่น
เวอร์ชันที่ควรอัปเดต
| PHP Branch | เวอร์ชันแก้ไข |
|---|---|
| PHP 8.5 | 8.5.12 หรือใหม่กว่าในสาขาเดียวกัน |
| PHP 8.4 | 8.4.27 หรือใหม่กว่า |
| PHP 8.3 | 8.3.36 หรือใหม่กว่า |
| PHP 8.2 | 8.2.35 หรือใหม่กว่า |
| PHP 8.1 และเก่ากว่า | ตรวจสอบ Vendor Backport หรือวางแผนอัปเกรด |
Executive Impact: เว็บไซต์ที่ใช้ PHP เช่น WordPress และ Web Applications ภายในองค์กรต้องได้รับการตรวจสอบ PHP Runtime แม้จะอัปเดต WordPress Core และ Plugins แล้วก็ตาม
Recommended Action: สำรวจ PHP Versions, ตรวจสอบ Patch Status, ตรวจจับ Indicators of Compromise และกำหนดแนวทางแยกหรือระงับระบบที่ไม่สามารถลดความเสี่ยงได้อย่างเหมาะสม
แหล่งอ้างอิง: PHP Security Advisory
2. LiteLLM: เมื่อ AI Infrastructure กลายเป็นเป้าหมาย Software Supply Chain Attack
เมื่อวันที่ 21 ตุลาคม 2026 ทีม LiteLLM เปิดเผยว่า Release Pipeline ถูกบุกรุก และมีการเผยแพร่แพ็กเกจที่มีมัลแวร์ผ่าน PyPI และ Container Registries
แพ็กเกจที่ได้รับผลกระทบคือ LiteLLM 1.107.0
มัลแวร์มีความสามารถในการขโมย Credentials และเตรียมช่องทางสำหรับการรันโค้ดจากระยะไกล
ช่วงเวลาที่แพ็กเกจอันตรายอยู่บน PyPI ประมาณ 1 ชั่วโมง 43 นาที แต่ความเสี่ยงไม่ได้สิ้นสุดลงทันทีเมื่อแพ็กเกจถูกถอน เพราะระบบที่ติดตั้งและรันแพ็กเกจแล้วอาจมีข้อมูลลับถูกเข้าถึง
ทำไม LiteLLM จึงมีความสำคัญต่อ Enterprise AI?
LiteLLM ถูกใช้เป็นเครื่องมือเชื่อมต่อและบริหารการเรียกใช้งาน LLM Providers หลายรายผ่าน API
หากสภาพแวดล้อมที่รัน LiteLLM ถูกบุกรุก ข้อมูลที่อาจมีความเสี่ยง ได้แก่
- LLM API Keys
- Cloud Credentials และ IAM Roles
- Database Credentials
- Environment Variables และ Application Secrets
- Credentials ของระบบที่เชื่อมต่อกับ AI Infrastructure
Executive Impact: ความเสี่ยงไม่ได้จำกัดอยู่ที่ตัว AI Model แต่สามารถขยายไปยัง Cloud Infrastructure, Data Platforms และระบบองค์กรที่เชื่อมต่อกัน
Recommended Action: ตรวจสอบเวอร์ชันและ Container Image Digests ที่เคยรัน หากพบการใช้งาน Artifact ที่ได้รับผลกระทบ ต้องดำเนินการ Incident Response ตรวจสอบการเข้าถึงข้อมูลลับ และหมุนเวียน Credentials ที่มีความเสี่ยง
แหล่งอ้างอิง: LiteLLM Official Incident Report
3. GitLab: ช่องโหว่ Remote Code Execution ระดับ CVSS 10.0
GitLab เปิดเผยช่องโหว่ CVE-2026-97229 ในส่วน CI/CD Regular Expression Compiler ซึ่งอาจเปิดโอกาสให้เกิด Remote Code Execution ภายใต้เงื่อนไขที่ระบุ
ช่องโหว่นี้มีคะแนน CVSS 3.1 เท่ากับ 10.0 ซึ่งเป็นระดับสูงสุดของมาตรวัดดังกล่าว
เวอร์ชันแก้ไขที่ประกาศ ได้แก่
- GitLab 19.2.8
- GitLab 19.3.5
- GitLab 19.4.2
การกล่าวว่าช่องโหว่นี้กระทบ GitLab ทุกเวอร์ชันตั้งแต่ปี 2014 ไม่ตรงกับขอบเขตที่ GitLab ประกาศ
ความเสี่ยงต่อ DevSecOps
GitLab มักเป็นส่วนสำคัญของ Software Development Lifecycle และ CI/CD Pipelines
หากระบบ GitLab Server ถูกบุกรุก องค์กรต้องประเมินผลกระทบต่อ Source Code, CI/CD Configuration, Access Tokens และ Secrets ที่ระบบสามารถเข้าถึงได้
Recommended Action: ตรวจสอบเวอร์ชัน GitLab อัปเดตตามประกาศ และทบทวน Audit Logs, Pipeline Activities และ Credentials ตามระดับความเสี่ยง
แหล่งอ้างอิง: GitLab Critical Patch Release
4. eMudhra: ความเสี่ยงต่อความน่าเชื่อถือของ Digital Certificates
Google เปิดเผยเมื่อวันที่ 20 ตุลาคม 2026 ว่าพบปัญหา Private Keys ของ Intermediate Certification Authorities จำนวน 8 รายการที่เกี่ยวข้องกับ eMudhra
คีย์เหล่านี้ถูกสร้างด้วยความสุ่มไม่เพียงพอ ทำให้ผู้ไม่หวังดีอาจคำนวณ Private Keys ได้จากข้อมูลสาธารณะ และนำไปใช้ปลอมใบรับรองที่ระบบซึ่งยังเชื่อถือ CA เหล่านั้นอาจยอมรับ
Google ดำเนินมาตรการบล็อกความเชื่อถือในคีย์ที่ได้รับผลกระทบผ่านกลไกของ Chrome
เหตุการณ์นี้แสดงให้เห็นว่า Digital Trust ไม่ได้ขึ้นอยู่กับการใช้อัลกอริทึมเข้ารหัสที่แข็งแกร่งเท่านั้น แต่รวมถึงคุณภาพของกระบวนการสร้างและจัดการ Cryptographic Keys
สำหรับองค์กร ควรตรวจสอบการพึ่งพา Certificate Authorities ที่เกี่ยวข้อง โดยเฉพาะระบบเก่า ระบบภายใน และอุปกรณ์ที่ไม่ได้รับ Trust Store Updates โดยอัตโนมัติ
ไม่ควรสรุปว่าใบรับรองทั้งหมดที่ eMudhra เคยออกไม่สามารถเชื่อถือได้ เพราะขอบเขตผลกระทบต้องพิจารณาตาม Certificate Chains และคีย์ที่เกี่ยวข้อง
แหล่งอ้างอิง: Google Security Blog
5. Onamae Desktop Cloud: ความเสี่ยงจาก Cloud Infrastructure Compromise
ผู้ให้บริการ Onamae Desktop Cloud ในญี่ปุ่นเปิดเผยการตรวจพบการเข้าถึงโดยไม่ได้รับอนุญาต และการติดตั้งโปรแกรมอันตรายในสภาพแวดล้อมเซิร์ฟเวอร์ของลูกค้าบางส่วน
บริษัทระบุว่ามีเซิร์ฟเวอร์ 26,739 เครื่องที่อาจได้รับผลกระทบ และเริ่มระงับบริการทุกแผนตั้งแต่วันที่ 21 ตุลาคม 2026 เพื่อควบคุมสถานการณ์
ตัวเลขดังกล่าวเป็นจำนวนระบบที่อาจได้รับผลกระทบ ไม่ใช่จำนวนเครื่องที่ยืนยันว่าติดมัลแวร์ทั้งหมด
เหตุการณ์นี้สะท้อนความสำคัญของ Cloud Vendor Risk Management, Business Continuity และการจัดการ Credentials ที่เก็บอยู่ในระบบของผู้ให้บริการภายนอก
Recommended Action: องค์กรควรมีข้อมูลการพึ่งพาผู้ให้บริการ Cloud แผนการกู้คืนบริการ และกระบวนการตอบสนองเมื่อผู้ให้บริการภายนอกถูกโจมตี
แหล่งอ้างอิง: Onamae Official Announcement
6. AI-Assisted Hacking และ State Bank of India: สองสัญญาณของภัยคุกคามยุคใหม่
AI-Assisted Hacking
Reuters รายงานเมื่อวันที่ 19 ตุลาคม 2026 ว่ามีการใช้ AI Agents สนับสนุนการค้นหาช่องโหว่และโจมตีเว็บไซต์จำนวนมาก โดยนักวิจัยติดตามความพยายามโจมตีเว็บไซต์มากกว่า 1,200 แห่ง และรายงานการเข้าถึงเว็บไซต์ขององค์กรกว่า 100 แห่ง
เหตุการณ์นี้สะท้อนว่า AI สามารถลดต้นทุนและเพิ่มความต่อเนื่องของกระบวนการโจมตีได้
อย่างไรก็ตาม การพบว่าเว็บไซต์ของบริษัทถูกเข้าถึงไม่ได้หมายความว่าระบบภายในทั้งหมดของบริษัทถูกบุกรุกหรือข้อมูลสำคัญถูกขโมยเสมอไป
State Bank of India
เมื่อวันที่ 21 ตุลาคม 2026 State Bank of India เปิดเผยว่า จากการตรวจสอบข้อมูลประมาณ 375,000 รายการที่ปรากฏบน Dark Web พบข้อมูลลูกค้า 3,897 รายการที่มีข้อมูลระบุตัวบุคคล
ธนาคารระบุว่ากำลังตรวจสอบความถูกต้อง แหล่งที่มา และขอบเขตของข้อมูล พร้อมชี้แจงว่าไม่พบผลกระทบที่มีนัยสำคัญต่อการดำเนินงานหลักในขณะนั้น
ทั้งสองเหตุการณ์สะท้อนความจำเป็นของ External Attack Surface Monitoring, Data Leak Detection และ Cyber Threat Intelligence
แหล่งอ้างอิง: Reuters, 19 และ 21 ตุลาคม 2026
Executive Risk Analysis: 4 บทเรียนสำคัญ
1. Vulnerability Management ต้องเร็วกว่า Attack Automation
เมื่อช่องโหว่ระดับวิกฤตถูกเปิดเผย องค์กรต้องสามารถระบุระบบที่ได้รับผลกระทบและจัดลำดับการแพตช์ได้อย่างรวดเร็ว
2. Software Supply Chain เป็นส่วนหนึ่งของ Enterprise Security
ความปลอดภัยขององค์กรไม่ได้ขึ้นอยู่กับโค้ดที่พัฒนาเองเท่านั้น แต่รวมถึง Open-Source Packages, CI/CD Pipelines, AI Libraries และผู้ให้บริการภายนอก
3. AI Security ต้องครอบคลุม Credentials และ Runtime
การป้องกัน Prompt Injection เพียงอย่างเดียวไม่เพียงพอ องค์กรต้องควบคุม API Keys, Agent Permissions, Runtime Environments และการเชื่อมต่อระบบต่าง ๆ
4. Cyber Threat Intelligence ต้องนำไปสู่การตัดสินใจ
ข้อมูลภัยคุกคามที่ดีควรตอบได้ว่าองค์กรมีระบบใดได้รับผลกระทบ ต้องดำเนินการอะไร ใครรับผิดชอบ และควรเสร็จเมื่อใด
Threat Intelligence → Asset Exposure → Risk Prioritization → Executive Decision → Remediation → Verification
24-Hour Cybersecurity Action Plan
ภายใน 0–4 ชั่วโมง: Identify
ตรวจสอบ PHP Versions, LiteLLM Packages, GitLab Versions และระบบที่พึ่งพา Certificate Authorities หรือ Cloud Providers ที่เกี่ยวข้อง
ภายใน 4–8 ชั่วโมง: Contain & Protect
แพตช์ระบบที่ได้รับผลกระทบ แยกสภาพแวดล้อมที่ต้องสงสัย ระงับการใช้งาน Credentials ที่มีความเสี่ยง และรักษาหลักฐานสำหรับการตรวจสอบ
ภายใน 8–16 ชั่วโมง: Investigate
ตรวจสอบ Logs, Indicators of Compromise, Outbound Connections, Privileged Access และความผิดปกติของ CI/CD Pipelines
ภายใน 16–24 ชั่วโมง: Report & Verify
สรุปสถานะการแก้ไข ตรวจสอบประสิทธิผลของมาตรการ และรายงานความเสี่ยงที่ยังคงเหลือต่อ CIO, CISO และผู้บริหารที่เกี่ยวข้อง
การดำเนินการบางรายการอาจใช้เวลามากกว่า 24 ชั่วโมง โดยเฉพาะ Digital Forensics และการฟื้นฟูระบบที่ได้รับผลกระทบจริง
Executive Cyber Risk Dashboard
| KPI | สิ่งที่ต้องรายงาน |
|---|---|
| Critical Asset Exposure | จำนวนระบบสำคัญที่ได้รับผลกระทบ |
| Patch Compliance | สัดส่วนระบบที่แพตช์และตรวจสอบแล้ว |
| Compromised Dependencies | แพ็กเกจและ Container Images ที่ต้องสงสัย |
| Credential Exposure | Secrets, Tokens และ Accounts ที่อาจถูกเข้าถึง |
| Incident Status | สถานะการตรวจสอบและควบคุมเหตุการณ์ |
| Third-Party Risk | ผู้ให้บริการภายนอกที่เกี่ยวข้อง |
| Business Impact | ผลกระทบต่อบริการ ลูกค้า และการดำเนินธุรกิจ |
| Executive Action | การตัดสินใจที่ต้องได้รับอนุมัติ |
บทสรุป: จาก Cybersecurity Monitoring สู่ Executive Cyber Intelligence
เหตุการณ์ในช่วงวันที่ 19–22 ตุลาคม 2026 ไม่ได้พิสูจน์ว่ามีการโจมตีระดับโลกครั้งเดียว แต่สะท้อนว่าความเสี่ยงไซเบอร์หลายประเภทสามารถเกิดขึ้นและถูกเปิดเผยในช่วงเวลาใกล้เคียงกันได้
สำหรับองค์กร ความท้าทายไม่ได้อยู่ที่การติดตามข่าวให้ได้มากที่สุด แต่คือการเปลี่ยนข้อมูลภัยคุกคามให้เป็นการตัดสินใจที่รวดเร็วและเหมาะสม
Cyber Threat Data → Threat Intelligence → Risk Assessment → Early Warning → Executive Decision → Business Resilience
Intelligent Data Analytic (IDA) ให้ความสำคัญกับการใช้ Data Analytics, Digital Intelligence และ Cyber Threat Intelligence เพื่อสนับสนุนการมองเห็นความเสี่ยงและการตัดสินใจของผู้บริหาร
Intelligent Data Analytic (IDA)
Transforming Data into Trusted Intelligence for Executive Decision-Making.
แหล่งอ้างอิงหลัก
- PHP Project — Security Advisory, 21 October 2026
- LiteLLM — Security Incident, 21 October 2026
- GitLab — Critical Patch Release
- Google — eMudhra Intermediate CA Certificates
- CERT-In — eMudhra Advisory
- Onamae — Official Security Notice
- Reuters — AI-Assisted Hacking Investigation
- Reuters — State Bank of India Data Incident
หมายเหตุ: ข้อมูล ณ วันที่ 22 ตุลาคม 2026 สถานะการสอบสวน ขอบเขตผลกระทบ และคำแนะนำทางเทคนิคอาจเปลี่ยนแปลงได้ ควรตรวจสอบประกาศผู้พัฒนาและผู้ให้บริการโดยตรงก่อนดำเนินการกับระบบจริง
#Cybersecurity #CyberThreatIntelligence #PHP2Shell #LiteLLM #GitLab #SoftwareSupplyChain #AISecurity #CyberRiskManagement #CyberResilience #IDA




