
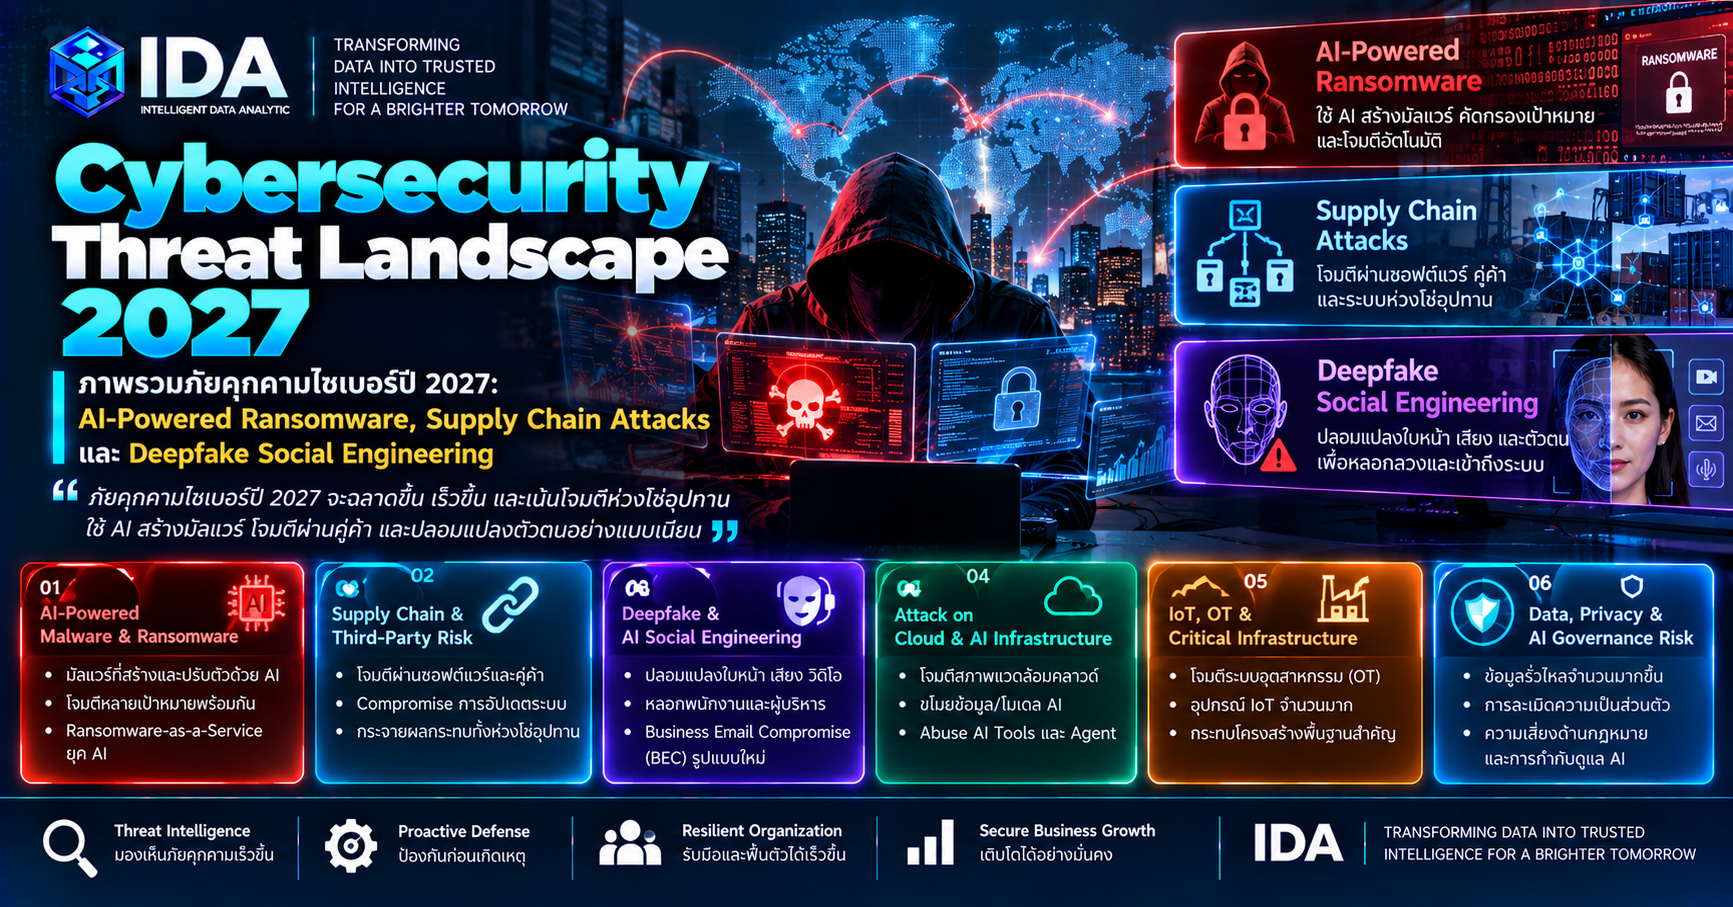
Cybersecurity Threat Landscape 2027
ภาพรวมภัยคุกคามไซเบอร์ปี 2027: AI-Powered Ransomware, Supply Chain Attacks และ Deepfake Social Engineering
จาก Human-Driven Cyberattacks สู่ AI-Augmented & Agentic Cyber Threats — เมื่อความเร็วของการโจมตี ความเชื่อมโยงของระบบ และความน่าเชื่อถือของตัวตน กลายเป็นความเสี่ยงเชิงยุทธศาสตร์ขององค์กร
ภัยคุกคามไซเบอร์ในปี 2027 ไม่ควรถูกมองเพียงว่าแฮกเกอร์จะมีเครื่องมือใหม่มากขึ้น แต่ควรมองว่า AI กำลังเปลี่ยนเศรษฐศาสตร์ของการโจมตีไซเบอร์ ทำให้ผู้โจมตีสามารถลดต้นทุน เพิ่มความเร็ว ขยายจำนวนเป้าหมาย และปรับเปลี่ยนวิธีโจมตีได้ง่ายขึ้น
ขณะเดียวกัน องค์กรกำลังเชื่อมต่อ Cloud, SaaS, API, Software Supply Chain, AI Models และ AI Agents เข้ากับกระบวนการทำงานที่สำคัญมากขึ้น ความเสียหายจึงอาจไม่ได้หยุดอยู่ที่เครื่องคอมพิวเตอร์หรือฐานข้อมูล แต่ขยายไปถึงการดำเนินธุรกิจ ลูกค้า คู่ค้า และความเชื่อมั่นของสาธารณชน
ข้อสำคัญ: ปี 2027 ยังมาไม่ถึง ดังนั้นเนื้อหานี้เป็นการประเมิน Threat Outlook จากแนวโน้มและกลไกการโจมตีที่มีอยู่ ไม่ใช่การยืนยันว่าเหตุการณ์หรือสถิติใดเกิดขึ้นแล้วในปี 2027
THE CYBER THREAT TRANSFORMATION
Traditional Cyberattack
Human Operator
Manual reconnaissance, scripted attacks, human-controlled execution
Emerging Cyber Threat
AI-Augmented Attack
Automated analysis, adaptive targeting, scalable social engineering
Human Attacker → AI-Assisted Attacker → AI-Orchestrated Attack → Potential Autonomous Attack
1. ภาพรวม 12 ภัยคุกคามสำคัญที่องค์กรควรเตรียมรับมือในปี 2027
| Threat Category | ลักษณะความเสี่ยง | ผลกระทบสำคัญ |
|---|---|---|
| 1. AI-Powered Ransomware-as-a-Service | AI ช่วยเลือกเป้าหมาย วิเคราะห์สภาพแวดล้อม และเร่งกระบวนการโจมตี | ระบบหยุดชะงัก ข้อมูลรั่วไหล ค่าใช้จ่ายฟื้นฟู |
| 2. Software Supply Chain Attacks | โจมตี Dependency, Build Pipeline, Update หรือผู้ให้บริการซอฟต์แวร์ | กระทบหลายองค์กรจากจุดเดียว |
| 3. Deepfake Social Engineering | สวมรอยผู้บริหาร พนักงาน คู่ค้า ผ่านเสียง ภาพ วิดีโอ | โอนเงินผิด เปิดเผยข้อมูล หรืออนุมัติสิทธิ์ |
| 4. Agentic AI Exploitation | Prompt Injection, Tool Abuse, Excessive Agency | AI Agent ดำเนินการนอกเหนืออำนาจ |
| 5. Identity & Session Attacks | Credential Theft, Token Theft, Session Hijacking | ยึดบัญชีโดยไม่จำเป็นต้องรู้รหัสผ่าน |
| 6. Cloud & SaaS Compromise | ใช้สิทธิ์ผิดประเภท Misconfiguration หรือ Integration ที่ไม่ปลอดภัย | เข้าถึงข้อมูลและระบบหลายส่วน |
| 7. API & Machine Identity Attacks | ขโมย API Key, Service Credential และ Token | เคลื่อนย้ายข้อมูลหรือเรียกใช้ระบบโดยมิชอบ |
| 8. Data Exfiltration & Extortion | ขโมยข้อมูลแล้วข่มขู่เผยแพร่ แม้ไม่เข้ารหัสไฟล์ | ความเสียหายทางกฎหมายและชื่อเสียง |
| 9. AI Model & Data Supply Chain | โมเดล Dataset หรือเครื่องมือ AI ที่ถูกดัดแปลง | ผลลัพธ์ผิดพลาดหรือเปิดช่องให้โจมตี |
| 10. Critical Infrastructure & OT | โจมตีระบบปฏิบัติการอุตสาหกรรมและระบบควบคุม | การผลิตและบริการสำคัญหยุดชะงัก |
| 11. Brand & Digital Impersonation | เว็บไซต์ เพจ โฆษณา และตัวตนองค์กรปลอม | ลูกค้าถูกหลอกและแบรนด์เสียความน่าเชื่อถือ |
| 12. Cybercrime Automation at Scale | ใช้ AI ลดต้นทุนการค้นหาเป้าหมายและสร้างแคมเปญหลอกลวง | จำนวนเหตุการณ์และภาระ SOC เพิ่มขึ้น |
2. หลักฐานจากรายงานระดับโลกที่ใช้ประเมินปี 2027
Ransomware
48%
ของ Data Breaches ในชุดข้อมูล Verizon 2026 DBIR เกี่ยวข้องกับ Ransomware
Third-party
48%
ของ Breaches มี Third-party Involvement ในชุดข้อมูลเดียวกัน
Vulnerability
31%
ของ Breaches มีการใช้ช่องโหว่ซอฟต์แวร์เป็นจุดเริ่มต้น
Verizon Data Breach Investigations Report 2026 — เป็นสถิติจากเหตุการณ์ที่อยู่ในขอบเขตการศึกษาของรายงาน ไม่ใช่อัตราของทุกองค์กรทั่วโลก
นอกจากนี้ ENISA Threat Landscape 2026 ซึ่งเผยแพร่วันที่ 22 กันยายน 2026 ระบุว่า Ransomware ยังคงเป็นภัยคุกคามที่สร้างผลกระทบระยะสั้นสูง ขณะที่การพึ่งพาระบบและบริการดิจิทัลภายนอกทำให้ Attack Surface ขยายตัว และ AI ถูกนำมาใช้สนับสนุนปฏิบัติการที่เป็นอันตรายมากขึ้น
3. AI-Powered Ransomware-as-a-Service (RaaS)
Ransomware-as-a-Service คือรูปแบบธุรกิจอาชญากรรมที่ผู้พัฒนา Ransomware จัดหาเครื่องมือและโครงสร้างพื้นฐานให้ผู้ร่วมปฏิบัติการโจมตี โดย AI อาจเข้ามาช่วยเพิ่มประสิทธิภาพในขั้นตอนต่าง ๆ
วงจรการโจมตีที่องค์กรต้องตรวจจับ
-
Reconnaissance — ค้นหาทรัพย์สินและช่องทางเข้าถึงที่อาจมีช่องโหว่
-
Initial Access — ใช้ Phishing, Stolen Credentials หรือ Exploited Vulnerability
-
Privilege Escalation — พยายามขยายสิทธิ์และเข้าถึงระบบสำคัญ
-
Data Theft & Disruption — ขโมยข้อมูล รบกวนระบบสำรอง หรือเข้ารหัสข้อมูล
-
Extortion — เรียกค่าไถ่หรือข่มขู่เผยแพร่ข้อมูล
สิ่งที่องค์กรควรเตรียมคือ Phishing-resistant MFA, Privileged Access Management, Network Segmentation, EDR/XDR, Immutable Backups, Recovery Testing และ Ransomware Incident Response โดยเฉพาะการทดสอบว่าสามารถกู้คืนบริการสำคัญได้จริงตาม RTO/RPO ที่กำหนด
ข้อควรแยกให้ชัดคือ AI-Assisted Ransomware มีหลักฐานการใช้ AI สนับสนุนปฏิบัติการ แต่ไม่ควรสรุปว่า Ransomware ทั้งหมดสามารถโจมตีได้เองโดยอัตโนมัติ รายงาน M-Trends 2026 ของ Google Cloud ยืนยันการนำ LLM ไปช่วยงานของผู้โจมตี ขณะเดียวกันยังเน้นว่าความล้มเหลวด้านการควบคุมพื้นฐานเป็นปัจจัยสำคัญของเหตุการณ์จริง
4. Supply Chain Attacks: เมื่อความเสี่ยงมาจากสิ่งที่องค์กรเชื่อถือ
Supply Chain Attacks ไม่ได้จำกัดอยู่ที่การฝัง Malware ใน Software Update แต่รวมถึงการโจมตีผ่าน SaaS Provider, Open-source Dependency, CI/CD Pipeline, Managed Service Provider และ AI Model Supply Chain
ความเสี่ยงสำคัญคือการที่องค์กรมีระบบรักษาความปลอดภัยภายในดี แต่กลับได้รับผลกระทบจากผู้ให้บริการหรือ Dependency ที่เชื่อมต่ออยู่
Compromised Vendor / Package / Integration
Organization A
Organization B
Organization C
การโจมตีที่จุดเชื่อมต่อเดียวอาจสร้างผลกระทบต่อหลายองค์กรพร้อมกัน
มาตรการที่ควรพัฒนาคือ Software Bill of Materials (SBOM), Dependency Scanning, Code Signing, Build Provenance, Vendor Risk Assessment, Third-party Access Review และการกำหนด Incident Notification กับผู้ให้บริการอย่างชัดเจน
สำหรับ AI Supply Chain ต้องเพิ่มการตรวจสอบ Model Provenance, Model Artifact, Dataset, AI Plugins และเครื่องมือที่ AI Coding Assistants ใช้ด้วย เพราะ ENISA ได้รายงานการใช้แพ็กเกจและโมเดลที่ถูกดัดแปลงเป็นช่องทางโจมตีแล้ว
5. Deepfake Social Engineering: เมื่อเสียงและภาพไม่เพียงพอสำหรับยืนยันตัวตน
Deepfake ทำให้การสวมรอยผู้บริหาร คู่ค้า หรือเจ้าหน้าที่องค์กรมีความน่าเชื่อถือมากขึ้น โดยเฉพาะเมื่อผสมกับข้อมูลที่ผู้โจมตีรวบรวมจากเว็บไซต์ LinkedIn, Social Media และข้อมูลรั่วไหล

Executive Impersonation
ปลอมเสียงหรือวิดีโอผู้บริหารเพื่อขออนุมัติโอนเงิน เปลี่ยนบัญชีรับชำระ หรือเปิดเผยข้อมูลสำคัญ

Vendor & Payment Fraud
สวมรอยคู่ค้าและใช้เอกสารหรือข้อความที่สร้างด้วย AI เพื่อเปลี่ยนรายละเอียดการชำระเงิน

Recruitment & Insider Access Fraud
ใช้ตัวตนหรือประวัติปลอมเพื่อเข้าสู่กระบวนการจ้างงานและพยายามเข้าถึงระบบองค์กร
ENISA รายงานว่าการใช้เสียง วิดีโอ และข้อความสังเคราะห์เป็นส่วนหนึ่งของปฏิบัติการหลอกลวงและการบิดเบือนข้อมูลแล้ว
มาตรการสำคัญ: องค์กรไม่ควรใช้เสียง ภาพ หรือ Video Call เป็นหลักฐานยืนยันตัวตนเพียงอย่างเดียวสำหรับธุรกรรมที่มีความเสี่ยงสูง ควรมีการยืนยันผ่านช่องทางอิสระ การอนุมัติสองบุคคล และการตรวจสอบบัญชีปลายทางตามขั้นตอนที่กำหนดไว้ล่วงหน้า
6. Cybersecurity 2027: จาก Prevention สู่ Cyber Resilience
สำหรับปี 2027 ผมเสนอให้ผู้บริหารกำหนด Cybersecurity Strategy ผ่าน 6 เสาหลักดังนี้
| Strategic Pillar | มาตรการที่ต้องมี |
|---|---|
| Identity Security | Phishing-resistant MFA, PAM, Machine/Agent Identity |
| Attack Surface Management | Asset Inventory, Exposure Management, Vulnerability Prioritization |
| Supply Chain Security | SBOM, Vendor Risk, Dependency Security, Third-party Monitoring |
| AI & Agentic Security | Prompt Injection Defense, Tool Permissions, Runtime Monitoring |
| Threat Intelligence & Detection | CTI, SIEM, SOC, XDR, Behavioral Analytics, Early Warning |
| Cyber Resilience & Crisis Response | Immutable Backup, Incident Response, Business Continuity, Crisis Communication |
7. Roadmap สำหรับ CEO, CIO และ CISO
0–30
วัน
Identify & Prioritize
จัดทำ Critical Asset Inventory, ตรวจ Identity และ Third-party Exposure, ประเมิน Ransomware Readiness และระบุ Business-Critical Services
31–60
วัน
Strengthen & Detect
ปรับปรุง MFA/PAM, EDR, Backup Isolation, Supply Chain Controls และ SOC Detection สำหรับ Ransomware กับ Identity Abuse
61–90
วัน
Exercise & Validate
ซ้อม Ransomware Recovery, Deepfake Payment Fraud, Third-party Outage และ Executive Crisis Response พร้อมวัด MTTD, MTTR และ Recovery Performance
8. Executive Cyber Threat Intelligence Dashboard
Dashboard สำหรับผู้บริหารไม่ควรแสดงเพียงจำนวน Alert หรือจำนวน Malware ที่ตรวจพบ แต่ต้องตอบว่า องค์กรกำลังเผชิญความเสี่ยงใด ส่งผลต่อธุรกิจอย่างไร และต้องตัดสินใจอะไร
| Intelligence Dimension | Executive Question |
|---|---|
| Threat Exposure | ระบบสำคัญใดกำลังถูกคุกคาม? |
| Vulnerability & Exploitability | ช่องโหว่ใดมีความเสี่ยงถูกใช้โจมตีจริง? |
| Identity Risk | มีบัญชีหรือสิทธิ์สำคัญที่ผิดปกติหรือไม่? |
| Supply Chain Risk | ผู้ให้บริการรายใดอาจกระทบการดำเนินธุรกิจ? |
| AI & Deepfake Risk | มีการสวมรอยแบรนด์ ผู้บริหาร หรือ AI Agent หรือไม่? |
| Business Impact | หากเกิดเหตุ รายได้ บริการ ลูกค้า และชื่อเสียงจะได้รับผลกระทบเท่าใด? |
| Decision Required | ต้องอนุมัติการควบคุมหรือการลงทุนใดทันที? |
บทสรุป: Cybersecurity 2027 ต้องป้องกันธุรกิจ ไม่ใช่เพียงป้องกันระบบ IT
ในมุมมองของ Intelligent Data Analytic (IDA) การพัฒนา Cybersecurity ต้องเปลี่ยนจากการตรวจจับเหตุการณ์แยกส่วน ไปสู่การเชื่อมโยงข้อมูลภัยคุกคามกับผลกระทบเชิงธุรกิจ
Threat Data → Cyber Analytics → Threat Intelligence → Risk Prediction → Early Warning → Executive Decision → Incident Response → Business Resilience
องค์กรควรตั้งเป้าหมายให้สามารถ Detect Earlier → Understand Faster → Contain Quicker → Recover Stronger → Build Trust โดยยึดข้อมูลและหลักฐานจริงมากกว่าความตื่นตระหนกต่อเทคโนโลยี AI
สำหรับรายงานฉบับสมบูรณ์ที่จะใช้เสนอต่อ Board หรือเป็นบทความเชิงลึกของ IDA ควรแยกอย่างชัดเจนระหว่าง Observed Threats 2025–2026, Emerging Threats, 2027 Scenarios และ Recommended Controls เพื่อไม่ให้การคาดการณ์ถูกเข้าใจว่าเป็นเหตุการณ์ที่เกิดขึ้นแล้ว
แหล่งอ้างอิงหลัก: ENISA Threat Landscape 2026, Verizon DBIR 2026 และ Google Cloud M-Trends 2026.
อาจารย์ ปรเมศร์ เพียรสกุล
ประธานเจ้าหน้าที่บริหาร (Chief Executive Officer)
บริษัท อินเทลลิเจนท์ ดาต้า อนาไลติกส์ จำกัด (IDA)
CEO | AI, Cybersecurity & Digital Risk Strategist
Digital Crisis & Reputation Management
Certified AI Governance Professional (AIGP) | Data Protection Officer (DPO)
เกี่ยวกับผู้เขียน
Poramate Piansakul
Professional Certifications
Transforming Data into Trusted Intelligence for Executive Decision-Making
Intelligent Data Analytic (IDA)
Transform Data into Intelligence, Insights & Impact.
เปลี่ยนข้อมูลมหาศาลให้เป็น Intelligence ที่ผู้บริหารใช้ตัดสินใจได้ ตั้งแต่การเข้าใจสถานการณ์ ตรวจจับความเสี่ยง คาดการณ์แนวโน้ม ไปจนถึงสนับสนุนการตัดสินใจและการบริหารวิกฤต
#Cybersecurity2027 #CyberThreatIntelligence #Ransomware #CyberResilience #IDA




