
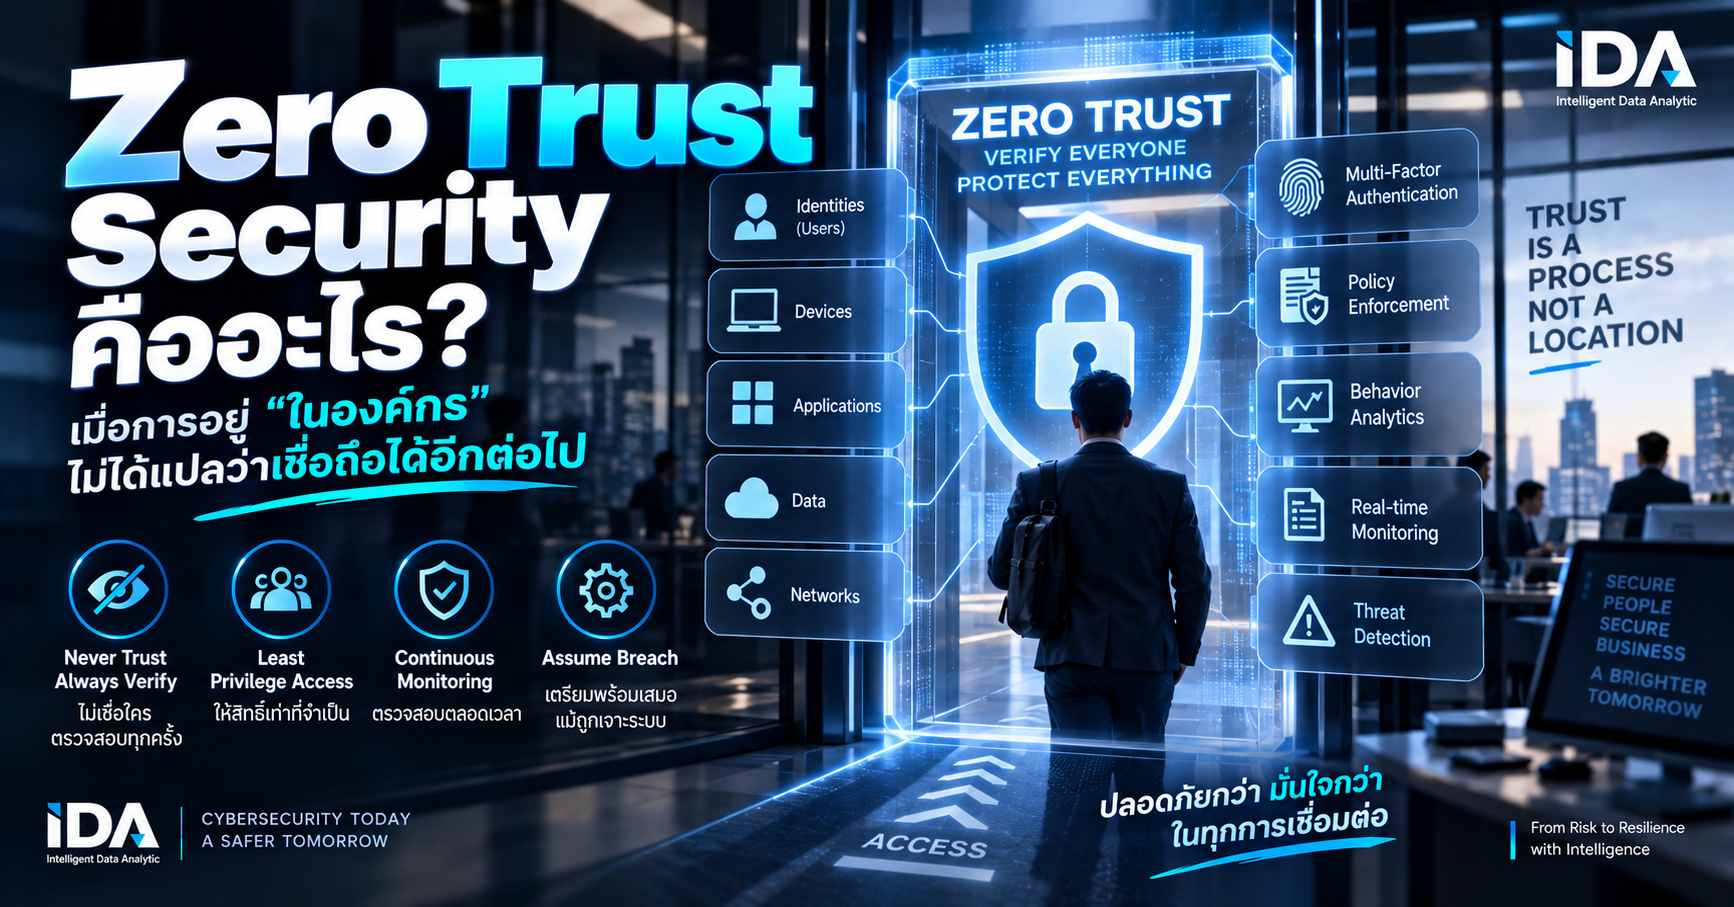
Zero Trust Security คืออะไร? เมื่อการอยู่ “ในองค์กร” ไม่ได้แปลว่าเชื่อถือได้อีกต่อไป
ในอดีต การรักษาความปลอดภัยขององค์กรเปรียบเสมือนการสร้างกำแพงรอบเมือง
ระบบภายในบริษัทคือพื้นที่ที่เชื่อถือได้ ส่วน Internet คือพื้นที่ภายนอกที่ต้องระวัง
ถ้าผู้ใช้อยู่ในสำนักงาน เชื่อมต่อ LAN ของบริษัท หรือผ่าน Firewall เข้ามาได้สำเร็จ
ระบบจำนวนมากก็พร้อมจะเชื่อถือผู้ใช้นั้นในระดับหนึ่ง
แต่โลกการทำงานวันนี้เปลี่ยนไปแล้ว
พนักงานทำงานจากบ้านและโทรศัพท์มือถือ ระบบกระจายอยู่ทั้ง On-premises และ
Multi-cloud ข้อมูลอยู่ใน SaaS Application มี API เชื่อมระบบจำนวนมาก และล่าสุด AI
Agent สามารถเข้าถึง Email, Files, Database และ Business Applications
เพื่อทำงานแทนมนุษย์ได้
คำถามจึงไม่ควรเป็นเพียง
“คุณอยู่ใน Network ของเราหรือไม่?”
แต่ต้องถามว่า
“คุณคือใคร? ใช้อุปกรณ์อะไร? กำลังขอเข้าถึงอะไร? มีสิทธิ์หรือไม่?
บริบทและความเสี่ยงขณะนี้เป็นอย่างไร? และควรอนุญาตให้ทำสิ่งนั้นจริงหรือไม่?”
นี่คือแนวคิดของ Zero Trust Security
NIST SP 800-207 อธิบายว่า Zero Trust เปลี่ยนจุดสนใจจากการป้องกัน Network
Perimeter ไปสู่การปกป้อง Users, Assets และ Resources
โดยไม่มีการให้ความเชื่อถือโดยปริยายเพียงเพราะ User หรือ Asset อยู่ภายใน Network
ขององค์กรหรือเป็นทรัพย์สินขององค์กร
Zero Trust คืออะไร?
Zero Trust คือแนวคิดด้าน Cybersecurity ที่ตั้งอยู่บนหลักว่า การเข้าถึง Resource
ไม่ควรได้รับความเชื่อถือโดยอัตโนมัติจากตำแหน่ง Network หรือสถานะว่าเป็น “คนในองค์กร”
ทุก Access Request ต้องได้รับการประเมินตาม Identity, Device, Resource,
Permission, Context และ Policy ที่เกี่ยวข้อง
ประโยคที่นิยมใช้สรุปแนวคิด Zero Trust คือ
Never Trust, Always Verify
แต่ในทางปฏิบัติ Zero Trust ไม่ได้หมายความว่าองค์กร “ไม่เชื่อใครเลย”
ความหมายที่แม่นยำกว่าคือ
ไม่ให้ Implicit Trust และให้สิทธิ์เท่าที่จำเป็นต่อ Request นั้น
NIST เน้นการตัดสินใจเข้าถึงแบบ Least Privilege ต่อ Request และระบุว่า Trust
ต้องได้รับการประเมินอย่างต่อเนื่อง ไม่ใช่ตรวจครั้งเดียวตอน Login แล้วเชื่อถือไปตลอด
Session
ทำไม Security แบบ “ข้างในปลอดภัย ข้างนอกอันตราย” ถึงไม่พอ?
ลองนึกภาพบริษัทมี Firewall ที่แข็งแรงมาก
ผู้โจมตีอยู่ข้างนอก จึงถูก Firewall ป้องกันไว้
แต่ถ้าผู้โจมตีสามารถขโมย Username และ Password ของพนักงานได้ หรือยึด Laptop
ของพนักงานผ่าน Malware สำเร็จ แล้ว Login เข้ามาในระบบ
ถ้า Architecture ใช้แนวคิดว่า
“เข้ามาข้างในแล้ว = Trusted”
ผู้โจมตีอาจเคลื่อนที่จากระบบหนึ่งไปยังอีกระบบหนึ่ง หรือที่เรียกว่า Lateral Movement
NIST ระบุว่า Perimeter Firewall ยังมีประโยชน์ แต่มีข้อจำกัดในการป้องกัน Threat
ที่อยู่ภายใน Network และไม่สามารถครอบคลุม Remote Worker, Cloud Service และ
Edge Device ได้ทั้งหมด Zero Trust จึงเน้นการลด Implicit Trust Zone
และควบคุมการเข้าถึง Resource อย่างละเอียดขึ้น
Zero Trust ไม่ใช่ Product
นี่เป็นความเข้าใจผิดที่พบได้บ่อย
Zero Trust ไม่ใช่ Software ตัวหนึ่งที่ซื้อมา Install แล้วองค์กรจะกลายเป็น Zero Trust
ทันที
ไม่ได้หมายความว่า
ซื้อ Firewall ใหม่ = Zero Trust
หรือ
ติด MFA = Zero Trust
หรือ
ซื้อ SASE = Zero Trust
แต่เป็น Architecture + Policy + Process + Technology
NIST ระบุชัดว่า Zero Trust ไม่ใช่ Architecture แบบเดียวที่ตายตัว
แต่เป็นชุดหลักการสำหรับ Workflow, System Design และ Operations
และการเปลี่ยนผ่านไปสู่ Zero Trust เป็น Journey ที่ควรดำเนินการอย่างค่อยเป็นค่อยไปตาม
Use Case และ Risk ขององค์กร
หัวใจของ Zero Trust: Identity กลายเป็น Security Perimeter ใหม่
ในโลกเดิม Network เป็น Perimeter
แต่ในโลก Cloud และ Hybrid Work แนวคิดกำลังเปลี่ยนไปสู่ Identity-centric
Security
NIST SP 800-207A อธิบายการเปลี่ยนจาก Security Control ที่อิง IP Address,
Subnet และ Network Perimeter ไปสู่การควบคุมตาม Identity ทั้งของ User,
Application และ Service
Access Context ที่ต้องประเมิน
ก่อนให้สิทธิ์เข้าถึง ระบบจึงอาจพิจารณาหลายปัจจัยร่วมกัน เช่น
Who are you?
What device are you using?
Is the device healthy?
What resource are you requesting?
What permission do you need?
Where is the request coming from?
Is the behavior normal?
How sensitive is the data?
Policy Decision
แล้วจึงตัดสินใจ
Allow / Deny / Step-up Authentication / Restrict / Monitor
1. Identity Security — ต้องรู้ว่า “ใคร” กำลังขอเข้าถึง
Identity เป็นหนึ่งในองค์ประกอบสำคัญที่สุดของ Zero Trust
องค์กรควรมีระบบอย่าง
Identity and Access Management (IAM)
Single Sign-On (SSO)
Multi-Factor Authentication (MFA)
Conditional Access
Privileged Access Management (PAM)
Role/Attribute-based Access Control
แต่การยืนยันตัวตนสำเร็จไม่ได้หมายความว่า User ควรได้รับสิทธิ์ทุกอย่าง
Zero Trust แยก
Authentication — คุณคือใคร?
ออกจาก
Authorization — คุณมีสิทธิ์ทำสิ่งนี้หรือไม่?
อย่างชัดเจน
2. Endpoint Security — เครื่องที่ Login เข้ามาปลอดภัยหรือไม่?
สมมติ Username และ Password ถูกต้อง และ MFA ผ่าน
แต่ Laptop เครื่องนั้นติด Malware
เราควรให้เข้าถึงข้อมูลสำคัญหรือไม่?
Zero Trust จึงต้องพิจารณา Device Posture ด้วย
ตัวอย่าง Control ได้แก่
EDR/XDR ** Antivirus/Anti-malware** ** Patch Management** **
MDM/UEM** ** Device Compliance** ** Disk Encryption** ** Application
Control** ** DLP**
Flow อาจเป็น
User Verified + Device Compliant + MFA Passed → Access
แต่ถ้า
User Verified + Device Compromised → Block / Isolate / Limited
Access
นี่คือการเปลี่ยนจาก Trust the User ไปสู่ Evaluate the Entire Access
Context
3. Network Security — Network ยังสำคัญ แต่ไม่ใช่คำตอบทั้งหมด
Zero Trust ไม่ได้หมายความว่า Firewall หรือ Network Security ไม่จำเป็นอีกต่อไป
ตรงกันข้าม Network ยังคงเป็น Defense Layer สำคัญ
แต่เปลี่ยนจากการสร้างกำแพงขนาดใหญ่เพียงชั้นเดียว ไปสู่การควบคุมที่ละเอียดขึ้น เช่น
Network Segmentation ** Microsegmentation** ** IDS/IPS** ** Secure
Web Gateway** ** ZTNA** ** SASE/SSE** ** Encrypted Traffic** ** Network
Detection and Response**
เป้าหมายสำคัญคือ หาก Account หรือ Device หนึ่งถูกยึด ผู้โจมตีไม่ควรสามารถเดินทางไปทั่ว
Network ได้อย่างอิสระ
CISA ระบุว่า ZTA ช่วยให้องค์กรย้ายจาก Perimeter-focused Security ไปสู่การควบคุม
Traffic, Segmentation, Encryption และการเพิ่ม Visibility โดยวาง Security
Control ให้ใกล้ Application, Data และ Resource มากขึ้น
4. Application และ API Security
Application สมัยใหม่ไม่ได้สื่อสารผ่านหน้าเว็บอย่างเดียว
ระบบหนึ่งอาจเรียกอีกระบบผ่าน API หลายร้อยหรือหลายพันครั้งต่อวัน
ดังนั้น Zero Trust ต้องครอบคลุม Machine-to-Machine Communication
Control ที่เกี่ยวข้อง เช่น
Strong Authentication & Authorization ** API Gateway** **
OAuth/OIDC** ** Rate Limiting** ** Input Validation** ** Secret
Management** ** Secure SDLC** ** SAST/DAST** ** Runtime Protection**
NIST SP 800-207A เน้นว่า Application และ Service Identity มีความสำคัญควบคู่กับ
User Identity โดยเฉพาะ Cloud-native และ Multi-cloud Architecture
นี่ทำให้ Zero Trust ไม่ได้ถามเพียง
“User คนนี้คือใคร?”
แต่ถามด้วยว่า
“Service ที่กำลังเรียก API นี้คืออะไร และควรได้รับสิทธิ์หรือไม่?”
5. Cloud Security — Cloud ไม่ได้ปลอดภัยเพียงเพราะเป็น Cloud
องค์กรจำนวนมากใช้
AWS + Azure + Google Cloud + SaaS + On-premises
พร้อมกัน
Security Boundary จึงกระจายไปหลาย Platform
Zero Trust สำหรับ Cloud ต้องพิจารณาเรื่อง
Cloud IAM ** Workload Identity** ** CASB** ** CSPM/CNAPP** **
Secrets Management** ** Encryption** ** Cloud DLP** ** Security
Posture** ** Continuous Monitoring**
หลักสำคัญยังเหมือนเดิม:
Identity → Context → Policy → Minimum Access
NIST ระบุว่า Zero Trust Architecture สามารถรองรับ Resource ที่กระจายทั้ง
On-premises และ Multi-cloud รวมถึง Hybrid Workforce ที่เข้าถึง Resource
จากสถานที่และอุปกรณ์ต่าง ๆ ได้
6. Data Security — สิ่งที่เราปกป้องจริง ๆ คือข้อมูล
ท้ายที่สุด Firewall, IAM, EDR และ DLP ล้วนมีเป้าหมายเพื่อปกป้อง Business
Resources และ Data
องค์กรจึงต้องรู้ก่อนว่า
เรามีข้อมูลอะไร?
อยู่ที่ไหน?
ใครเป็นเจ้าของ?
ใครควรเข้าถึง?
Sensitive แค่ไหน?
จากนั้นจึงใช้
Data Classification ** Encryption** ** DLP** ** Access Control** **
Data Masking** ** Tokenization** ** Backup & Recovery** ** Data
Minimization** ** Audit Logging**
Zero Trust ที่ไม่มี Data Classification จะทำได้ยาก เพราะระบบไม่รู้ว่า Resource
ใดควรได้รับการป้องกันระดับใด
7. IoT และ OT Security
Zero Trust ไม่ได้ครอบคลุมเฉพาะ Laptop และ Server
โรงพยาบาล โรงงาน Smart Building และ Critical Infrastructure
มีอุปกรณ์จำนวนมาก เช่น
Medical Device ** Sensor** ** Camera** ** Industrial Controller** **
Smart Building System** ** IoT Gateway**
อุปกรณ์บางประเภทไม่สามารถติดตั้ง EDR หรือใช้ MFA แบบมนุษย์ได้
จึงต้องอาศัย
Device Identity ** Network Segmentation** ** Asset Discovery** **
Secure Firmware** ** Vulnerability Management** ** Anomaly Detection**
** Lifecycle Management**
หลักสำคัญยังคงเป็นว่า อุปกรณ์ไม่ควรได้รับ Trust เพียงเพราะเสียบอยู่ใน Network
ภายใน
8. Zero Trust สำหรับ AI และ AI Agent
นี่คือมิติที่องค์กรในปี 2026 ต้องเริ่มเพิ่มเข้ามา
AI กำลังเปลี่ยนจาก
Chatbot → Copilot → AI Agent
Chatbot อาจเพียงตอบคำถาม
แต่ AI Agent สามารถ
อ่าน Email ** ค้น Files** ** เข้าถึง Database** ** เรียก API** ** เชื่อม
MCP Server** ** แก้ไข Document** ** ส่ง Message** ** Execute Workflow**
ดังนั้น Agent กำลังกลายเป็น Non-human Identity อีกรูปแบบหนึ่ง
NIST เปิด Concept Paper ในปี 2026 โดยเฉพาะเรื่อง Software and AI Agent
Identity and Authorization และชี้ว่าประโยชน์ของ Agentic AI
มาพร้อมความเสี่ยงจากการให้ Agent เข้าถึง Data, Tools และ Applications จึงต้องมี
Identification และ Authorization Control ที่เหมาะสม
AI Agent ไม่ควรได้รับสิทธิ์เพียงเพราะ “เราเป็นคนเปิดมัน”
สมมติ CEO มีสิทธิ์เข้าถึงข้อมูลบริษัทจำนวนมาก
ไม่ได้หมายความว่า AI Agent ที่ CEO เปิดใช้งานควรได้รับสิทธิ์ทั้งหมดของ CEO โดยอัตโนมัติ
นี่เป็นหลักคิดสำคัญมาก
Human Permission ≠ Agent Permission
ควรแยก Identity เป็น
Human Identity
Device Identity
Application Identity
Service Identity
และ
AI Agent Identity
จากนั้นกำหนด Scope ของ Agent แยกออกมา
เช่น Agent สำหรับสรุป Email อาจต้องการเพียง
Read Email
ไม่จำเป็นต้องมี
Send Email + Delete Email + Read Drive + Modify CRM
Zero Trust ช่วยลดความเสี่ยง Prompt Injection ได้อย่างไร?
Prompt Injection อาจพยายามหลอก Agent ให้เปลี่ยนพฤติกรรม
ตัวอย่างเช่น
Attacker → Malicious Email → AI Agent Reads Email → Prompt Injection →
Agent Attempts Tool Call
Zero Trust ไม่ได้รับประกันว่าจะตรวจจับ Prompt Injection ได้ทั้งหมด
แต่สามารถช่วยจำกัด Blast Radius
ถ้า Agent มีเฉพาะ Read Permission คำสั่งอันตรายที่พยายามให้ Agent
ลบหรือส่งข้อมูลก็ไม่ควรมีสิทธิ์ดำเนินการได้
OWASP เรียกความเสี่ยงจากการให้ AI มี Functionality, Permission หรือ Autonomy
มากเกินไปว่า Excessive Agency และชี้ว่าผลกระทบสามารถครอบคลุม
Confidentiality, Integrity และ Availability
ดังนั้นสำหรับ AI Agent:
Least Privilege ไม่ใช่ Optional Feature
แต่ควรเป็น Default Architecture
Zero Trust กับ Shadow AI
Shadow AI คือการที่พนักงานใช้ AI Application หรือ Agent โดยอยู่นอก Governance
ขององค์กร
Zero Trust ช่วยให้เราถามได้ลึกกว่า
“อนุญาตให้ใช้ AI ตัวนี้หรือไม่?”
เป็น
AI ตัวนี้มี Identity หรือไม่?
ใครเป็นเจ้าของ?
เข้าถึงข้อมูลอะไร?
เรียก Tool อะไรได้?
ส่งข้อมูลออกไปไหนได้?
มี Token หรือ Credential อะไร?
สามารถ Revoke Access ได้หรือไม่?
มี Audit Trail หรือไม่?
จุดนี้ทำให้ Zero Trust, AI Governance และ Shadow AI Management เริ่มมาบรรจบกัน
จาก Zero Trust สู่ “Never Trust Content”
เมื่อ AI เข้ามาใน Architecture เราอาจต้องขยายแนวคิด Zero Trust อีกขั้น
จาก
Never Trust User or Device by Location
ไปสู่
Never Trust Content merely because the AI can read it.
AI Agent อาจอ่าน
Email ** Website** ** PDF** ** Search Result** ** RAG Document** **
API Response** ** MCP Tool Output**
ข้อมูลเหล่านี้ควรถูกมองเป็น Untrusted Content จนกว่าจะผ่าน Control ที่เหมาะสม
เพราะในยุค Prompt Injection ข้อมูลที่ AI อ่านอาจมีข้อความที่พยายามทำตัวเป็น
Instruction
ดังนั้น
Data ≠ Instruction
และ
Instruction ≠ Authority
Zero Trust Architecture สำหรับ Agentic Enterprise
8-Layer Architecture
สำหรับองค์กรที่กำลังเข้าสู่ Agentic AI ผมเสนอให้มอง Architecture เป็น 8 Layer:
Identity → Endpoint → Network → Application/API → Cloud → Data → AI &
Agent → IoT/OT
Control Plane
โดยมี Control Plane ครอบทุก Layer ได้แก่
Policy + Telemetry + Threat Intelligence + Continuous Monitoring +
Governance
AI & Agent Security Controls
สำหรับ AI & Agent Layer ควรเพิ่ม Control เฉพาะ เช่น
Agent Identity ** Tool Allowlist** ** Least Privilege** ** Prompt
Injection Defense** ** RAG Security** ** MCP Security** ** DLP** **
Human Approval** ** Agent Activity Logging** ** Kill Switch**
เป้าหมายคือไม่ใช่ทำให้ AI “ทำอะไรไม่ได้”
แต่ทำให้ AI
ทำเฉพาะสิ่งที่ควรทำ กับข้อมูลที่ควรใช้ ภายใต้สิทธิ์ที่เหมาะสม
และสามารถตรวจสอบย้อนหลังได้
Zero Trust Decision Flow ควรเป็นอย่างไร?
แทนที่จะคิดแบบเดิมว่า
Login Success → Access Granted
Zero Trust Access Model
Zero Trust ควรคิดประมาณนี้
Identity → Device → Context → Resource → Data Sensitivity → Risk →
Policy → Decision → Monitor
ตัวอย่างเช่น
พนักงาน Login สำเร็จด้วย MFA
แต่ใช้ Laptop ที่ EDR แจ้งว่ามีพฤติกรรมผิดปกติ
กำลังพยายาม Download Customer Database จำนวนมาก
จาก Location ที่ไม่เคยใช้งาน
เวลา 03:00 น.
ระบบไม่ควรคิดเพียงว่า
“Password ถูก + MFA ผ่าน = Allow”
แต่ควรสามารถ
Deny
หรือ
Step-up Authentication
หรือ
Restrict Download
หรือ
Trigger Security Investigation
ตาม Risk Context
Continuous Verification
นี่คือแนวคิด Continuous Verification
Least Privilege: ให้เท่าที่จำเป็น ไม่ใช่ให้เผื่อไว้
Least Privilege Principle
หลักสำคัญของ Zero Trust คือ Least Privilege
NIST ระบุว่า Resource ควรถูกจำกัดให้เฉพาะ Subject ที่จำเป็นต้องเข้าถึง
และควรให้สิทธิ์ขั้นต่ำ เช่น Read, Write หรือ Delete เท่าที่จำเป็นต่อภารกิจ
ถ้าพนักงานต้องอ่าน Report
ให้ Read
ไม่จำเป็นต้องให้ Delete
ถ้า Application ต้อง Query Database
ไม่จำเป็นต้องให้ Database Admin
ถ้า AI Agent ต้องสรุปเอกสาร
ไม่จำเป็นต้องให้ Modify + Delete + Share externally
หลักนี้ช่วยลดผลกระทบแม้ Account, Device, Application หรือ AI Agent ถูก
Compromise
Assume Breach — ออกแบบโดยสมมติว่าผู้โจมตีอาจเข้ามาแล้ว
อีก Mental Model ที่มีประโยชน์คือ Assume Breach
ไม่ได้หมายความว่าองค์กรต้องคิดว่าตัวเองถูก Hack อยู่ตลอดเวลา
แต่หมายถึงการออกแบบ Security โดยถามว่า
“ถ้า Control ชั้นแรกพลาด จะเกิดอะไรต่อ?”
ถ้า Password ถูกขโมย?
ถ้า MFA ถูกหลอก?
ถ้า Endpoint ถูก Compromise?
ถ้า API Key หลุด?
ถ้า AI ถูก Prompt Injection?
ถ้า Third-party SaaS ถูกเจาะ?
ระบบควรมี Control ชั้นต่อไปที่จำกัดการเคลื่อนที่และผลกระทบ
Defense in Depth
นี่คือ Defense in Depth ภายใต้ Zero Trust Architecture
Zero Trust ไม่ได้ทำให้องค์กรปลอดภัย 100%
Zero Trust ไม่ใช่คำสัญญาว่าองค์กรจะไม่ถูกโจมตี
และไม่ควรถูกใช้เป็น Marketing Label ว่า
“เราใช้ Zero Trust แล้ว จึงปลอดภัย”
Zero Trust มีเป้าหมายที่เป็นจริงมากกว่า คือ
ลด Implicit Trust
ลด Attack Surface
ลด Excessive Privilege
จำกัด Lateral Movement
เพิ่ม Visibility
ตรวจจับพฤติกรรมผิดปกติเร็วขึ้น
และ
ลด Blast Radius เมื่อเกิด Incident
Security ที่ดีจึงไม่ใช่เพียง
Prevent Breach
แต่รวมถึง
Detect → Contain → Respond → Recover
Zero Trust เริ่มอย่างไรโดยไม่ต้องรื้อระบบทั้งหมด?
องค์กรไม่จำเป็นต้องเปลี่ยน Infrastructure ทั้งหมดในครั้งเดียว
NIST ระบุว่าการเปลี่ยนผ่านควรเป็นแบบ Incremental และองค์กรจำนวนมากจะอยู่ในสภาพ
Hybrid ระหว่าง Zero Trust กับ Perimeter-based Architecture
ระหว่างการเปลี่ยนผ่าน
จุดเริ่มต้นที่เหมาะสมคือเลือก Critical Use Case
เช่น
Privileged Administrator Access
Remote Access
Customer Database
Financial System
Cloud Administration
Source Code Repository
หรือ
AI Agent ที่เข้าถึงข้อมูลสำคัญ
จากนั้นทำ
Asset Inventory → Identity Mapping → Data Classification → Access
Mapping → Risk Assessment → Least Privilege → Monitoring
แล้วค่อยขยายไปยังระบบอื่น
Checklist สำหรับ CEO / CIO / CISO
ผู้บริหารสามารถเริ่มประเมิน Zero Trust Readiness ด้วยคำถาม 10 ข้อ:
1. เรารู้หรือไม่ว่า User, Device, Application, Service และ AI Agent
ใดเข้าถึงระบบสำคัญอยู่?
2. Privileged Account ทั้งหมดใช้ MFA และ PAM หรือไม่?
3. Device ที่ไม่ผ่าน Security Policy ยังเข้าถึงข้อมูลสำคัญได้หรือไม่?
4. Network ถูก Segment เพื่อลด Lateral Movement หรือยัง?
5. Application และ API ใช้ Identity และ Authorization ที่เหมาะสมหรือไม่?
6. ข้อมูลสำคัญถูก Classification และมี DLP หรือไม่?
7. Cloud และ SaaS อยู่ภายใต้ Identity และ Security Policy เดียวกันหรือไม่?
8. AI Agent มี Identity และ Permission แยกจาก Human User หรือไม่?
9. Security Team สามารถเห็นและ Audit Access/Action สำคัญย้อนหลังได้หรือไม่?
10. หาก Account, Device หรือ AI Agent ถูก Compromise เราสามารถ Revoke
Access และจำกัด Blast Radius ได้เร็วแค่ไหน?
Zero Trust จึงไม่ควรวัดจากคำถามว่า
“เราซื้อ Technology ครบหรือยัง?”
แต่ควรวัดจาก
“เราสามารถตัดสินใจได้แม่นยำเพียงใดว่า ใครควรเข้าถึงอะไร ภายใต้เงื่อนไขใด
และด้วยสิทธิ์เท่าไร?”
บทสรุป: Zero Trust ในยุค AI ไม่ใช่แค่ Never Trust, Always Verify
Zero Trust เกิดขึ้นจากความจริงที่ว่า Network Perimeter ไม่สามารถเป็นเส้นแบ่งระหว่าง
Trusted กับ Untrusted ได้อีกต่อไป
Cloud, SaaS, Remote Work, API, IoT และ AI Agent ทำให้ Security Boundary
กระจายไปทั่ว Digital Enterprise
องค์กรจึงต้องเปลี่ยนจาก
Location-based Trust
ไปสู่
Identity + Context + Policy + Risk-based Access
และเมื่อเข้าสู่ยุค Agentic AI หลักการ Zero Trust ต้องครอบคลุมมากกว่ามนุษย์
เราต้องตรวจสอบ
Human Identity
Device Identity
Application Identity
Service Identity
และ
AI Agent Identity
พร้อมกำหนดว่าแต่ละ Identity
อ่านอะไรได้ เขียนอะไรได้ เรียก Tool อะไรได้ ส่งข้อมูลไปไหนได้
และทำงานโดยอัตโนมัติได้แค่ไหน
ดังนั้น Zero Trust สำหรับองค์กรยุคใหม่อาจสรุปได้ว่า
Never trust implicitly. Verify explicitly. Grant least privilege.
Assume breach. Continuously monitor.
AI Agent Principle
และสำหรับ AI Agent ควรเพิ่มอีกประโยคว่า
Never give an AI more authority than it needs to complete the
task.
เพราะในโลกที่ทั้งมนุษย์ Software และ AI สามารถเป็นผู้ร้องขอ Access ได้
Identity ไม่ได้หมายถึง “คน” เพียงอย่างเดียวอีกต่อไป
และนี่คือเหตุผลที่ Zero Trust กำลังกลายจาก Network Security Strategy ไปสู่
Enterprise Security Architecture สำหรับยุค AI
เกี่ยวกับผู้เขียน
อาจารย์ปรเมศร์ เพียรสกุล ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์ (Cybersecurity) ปัญญาประดิษฐ์ (Artificial Intelligence: AI) และการวิเคราะห์ข้อมูลเชิงกลยุทธ์ ปัจจุบันดำรงตำแหน่งประธานเจ้าหน้าที่บริหาร (Chief Executive Officer: CEO) และผู้ก่อตั้ง บริษัท อินเทลลิเจนท์ ดาต้า อนาไลติก จำกัด โดยมุ่งพัฒนาและประยุกต์ใช้เทคโนโลยี เพื่อเปลี่ยนข้อมูลให้เป็นข่าวกรองที่เชื่อถือได้สำหรับการตัดสินใจของผู้บริหารและองค์กรอย่างมีประสิทธิภาพและยั่งยืน
Poramate Piansakul
Professional Certifications
Transforming Data into Trusted Intelligence for Executive Decision-Making
#ZeroTrust #ZeroTrustSecurity #Cybersecurity #AIAgentSecurity #IDA
แหล่งอ้างอิงหลัก
NIST SP 800-207 — Zero Trust
Architecture
NIST SP 800-207A — Zero Trust for Cloud-Native
Applications
NIST — Implementing a Zero Trust
Architecture
NIST — AI Agent Identity and Authorization,
2026




