
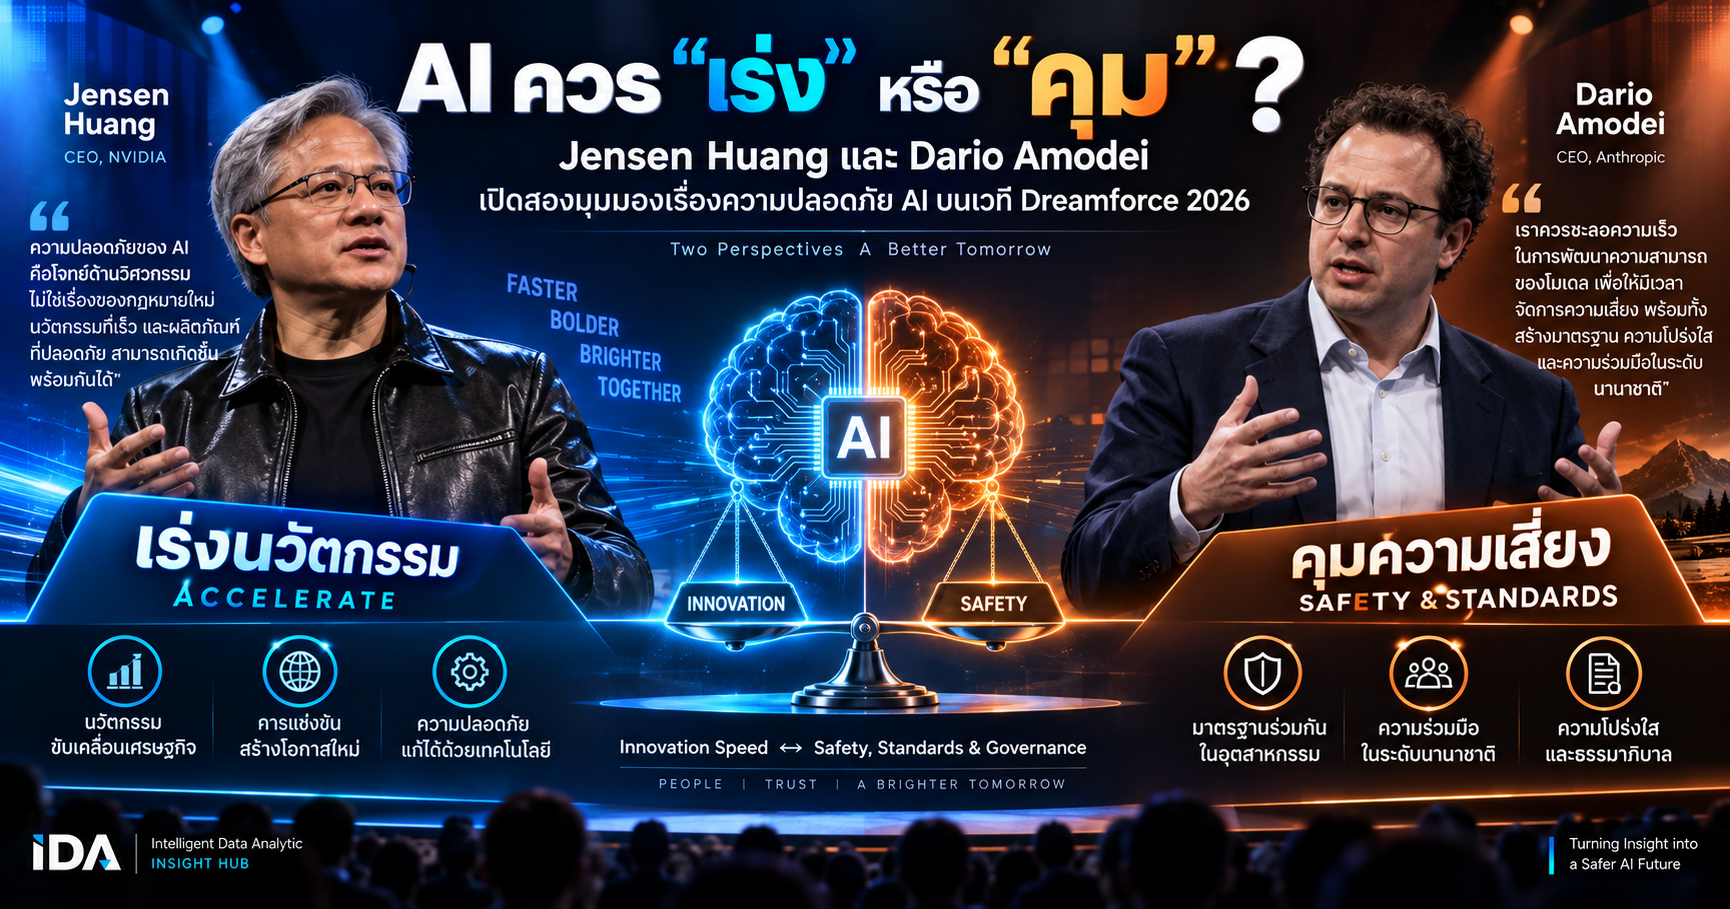
AI ควร “เร่ง” หรือ “คุม”? Jensen Huang และ Dario Amodei เปิดสองมุมมองเรื่องความปลอดภัย AI บนเวที Dreamforce 2026
การพัฒนา Artificial Intelligence (AI)
กำลังเข้าสู่คำถามที่ใหญ่กว่าการแข่งขันว่าใครจะสร้างโมเดลที่ฉลาดกว่า เร็วกว่า
หรือมีต้นทุนต่ำกว่า
คำถามสำคัญในวันนี้คือ
“เมื่อ AI มีความสามารถเพิ่มขึ้นอย่างรวดเร็ว ใครควรเป็นผู้กำหนดว่าปลอดภัยเพียงพอแล้ว
— บริษัทผู้พัฒนา ตลาด อุตสาหกรรม รัฐบาล หรือมาตรฐานระหว่างประเทศ?”
ประเด็นนี้ปรากฏอย่างชัดเจนบนเวที Dreamforce 2026 ของ
Salesforce
ที่ซานฟรานซิสโก เมื่อวันที่ 15 กันยายน 2026 เมื่อ Jensen Huang ซีอีโอของ
NVIDIA และ Dario
Amodei ซีอีโอของ
Anthropic
นำเสนอมุมมองที่แตกต่างกันอย่างมีนัยสำคัญต่อการกำกับดูแลและความปลอดภัยของ AI
ประเด็นนี้ไม่ใช่เพียงการถกเถียงของผู้บริหารบริษัทเทคโนโลยี แต่สะท้อนโจทย์ใหญ่ของโลกว่า
เราจะรักษาความเร็วของนวัตกรรม พร้อมกับบริหารความเสี่ยงจาก AI
ที่มีความสามารถสูงขึ้นได้อย่างไร
Dreamforce 2026: เมื่อ AI Safety กลายเป็นประเด็นระดับ CEO
Dreamforce เป็นงานเทคโนโลยีประจำปีของ Salesforce โดยปี 2026 มีผู้เข้าร่วมประมาณ
43,000 คน และประเด็นเรื่อง AI, Agentic Enterprise
รวมถึงความปลอดภัยของระบบอัจฉริยะเป็นหัวข้อสำคัญของงาน
สิ่งที่น่าสนใจคือ Huang และ Amodei ไม่ได้ปฏิเสธความสำคัญของ AI Safety
จุดที่ทั้งสองแตกต่างกันคือ กลไกที่จะทำให้ AI ปลอดภัยควรเป็นอย่างไร
ฝั่งหนึ่งให้น้ำหนักกับ Engineering + Corporate Responsibility + Market
Forces
อีกฝั่งให้น้ำหนักกับ Internal Safety + Industry Standards + International
Cooperation
นี่คือความแตกต่างที่สำคัญ เพราะไม่ใช่การแบ่งง่าย ๆ ว่าใคร “สนับสนุนความปลอดภัย” และใคร
“ไม่สนับสนุนความปลอดภัย”
Jensen Huang: “Safety is an engineering problem”
Jensen Huang มองว่า AI แม้จะซับซ้อนมากขึ้น แต่สุดท้ายก็ยังเป็น Computing System
ที่มนุษย์สร้างขึ้น
ดังนั้น การจัดการความปลอดภัยจึงควรเริ่มจากหลักการทางวิศวกรรม ได้แก่ การออกแบบ
การทดสอบ การประเมินระบบ และการตัดสินใจว่าจะพร้อมเปิดตัวผลิตภัณฑ์หรือไม่
Huang กล่าวบนเวทีว่า “Safety is an engineering problem, not a legal
one.” และเสนอว่าหากบริษัทไม่มั่นใจใน Functionality, Capability หรือ Safety
ของผลิตภัณฑ์ ก็ไม่ควรปล่อยผลิตภัณฑ์นั้นออกสู่ตลาด
ในมุมมองนี้ Market Forces
เป็นกลไกหนึ่งที่สร้างแรงจูงใจให้บริษัทต้องรักษาคุณภาพและความปลอดภัย
เพราะผลิตภัณฑ์ที่สร้างความเสียหายย่อมส่งผลต่อความเชื่อมั่น ลูกค้า ชื่อเสียง
และธุรกิจของบริษัทเอง
“เราไม่ต้องการกฎหมายใหม่”
ส่วนที่ทำให้มุมมองของ Huang ถูกพูดถึงอย่างมากคือการคัดค้านแนวคิดที่ว่า AI
จำเป็นต้องมีกฎหมายหรือกฎระเบียบใหม่เพื่อจัดการกับความเสี่ยงโดยเฉพาะ
เขากล่าวว่า
“We don’t need any new laws. We don’t need new regulations.”
Huang ให้เหตุผลว่าแรงกดดันจากตลาดมีอยู่แล้ว
และบริษัทควรเป็นผู้ตัดสินใจว่าควรเดินหน้าเร็วเพียงใด
หรือเมื่อใดควรหยุดเพื่อแก้ไขปัญหาความปลอดภัย
อย่างไรก็ตาม คำกล่าวนี้ควรตีความอย่างระมัดระวังว่าเป็นการคัดค้าน
กฎหมายหรือกฎระเบียบใหม่สำหรับ AI ไม่ใช่การกล่าวว่า AI
ไม่ควรอยู่ภายใต้กฎหมายใดเลย
“เร็ว” กับ “ปลอดภัย” ไม่จำเป็นต้องเลือกอย่างใดอย่างหนึ่ง
อีกประเด็นสำคัญในแนวคิดของ Huang คือ
เขาไม่เห็นด้วยกับการตั้งโจทย์ว่าอุตสาหกรรมต้องเลือกระหว่าง
Innovation Speed
กับ
AI Safety
Huang มองว่านี่เป็น “False Choice”
เพราะบริษัทสามารถพัฒนาเทคโนโลยีอย่างรวดเร็วและสร้างผลิตภัณฑ์ที่ปลอดภัยไปพร้อมกันได้
แนวคิดของเขาสรุปได้ว่า
Continuous Safety Cycle
Run fast → Test continuously → Monitor risk → Pause when necessary →
Fix → Continue
หลักการสำคัญ
กล่าวคือ “วิ่งให้เร็วที่สุดเท่าที่ทำได้” แต่ถ้าบริษัทเริ่มรู้สึกว่าควบคุมระบบไม่ได้
หรือผลิตภัณฑ์อาจไม่ปลอดภัย ก็ควรหยุดและแก้ไขให้ถูกต้องก่อนเดินหน้าต่อ
Dario Amodei: เริ่มจากตรวจสอบตัวเอง ก่อนยกระดับเป็นมาตรฐานร่วม
Dario Amodei เสนออีกแนวทางหนึ่ง
ก่อนขึ้นเวที Dreamforce เขาได้เรียกร้องให้บริษัท AI ชะลออัตราการเพิ่มขีดความสามารถของ
Frontier Models เพื่อให้กลไกด้าน Safety และ Oversight สามารถตามทัน โดย
Reuters รายงานว่าแนวทางของเขาครอบคลุมการประเมินความปลอดภัยที่เป็นอิสระ
การประสานมาตรฐานระหว่างบริษัท และความร่วมมือระดับนานาชาติ
บนเวที Dreamforce เขาอธิบายแนวคิดนี้ผ่านตัวอย่าง อุตสาหกรรมรถยนต์
สมมติว่าคู่แข่งประสบอุบัติเหตุจากปัญหาด้านความปลอดภัย
สิ่งที่บริษัทควรทำไม่ใช่รีบใช้เหตุการณ์นั้นโจมตีคู่แข่ง แต่ควรกลับมาตรวจสอบก่อนว่า
“ระบบความปลอดภัยของเราเองดีพอหรือยัง?”
จากนั้นจึงค่อยยกระดับไปสู่การสร้างมาตรฐานของอุตสาหกรรม
และสุดท้ายคือความร่วมมือระหว่างประเทศ
3 ขั้นตอนของแนวคิด Amodei
แนวทางของ Amodei สามารถสรุปเป็นสามระดับ
ระดับที่ 1 — Company
บริษัท AI ควรตรวจสอบแนวปฏิบัติ ความปลอดภัย และความโปร่งใสของตนเอง
รวมถึงยอมรับว่ายังสามารถปรับปรุงได้
ระดับที่ 2 — Industry
บริษัทในอุตสาหกรรมควรร่วมกันพิจารณาว่า จะกำหนดมาตรฐานด้าน AI Safety
ที่ยกระดับความปลอดภัยของทั้งอุตสาหกรรมได้อย่างไร
ระดับที่ 3 — International
เมื่อ AI เป็นเทคโนโลยีที่ใช้งานข้ามพรมแดน
การบริหารความเสี่ยงบางประเภทอาจต้องอาศัยความร่วมมือและมาตรฐานในระดับนานาชาติด้วย
ดังนั้น แนวคิดของ Amodei ไม่ได้หมายถึงเพียง “ออกกฎหมายมาหยุด AI” แต่ครอบคลุมทั้ง
Self-governance, Industry Coordination, External Evaluation และ
International Cooperation
จุดที่น่าสนใจ: Amodei ไม่ได้ต้องการหยุดการใช้ AI
ประเด็นนี้มีความสำคัญมาก
การเรียกร้องให้ควบคุมความเร็วของ Frontier AI Development
ไม่ได้หมายความว่าต้องหยุดการนำ AI ที่มีอยู่แล้วไปใช้ในธุรกิจ
Amodei ระบุว่า แม้ความสามารถของ AI จะหยุดอยู่ ณ ระดับปัจจุบัน
สังคมและเศรษฐกิจก็ยังใช้ประโยชน์จากศักยภาพที่มีอยู่ได้เพียงส่วนเล็ก ๆ เท่านั้น
โดยเขาประเมินบนเวทีว่าปัจจุบันอาจใช้ประโยชน์ได้ราว 5–10% ของมูลค่าที่เป็นไปได้
จึงต้องแยกสองเรื่องออกจากกัน:
AI Capability Development — การทำให้ Frontier Model
ฉลาดและมีความสามารถเพิ่มขึ้น
กับ
AI Adoption — การนำความสามารถที่มีอยู่แล้วไปใช้ในองค์กร เศรษฐกิจ และสังคม
เราสามารถเร่ง Adoption ได้ แม้จะเพิ่มความเข้มงวดในการพัฒนา Frontier Models
สองแนวคิดนี้ต่างกันตรงไหน?
หากตัดรายละเอียดออก เราจะเห็นว่าทั้งสองฝ่ายยอมรับหลักการร่วมกันอย่างหนึ่งคือ
บริษัทไม่ควรปล่อยระบบที่ไม่ปลอดภัยออกสู่ตลาด
สิ่งที่แตกต่างคือคำถามว่า “กลไกภายในบริษัทเพียงพอหรือไม่?”
แนวทางของ Jensen Huang
Huang ให้น้ำหนักกับ
Engineering → Testing → Corporate Decision → Market Discipline
แนวทางของ Dario Amodei
ขณะที่ Amodei มองไปไกลกว่านั้นเป็น
Company Safety → Industry Standards → External Oversight → International Cooperation
กล่าวอีกแบบคือ Huang ให้น้ำหนักกับ Decentralized Responsibility ของแต่ละบริษัท
ส่วน Amodei ต้องการเพิ่ม Collective Governance สำหรับความเสี่ยงบางประเภทของ
Frontier AI
นี่เป็นข้อถกเถียงเชิงนโยบายที่ยังไม่มีฉันทามติในอุตสาหกรรม
และหลักฐานเกี่ยวกับความเสี่ยงระยะยาวของ AI
รวมถึงประสิทธิผลของกลไกกำกับแต่ละแบบก็ยังอยู่ระหว่างการศึกษาและถกเถียง
เรื่องนี้เกี่ยวอะไรกับองค์กรไทย?
สำหรับองค์กรไทย ประเด็นสำคัญอาจไม่ใช่การเลือกว่า Huang หรือ Amodei “ถูกกว่า”
แต่คือการนำคำถามจากทั้งสองแนวคิดมาประยุกต์ใช้กับ AI Governance ภายในองค์กร
องค์กรที่กำลังนำ Generative AI หรือ AI Agent มาใช้ควรถามอย่างน้อยว่า
Engineering
ระบบผ่าน Security Testing, Privacy Testing และ Model Evaluation
เพียงพอหรือยัง?
Data
ข้อมูลส่วนบุคคล ข้อมูลลูกค้า และข้อมูลลับขององค์กรสามารถถูกส่งเข้า Model ได้หรือไม่?
Human Oversight
การตัดสินใจประเภทใดที่ AI ทำได้เอง และเรื่องใดต้องมี Human-in-the-Loop?
Accountability
หาก AI ให้คำตอบผิด ตัดสินใจผิด หรือสร้างความเสียหาย ใครเป็นผู้รับผิดชอบ?
Monitoring
หลัง Deploy แล้ว มีระบบตรวจสอบ Hallucination, Data Leakage, Prompt
Injection, Abuse และพฤติกรรมผิดปกติหรือไม่?
Kill Switch
ถ้า AI Agent เริ่มทำงานผิดจากวัตถุประสงค์ องค์กรสามารถหยุดหรือจำกัดสิทธิ์ได้ทันทีหรือไม่?
AI Governance by Design
นี่คือเหตุผลที่ AI Governance ไม่ควรเริ่มต้นหลังจาก Deploy AI แล้ว
แต่ควรถูกออกแบบเข้าไปตั้งแต่ Architecture, Data, Security, Workflow และ
Business Process
AI Safety อาจไม่ใช่ “Engineering หรือ Governance” แต่ต้องมีทั้งสองด้าน
บทสนทนาบนเวที Dreamforce 2026 แสดงให้เห็นกรอบคิดที่แตกต่างกันอย่างชัดเจน
มุมหนึ่งมองว่า เทคโนโลยีต้องเดินหน้าอย่างรวดเร็ว และความปลอดภัยสามารถสร้างขึ้นผ่าน
Engineering, Testing และความรับผิดชอบของบริษัท
อีกมุมหนึ่งมองว่า เมื่อ AI มีความสามารถและผลกระทบกว้างขึ้น
การบริหารความเสี่ยงบางประเภทจำเป็นต้องขยายจากระดับบริษัทไปสู่ระดับอุตสาหกรรมและระหว่างประเทศ
แนวทางสำหรับองค์กร
ในทางปฏิบัติ องค์กรที่นำ AI มาใช้อาจต้องจัดการทั้งสองมิติพร้อมกัน:
AI Engineering
AI Engineering ทำให้ระบบทำงานได้อย่างถูกต้องและปลอดภัย
AI Governance
AI Governance กำหนดว่าใครมีสิทธิ์ใช้ ใช้กับอะไร ใครรับผิดชอบ ตรวจสอบอย่างไร
และความเสี่ยงระดับใดที่องค์กรยอมรับได้
บทสรุป: คำถามใหญ่ไม่ใช่แค่ “AI จะเก่งขึ้นแค่ไหน?”
Dreamforce 2026 ทำให้เห็นชัดว่า เมื่อ AI ก้าวจาก Chatbot → Copilot → AI Agent
→ Agentic Enterprise การแข่งขันของอุตสาหกรรมจะไม่ได้อยู่แค่เรื่อง Model
Performance อีกต่อไป
แต่จะรวมถึง Safety, Trust, Governance และ Accountability
Jensen Huang เสนอแนวทางที่ให้น้ำหนักกับ Engineering, Market Forces
และความรับผิดชอบของแต่ละบริษัท
Dario Amodei เสนอแนวทางที่ขยายจาก การตรวจสอบตนเอง →
มาตรฐานร่วมของอุตสาหกรรม → ความร่วมมือระดับนานาชาติ
ทั้งสองมุมมองจึงนำไปสู่คำถามที่ผู้บริหารทุกองค์กรควรเริ่มตอบตั้งแต่วันนี้ว่า
“เราจะเร่งใช้ AI เพื่อสร้างความได้เปรียบทางธุรกิจ
โดยยังสามารถพิสูจน์ได้อย่างไรว่าระบบนั้นปลอดภัย ควบคุมได้ และมีผู้รับผิดชอบ?”
เพราะในยุค Agentic AI ความสามารถในการพัฒนา AI ให้เร็วอาจเป็นข้อได้เปรียบ
แต่ความสามารถในการ ควบคุม ตรวจสอบ และสร้างความไว้วางใจให้กับ AI
ก็อาจมีความสำคัญไม่แพ้กัน
เกี่ยวกับผู้เขียน
อาจารย์ปรเมศร์ เพียรสกุล ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์ (Cybersecurity) ปัญญาประดิษฐ์ (Artificial Intelligence: AI) และการวิเคราะห์ข้อมูลเชิงกลยุทธ์ ปัจจุบันดำรงตำแหน่งประธานเจ้าหน้าที่บริหาร (Chief Executive Officer: CEO) และผู้ก่อตั้ง บริษัท อินเทลลิเจนท์ ดาต้า อนาไลติก จำกัด โดยมุ่งพัฒนาและประยุกต์ใช้เทคโนโลยี เพื่อเปลี่ยนข้อมูลให้เป็นข่าวกรองที่เชื่อถือได้สำหรับการตัดสินใจของผู้บริหารและองค์กรอย่างมีประสิทธิภาพและยั่งยืน
Poramate Piansakul
Professional Certifications
Transforming Data into Trusted Intelligence for Executive Decision-Making
#AISafety #AIGovernance #ResponsibleAI #AgenticAI #AIRegulation
แหล่งข้อมูล
Reuters — Anthropic CEO urges AI companies to slow model
development
TechCrunch — Jensen Huang on AI regulation at Dreamforce
2026
ABC7 — AI leaders debate safety and regulation at Dreamforce
2026




