
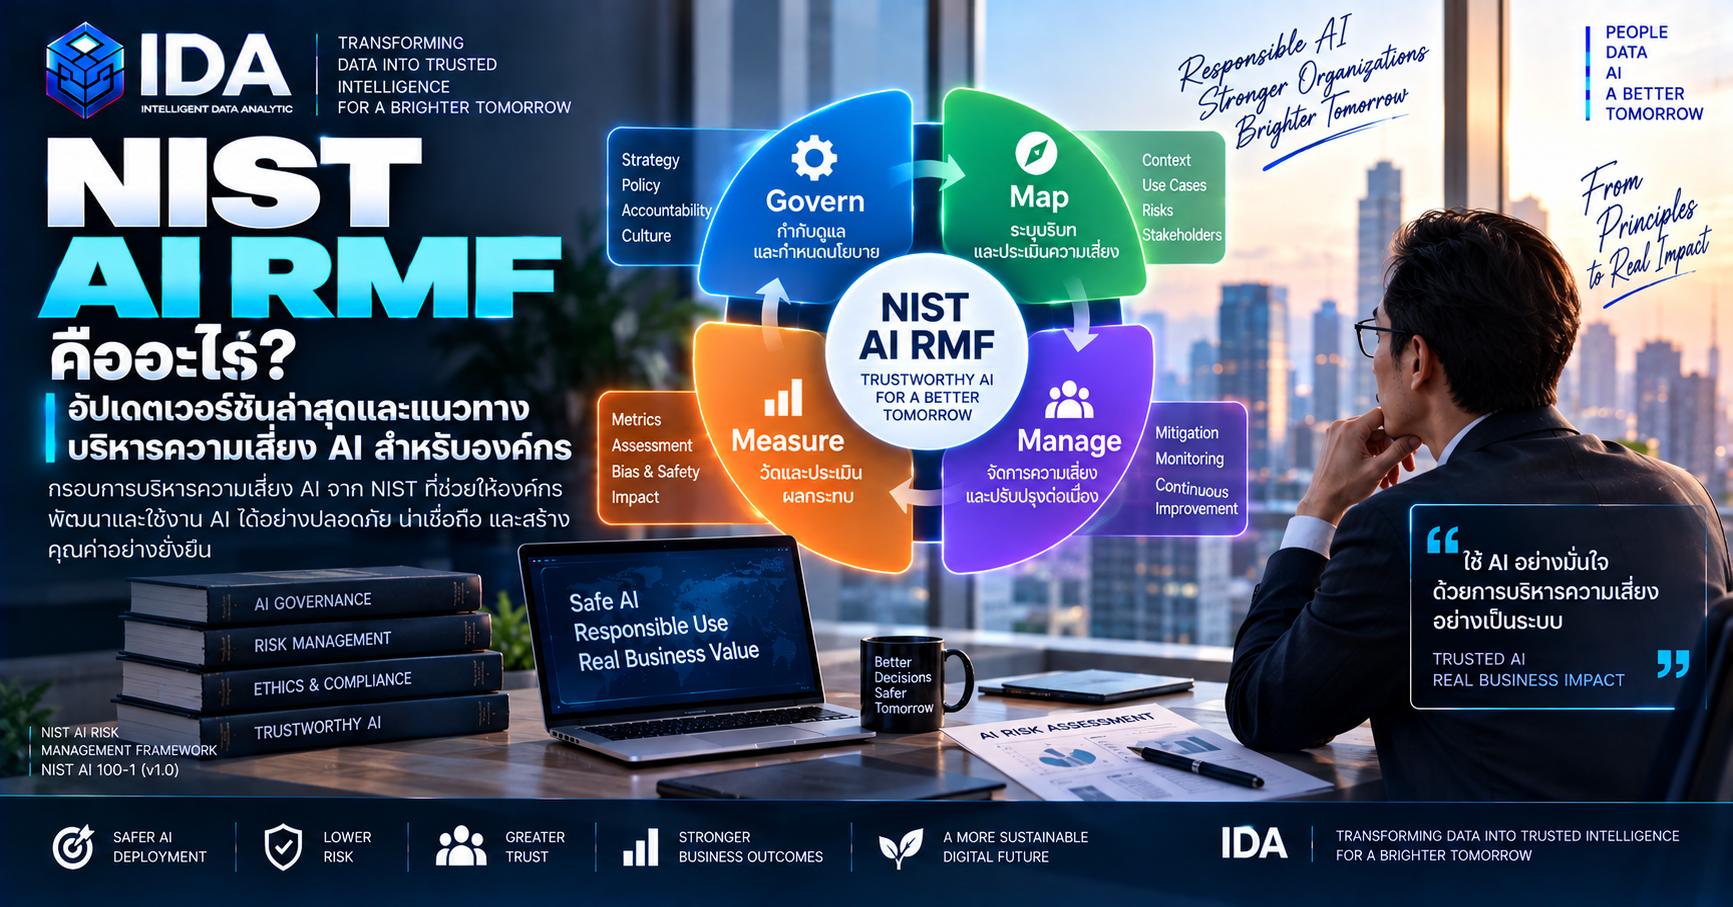
NIST AI RMF คืออะไร? อัปเดตเวอร์ชันล่าสุดและแนวทางบริหารความเสี่ยง AI สำหรับองค์กร
เมื่อองค์กรนำ AI มาใช้วิเคราะห์ข้อมูล สร้างเนื้อหา หรือดำเนินงานผ่านเครื่องมือ ความพร้อมต้องครอบคลุมทั้งคุณภาพของผลลัพธ์และการบริหารความเสี่ยง
คำถามสำคัญสำหรับผู้บริหารคือ ใครรับผิดชอบการใช้งาน AI ระบบได้รับการประเมินอย่างไร และองค์กรจะจัดการอย่างไรเมื่อผลลัพธ์ผิดพลาดหรือเกิดผลกระทบที่ไม่คาดคิด
NIST AI Risk Management Framework หรือ NIST AI RMF เป็นกรอบที่ช่วยจัดระเบียบคำถามเหล่านี้ เพื่อนำความน่าเชื่อถือมาพิจารณาตลอดการออกแบบ พัฒนา ใช้งาน และประเมินระบบ AI โดย NIST ระบุว่าเป็นกรอบสำหรับการนำไปใช้โดยสมัครใจ (NIST AI RMF Official Page)
NIST AI RMF เวอร์ชันล่าสุดคืออะไร?
ณ วันที่ 14 กันยายน 2026 กรอบหลักที่ NIST เผยแพร่และยังใช้อ้างอิงคือ AI RMF 1.0 รหัสเอกสาร NIST AI 100-1 เผยแพร่วันที่ 26 มกราคม 2023 (NIST AI 100-1)
หน้าโครงการระบุว่ากรอบนี้กำลังอยู่ระหว่างการปรับปรุง แต่การประกาศว่ากำลังปรับปรุงไม่ได้หมายความว่ามีกรอบหลักฉบับใหม่เผยแพร่แล้ว (สถานะโครงการ NIST AI RMF)
องค์กรจึงควรระบุชื่อและรหัสเอกสารให้ชัดเจนในนโยบาย แผนประเมิน และเอกสารจัดซื้อจัดจ้าง แทนการเขียนเพียงว่า “อ้างอิง NIST เวอร์ชันล่าสุด”
กรอบหลัก เอกสารเสริม และ Concept Note ต่างกันอย่างไร
| เอกสาร | วันที่เผยแพร่ | บทบาทและสถานะ |
|---|---|---|
| AI RMF 1.0 — NIST AI 100-1 | 26 มกราคม 2023 | กรอบหลักสำหรับบริหารความเสี่ยง AI |
| Generative AI Profile — NIST AI 600-1 | 26 กรกฎาคม 2024 | เอกสารเสริมสำหรับประยุกต์กรอบหลักกับ Generative AI |
| Concept Note: AI RMF Profile on Trustworthy AI in Critical Infrastructure | 7 เมษายน 2026 ตามประกาศหน้าโครงการ | เอกสารแนวคิดสำหรับพัฒนา Profile ด้านโครงสร้างพื้นฐานสำคัญ |
NIST อธิบาย Generative AI Profile ว่าเป็นเอกสารประกอบ AI RMF 1.0 สำหรับบริบท Generative AI จึงไม่ควรเรียกว่า AI RMF 2.0 หรือเอกสารที่มาแทนกรอบหลัก (NIST AI 600-1)
สำหรับ Profile ด้านโครงสร้างพื้นฐานสำคัญ หน้าโครงการยังระบุการพัฒนาอย่างต่อเนื่อง จึงควรแยกสถานะของ Concept Note ออกจากเอกสารฉบับสมบูรณ์ (NIST: Critical Infrastructure Profile)
เข้าใจองค์ประกอบหลักทั้งสี่: Govern, Map, Measure และ Manage
AI RMF ประกอบด้วยสี่หน้าที่หลัก ได้แก่ การกำกับดูแล (Govern), การทำความเข้าใจบริบทและความเสี่ยง (Map), การวัดและประเมิน (Measure) และการจัดการความเสี่ยง (Manage) โดย NIST มี Playbook เสนอแนวทางประกอบการนำไปใช้ (NIST AI RMF Playbook)
ตัวอย่างต่อไปนี้เป็นข้อเสนอของ IDA สำหรับแปลงกรอบดังกล่าวให้เป็นงานที่ตรวจสอบได้ในองค์กร
| องค์ประกอบ | คำถามสำหรับผู้บริหาร | ตัวอย่างหลักฐานที่ควรมี |
|---|---|---|
| การกำกับดูแล (Govern) | ใครอนุมัติ ใครรับผิดชอบ และใครตัดสินใจเมื่อเกิดปัญหา? | นโยบาย AI บทบาทผู้รับผิดชอบ และเกณฑ์อนุมัติ |
| การทำความเข้าใจบริบท (Map) | ระบบใช้ทำอะไร ใช้ข้อมูลใด และกระทบใครบ้าง? | รายการกรณีใช้งาน แผนภาพเส้นทางข้อมูล และทะเบียนความเสี่ยง |
| การวัดและประเมิน (Measure) | มีหลักฐานใดว่าระบบทำงานได้ตามเกณฑ์และข้อจำกัดที่กำหนด? | ชุดทดสอบ ผลประเมิน และบันทึกข้อผิดพลาด |
| การจัดการความเสี่ยง (Manage) | ความเสี่ยงใดต้องลด ติดตาม หรือหยุดการใช้งาน? | แผนแก้ไข ผู้รับผิดชอบ กำหนดเวลา และผลตรวจซ้ำ |
ในทางปฏิบัติ องค์กรควรเชื่อมกิจกรรมเหล่านี้เข้าด้วยกันและทบทวนเมื่อระบบเปลี่ยน เช่น เปลี่ยนโมเดล เพิ่มข้อมูล หรือเปิดให้ AI ใช้เครื่องมือใหม่
ตัวอย่าง: ใช้ AI จัดทำรายงานผู้บริหาร
สมมติองค์กรต้องการให้ AI สรุปข้อมูลยอดขายและจัดทำรายงานประจำเดือน IDA เสนอให้เริ่มจากคำถามต่อไปนี้
- Govern: กำหนดเจ้าของรายงาน ผู้ตรวจทาน และผู้อนุมัติ พร้อมระบุว่ารายงานส่วนใดเผยแพร่ภายนอกได้
- Map: ตรวจแหล่งข้อมูล สิทธิ์เข้าถึง และปลายทางประมวลผล รวมถึงพิจารณาว่ารายงานมีข้อมูลลูกค้าหรือข้อมูลธุรกิจที่เป็นความลับหรือไม่
- Measure: ทดสอบการคำนวณ การอ้างอิงตัวเลข และการแยกข้อเท็จจริงออกจากข้อเสนอแนะ โดยใช้กรณีข้อมูลไม่ครบหรือข้อมูลขัดแย้งกันร่วมด้วย
- Manage: กำหนดให้ส่งกลับผู้ตรวจทานเมื่อข้อมูลไม่เพียงพอ บันทึกข้อผิดพลาด และปรับกระบวนการก่อนนำรายงานไปใช้ตัดสินใจ
การประเมินลักษณะนี้ช่วยให้การอนุมัติโครงการมีหลักฐานมากกว่าการเห็นตัวอย่างรายงานที่อ่านลื่นหรือจัดรูปแบบสวยงาม
Generative AI Profile ควรนำมาใช้เมื่อใด
เมื่อระบบเกี่ยวข้องกับการสร้างข้อความ ภาพ หรือเนื้อหารูปแบบอื่น องค์กรสามารถใช้ NIST AI 600-1 ประกอบการประเมินความเสี่ยงที่เฉพาะเจาะจงกับ Generative AI โดยปรับแนวทางให้สอดคล้องกับเป้าหมายและบริบทของตน (NIST: Generative AI Profile)
สำหรับการประยุกต์ในองค์กร IDA เสนอให้ตรวจเพิ่มเติมว่า:
- ผลลัพธ์มีข้อกล่าวอ้างที่ตรวจสอบไม่ได้หรือไม่
- ข้อมูลสำคัญอาจปรากฏในคำตอบหรือบันทึกการใช้งานหรือไม่
- ผู้ใช้เข้าใจข้อจำกัดและรู้ว่าเมื่อใดต้องส่งต่อให้ผู้เชี่ยวชาญหรือไม่
- หากเชื่อมเครื่องมือ ระบบสามารถดำเนินการเกินสิทธิ์ที่กำหนดหรือไม่
- มีหลักฐานตรวจสอบย้อนกลับเมื่อผลลัพธ์ถูกนำไปใช้งานหรือไม่
รายการนี้เป็นตัวอย่างประยุกต์ ไม่ใช่รายการข้อกำหนดทั้งหมดของ NIST AI 600-1
เขียนอ้างอิงในนโยบายองค์กรอย่างไร
ข้อความอ้างอิงภาษาอังกฤษที่เหมาะสมคือ:
NIST Artificial Intelligence Risk Management Framework (AI RMF 1.0), NIST AI 100-1, January 2023, supplemented, where applicable, by NIST AI 600-1, Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile, July 2024.
ตัวอย่างข้อความภาษาไทยสำหรับนโยบาย:
องค์กรใช้ NIST AI RMF 1.0 เป็นกรอบอ้างอิงในการบริหารความเสี่ยงของระบบ AI และใช้ NIST AI 600-1 ประกอบการประเมินกรณีใช้งาน Generative AI ที่เกี่ยวข้อง โดยกำหนดขอบเขต ผู้รับผิดชอบ เกณฑ์ประเมิน และหลักฐานให้เหมาะสมกับความเสี่ยงของแต่ละระบบ
ควรระบุวันที่ตรวจสอบสถานะเอกสารและผู้รับผิดชอบติดตามการปรับปรุงด้วย เพื่อให้การเปลี่ยนเวอร์ชันได้รับการประเมินก่อนนำมาใช้กับข้อกำหนดภายใน
มุมมอง IDA: เริ่มจากกรณีใช้งานและหลักฐาน
องค์กรสามารถเริ่มจากระบบ AI หนึ่งระบบที่มีเจ้าของงานชัดเจน แล้วจัดทำข้อมูลพื้นฐาน ได้แก่ วัตถุประสงค์ ข้อมูลที่ใช้ ผู้ได้รับผลกระทบ สิทธิ์ของระบบ ผลทดสอบ และแผนรับมือข้อผิดพลาด
การกำกับดูแล AI ที่นำไปใช้ได้จริง ต้องเชื่อมความรับผิดชอบกับหลักฐานการตัดสินใจ
IDA เสนอให้ใช้การประเมินความพร้อมและความเสี่ยง AI เป็นจุดเริ่มต้น เพื่อจัดลำดับสิ่งที่ต้องปรับปรุงและกำหนดเงื่อนไขก่อนขยายการใช้งาน
เกี่ยวกับผู้เขียน
อาจารย์ปรเมศร์ เพียรสกุล ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์ (Cybersecurity) ปัญญาประดิษฐ์ (Artificial Intelligence: AI) และการวิเคราะห์ข้อมูลเชิงกลยุทธ์ ปัจจุบันดำรงตำแหน่งประธานเจ้าหน้าที่บริหาร (Chief Executive Officer: CEO) และผู้ก่อตั้ง บริษัท อินเทลลิเจนท์ ดาต้า อนาไลติก จำกัด โดยมุ่งพัฒนาและประยุกต์ใช้เทคโนโลยี เพื่อเปลี่ยนข้อมูลให้เป็นข่าวกรองที่เชื่อถือได้สำหรับการตัดสินใจของผู้บริหารและองค์กรอย่างมีประสิทธิภาพและยั่งยืน
Poramate Piansakul
Professional Certifications
Transforming Data into Trusted Intelligence for Executive Decision-Making
#OWASPASVS #ApplicationSecurity #WebSecurity #DevSecOps #Cybersecurity
แหล่งอ้างอิง
- NIST. AI Risk Management Framework — หน้าโครงการหลัก (สถานะการปรับปรุงและ Profile ด้านโครงสร้างพื้นฐานสำคัญ). https://www.nist.gov/itl/ai-risk-management-framework
- NIST (2023). Artificial Intelligence Risk Management Framework (AI RMF 1.0), NIST AI 100-1. https://nvlpubs.nist.gov/nistpubs/ai/NIST.AI.100-1.pdf
- NIST (2024). AI RMF: Generative Artificial Intelligence Profile, NIST AI 600-1. https://nvlpubs.nist.gov/nistpubs/ai/NIST.AI.600-1.pdf
- NIST. NIST AI RMF Generative AI Profile — หน้าโครงการ. https://www.nist.gov/itl/ai-risk-management-framework/nist-ai-rmf-generative-ai-profile
- NIST AI Resource Center. AI RMF Playbook. https://airc.nist.gov/airmf-resources/playbook/




