
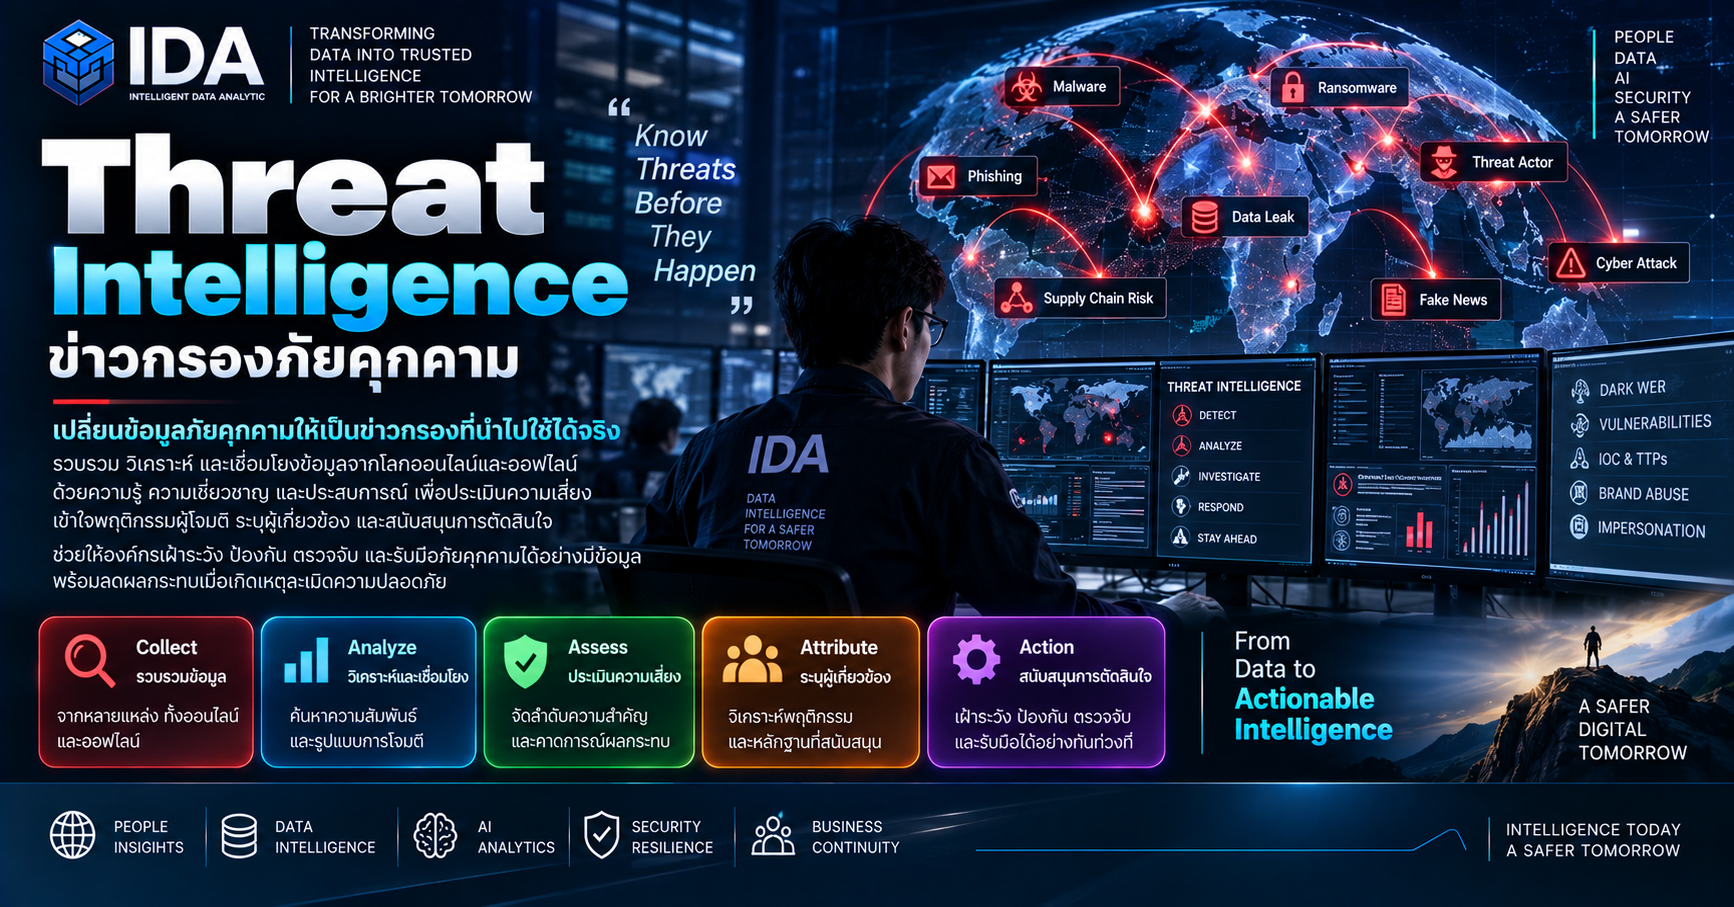
Threat Intelligence ข่าวกรองภัยคุกคาม
เปลี่ยนข้อมูลความเสี่ยงให้เป็นการตัดสินใจที่ใช้ได้จริง
Threat Intelligence หรือ ข่าวกรองภัยคุกคาม คือกระบวนการรวบรวม ตรวจสอบ วิเคราะห์ ตีความ และเชื่อมโยงข้อมูลเกี่ยวกับภัยคุกคาม เพื่อเปลี่ยนข้อมูลที่กระจัดกระจายให้เป็นข่าวกรองที่มีบริบทและนำไปสนับสนุนการตัดสินใจได้จริง
ความแตกต่างสำคัญระหว่าง ข้อมูลภัยคุกคาม กับ ข่าวกรองภัยคุกคาม อยู่ที่ การวิเคราะห์และบริบท
ข้อมูลอาจเป็นเพียงรายการ IP Address ชื่อโดเมน Hash ของไฟล์ ข่าวช่องโหว่ หรือโพสต์ที่กล่าวถึงการโจมตี ส่วนข่าวกรองคือผลจากการประเมินว่าข้อมูลนั้นน่าเชื่อถือเพียงใด เกี่ยวข้องกับองค์กรหรือไม่ อาจสร้างผลกระทบอย่างไร และควรดำเนินการใดก่อน
แนวคิดนี้สอดคล้องกับ NIST ซึ่งอธิบายว่า ข้อมูลภัยคุกคามไซเบอร์ช่วยให้องค์กรระบุ ประเมิน เฝ้าระวัง และตอบสนองต่อภัยคุกคามได้ ข้อมูลอาจครอบคลุมตัวบ่งชี้การโจมตี หรือ Indicators of Compromise (IoCs), กลยุทธ์ เทคนิค และขั้นตอนปฏิบัติของผู้โจมตี หรือ Tactics, Techniques and Procedures (TTPs), แนวทางตรวจจับ การกักกัน และการป้องกันเหตุการณ์ อ้างอิง NIST SP 800-150
การทำข่าวกรองภัยคุกคามช่วยให้องค์กรตอบคำถามเชิงยุทธศาสตร์และเชิงปฏิบัติการ เช่น
- ภัยคุกคามหรือเหตุการณ์ใดเกี่ยวข้องกับองค์กรจริง
- ผู้ก่อภัยคุกคามมีแรงจูงใจ เป้าหมาย และรูปแบบการดำเนินการอย่างไร
- สินทรัพย์ ระบบ ข้อมูล บุคลากร หรือกระบวนการธุรกิจใดอาจได้รับผลกระทบ
- ความเสี่ยงมีโอกาสเกิดขึ้นและมีระดับผลกระทบมากน้อยเพียงใด
- องค์กรควรเฝ้าระวัง ปรับปรุงการป้องกัน ตรวจจับ หรือรับมือด้วยมาตรการใด
ขอบเขตข่าวกรองภัยคุกคาม
Threat Intelligence สามารถครอบคลุมภัยคุกคามทั้งในโลกออนไลน์และออฟไลน์ตามขอบเขตการศึกษา วัตถุประสงค์ทางธุรกิจ และระดับความเสี่ยงขององค์กร ตัวอย่างประเด็นที่ศึกษาและติดตามได้ ได้แก่
- ภัยคุกคามไซเบอร์ เช่น มัลแวร์ แรนซัมแวร์ ฟิชชิง การโจมตีบัญชีผู้ใช้งาน และการใช้ประโยชน์จากช่องโหว่
- การรั่วไหลของข้อมูล การเปิดเผยข้อมูลอ่อนไหว หรือการซื้อขายข้อมูลโดยไม่ได้รับอนุญาต
- การฉ้อโกง การปลอมแปลงตัวตน การแอบอ้างชื่อองค์กร เว็บไซต์ปลอม และบัญชีสื่อสังคมปลอม
- การโจมตีชื่อเสียงองค์กร การบิดเบือนข้อมูล ข่าวปลอม และเนื้อหาที่อาจกระทบความเชื่อมั่น
- ความเสี่ยงต่อบุคลากร ผู้บริหาร คู่ค้า ห่วงโซ่อุปทาน และสินทรัพย์สำคัญ
- ความเคลื่อนไหวของบุคคล กลุ่ม หรือเครือข่ายที่อาจกระทบธุรกิจ ความต่อเนื่องในการดำเนินงาน หรือความมั่นคงขององค์กร
การระบุผู้เกี่ยวข้องหรือกลุ่มผู้ก่อภัยต้องยึดหลักฐานที่ตรวจสอบได้ ระบุระดับความเชื่อมั่นของข้อสรุปอย่างชัดเจน และหลีกเลี่ยงการกล่าวหาเกินกว่าที่ข้อมูลรองรับ โดยเฉพาะเมื่อใช้ข้อมูลจากแหล่งเปิดหรือข้อมูลที่ยังไม่ได้รับการยืนยัน
Cyber Threat Intelligence (CTI)
Cyber Threat Intelligence หรือ CTI คือการประยุกต์ใช้ข่าวกรองภัยคุกคามกับงานความมั่นคงปลอดภัยไซเบอร์ โดยรวบรวมและวิเคราะห์ข้อมูลจากแหล่งภายในและภายนอกองค์กร เช่น Log, ความเคลื่อนไหวของภัยคุกคาม รายงานช่องโหว่ ข้อมูลมัลแวร์ ฟีด IoC การแจ้งเตือนจากผู้ให้บริการ และชุมชนแลกเปลี่ยนข่าวกรอง
ISO/IEC 27002:2022 มีมาตรการควบคุมด้าน Threat Intelligence ในหัวข้อ 5.7 เพื่อให้องค์กรรวบรวมและวิเคราะห์ข้อมูลเกี่ยวกับภัยคุกคามด้านความมั่นคงสารสนเทศ และใช้ความรู้นั้นสนับสนุนมาตรการลดความเสี่ยงอย่างเหมาะสม
ในระดับกรอบการทำงาน NIST Cybersecurity Framework 2.0 กำหนดผลลัพธ์ภายใต้ Risk Assessment (ID.RA) ให้ครอบคลุมการรับข้อมูลข่าวกรองภัยคุกคาม การระบุภัยคุกคามภายในและภายนอก และการใช้ข้อมูลภัยคุกคาม ช่องโหว่ ความน่าจะเป็น และผลกระทบ เพื่อทำความเข้าใจความเสี่ยงและจัดลำดับการตอบสนอง
CTI ที่มีคุณภาพเชื่อมโยงข้อมูลภายนอกกับความเสี่ยงเฉพาะขององค์กร
CTI จึงมีคุณค่ามากกว่ารายงานภัยคุกคามรายวัน เพราะทำหน้าที่เชื่อมข้อมูลภายนอกกับสินทรัพย์ ช่องโหว่ และผลกระทบทางธุรกิจ เพื่อให้การลงทุน การป้องกัน และการตอบสนองมีทิศทางชัดเจน
มาตรฐานและกรอบอ้างอิงสากล
ISO/IEC 27001 และ ISO/IEC 27002
ISO/IEC 27001 กำหนดข้อกำหนดของระบบบริหารความมั่นคงปลอดภัยสารสนเทศ ส่วน ISO/IEC 27002:2022 ให้แนวทางมาตรการควบคุมที่องค์กรเลือกประยุกต์ตามความเสี่ยง
แนวทางนำไปใช้: กำหนดวัตถุประสงค์ แหล่งข้อมูล กระบวนการวิเคราะห์ ผู้รับผิดชอบ ผู้รับผลผลิต และหลักฐานว่าข่าวกรองถูกนำไปใช้จริง
NIST Cybersecurity Framework 2.0
NIST CSF 2.0 ใช้ CTI ประกอบการระบุภัยคุกคาม ประเมินผลกระทบและความน่าจะเป็น และจัดลำดับการตอบสนองต่อความเสี่ยง
แนวทางนำไปใช้: เชื่อมข้อมูลภัยคุกคามกับบัญชีสินทรัพย์ ช่องโหว่ ความสำคัญทางธุรกิจ และทะเบียนความเสี่ยง
NIST SP 800-150
NIST SP 800-150 ให้แนวทางสำหรับการสร้างและเข้าร่วมความสัมพันธ์ในการแบ่งปันข้อมูลภัยคุกคาม
แนวทางนำไปใช้: ระบุเป้าหมาย ขอบเขต แหล่งข้อมูล กติกาการเผยแพร่ ผู้รับข้อมูล ระดับการจัดชั้น และกระบวนการสนับสนุนอย่างต่อเนื่อง
MITRE ATT&CK
MITRE ATT&CK เป็นฐานความรู้ที่จัดหมวดหมู่พฤติกรรมผู้โจมตีตาม Tactics, Techniques และ Sub-techniques พร้อมข้อมูลการนำเทคนิคเหล่านั้นไปใช้
แนวทางนำไปใช้: แมปเหตุการณ์ การแจ้งเตือน และข้อค้นพบกับ TTPs เพื่อพัฒนากฎตรวจจับ มาตรการป้องกัน และแผนตอบสนอง
STIX 2.1 และ TAXII 2.1
STIX 2.1 เป็นภาษามาตรฐานสำหรับแทนข้อมูลข่าวกรองและความสัมพันธ์ระหว่างข้อมูล ส่วน TAXII 2.1 เป็นโปรโตคอลระดับแอปพลิเคชันสำหรับแลกเปลี่ยน CTI
แนวทางนำไปใช้: แลกเปลี่ยน IoC, TTPs และรายงานภัยคุกคามที่มีโครงสร้างระหว่างระบบหรือพันธมิตร
จากข้อมูลสู่ข่าวกรองที่ปฏิบัติได้
กระบวนการ CTI ที่มีประสิทธิภาพควรเป็นวงจรต่อเนื่อง ตั้งแต่การกำหนดคำถามไปจนถึงการวัดผลและปรับปรุง
1. กำหนดความต้องการข่าวกรอง
ระบุคำถามที่องค์กรต้องการคำตอบ เช่น องค์กรเผชิญภัยคุกคามใด ระบบใดสำคัญ กลุ่มอุตสาหกรรมเดียวกันถูกโจมตีด้วยวิธีใด และผู้บริหารหรือทีมปฏิบัติการจะใช้ข่าวกรองตัดสินใจเรื่องใด
2. รวบรวมข้อมูลจากแหล่งที่เกี่ยวข้อง
ผสานข้อมูลภายใน เช่น Log, SIEM, EDR, ระบบแจ้งเหตุ ข้อมูลช่องโหว่ และบัญชีสินทรัพย์ เข้ากับข้อมูลภายนอก เช่น CERT/CSIRT ผู้ให้บริการด้านความมั่นคง หน่วยงานรัฐ แหล่งข้อมูลเปิด ชุมชนแลกเปลี่ยนข้อมูล และรายงานจากผู้เชี่ยวชาญ
3. ตรวจสอบและเพิ่มบริบท
ประเมินความน่าเชื่อถือของแหล่งข้อมูล ความใหม่ ความเกี่ยวข้องกับองค์กร และความเป็นไปได้ของผลกระทบ พร้อมลดข้อมูลซ้ำซ้อน ข้อมูลลวง และข้อมูลที่ไม่สามารถนำไปปฏิบัติได้
4. วิเคราะห์และเชื่อมโยงความสัมพันธ์
เชื่อม IoCs กับพฤติกรรมผู้โจมตี ช่องโหว่ สินทรัพย์ขององค์กร และผลกระทบทางธุรกิจ โดยใช้ MITRE ATT&CK เป็นภาษากลางในการจัดโครงสร้างและเปรียบเทียบพฤติกรรมได้
5. จัดทำผลผลิตให้เหมาะกับผู้ใช้
ทีม SOC หรือ Incident Response อาจต้องการ IoCs, TTPs, กฎตรวจจับ และแนวทางกักกัน ขณะที่ผู้บริหารต้องการภาพรวมความเสี่ยง ผลกระทบ แนวโน้ม และข้อเสนอแนะสำหรับการตัดสินใจ
6. นำไปใช้ วัดผล และปรับปรุง
ข่าวกรองควรนำไปสู่การกระทำที่ตรวจสอบได้ เช่น การปรับกฎตรวจจับ การบล็อกโดเมนหรือ IP ที่ยืนยันแล้ว การเร่งอุดช่องโหว่ การปรับปรุง Playbook การบันทึกความเสี่ยง หรือการยกระดับมาตรการควบคุม
ตัวชี้วัดอาจครอบคลุมระยะเวลาตั้งแต่ได้รับข้อมูลจนถึงการดำเนินการ จำนวนข้อค้นพบที่นำไปใช้ได้จริง ความครอบคลุมของ TTPs ที่สำคัญ และผลต่อเวลาในการตรวจจับหรือรับมือเหตุการณ์
ตัวอย่างการใช้ CTI เพื่อจัดลำดับช่องโหว่
เมื่อพบช่องโหว่ใหม่ในซอฟต์แวร์ที่ใช้งานแพร่หลาย องค์กรควรวิเคราะห์ต่อจากระดับความรุนแรงเชิงเทคนิคว่า
- องค์กรใช้ผลิตภัณฑ์หรือเวอร์ชันที่ได้รับผลกระทบหรือไม่
- ระบบนั้นเปิดสู่อินเทอร์เน็ตหรือเชื่อมต่อกับระบบสำคัญหรือไม่
- มีหลักฐานว่าผู้โจมตีกำลังใช้ประโยชน์จากช่องโหว่นี้จริงหรือไม่
- มี IoCs หรือ TTPs ที่ควรเพิ่มในระบบตรวจจับหรือไม่
- ควรแพตช์ ปิดบริการชั่วคราว ใช้มาตรการชดเชย หรือเพิ่มการเฝ้าระวังอย่างไร
การเชื่อมโยงข้อมูลช่องโหว่กับสภาพแวดล้อมขององค์กรทำให้ทีมจัดลำดับงานตามความเสี่ยงจริง แทนการใช้คะแนนความรุนแรงเพียงตัวเดียว
บริการ Threat Intelligence ของ IDA
IDA เปลี่ยนข้อมูลภัยคุกคามให้เป็นข่าวกรองที่นำไปใช้ได้จริง เพื่อช่วยองค์กรติดตามความเสี่ยง วิเคราะห์พฤติกรรมและวิธีการของผู้โจมตี จัดลำดับความสำคัญในการป้องกัน และสนับสนุนการตัดสินใจรับมือภัยไซเบอร์อย่างเป็นระบบ
บริการของเราผสานการรวบรวมข้อมูลจากแหล่งที่เกี่ยวข้อง การตรวจสอบความน่าเชื่อถือ การวิเคราะห์เชิงลึก และการเชื่อมโยงหลักฐานตามขอบเขตที่กำหนด โดยยึดหลักการประเมินความเสี่ยงตามบริบท การจัดการข้อมูลอย่างเหมาะสม การสื่อสารผลลัพธ์ให้ตรงกับผู้ใช้ และการนำข่าวกรองไปสู่มาตรการที่ตรวจสอบได้
ผลลัพธ์ครอบคลุมมากกว่ารายงานเหตุการณ์หรือรายการข้อมูลภัยคุกคาม โดยช่วยให้องค์กรตอบคำถามสำคัญด้วยหลักฐานว่า ภัยคุกคามใดมีความสำคัญ ระบบหรือข้อมูลใดอาจได้รับผลกระทบ ผู้โจมตีใช้รูปแบบใด และมาตรการใดควรดำเนินการก่อน
ด้วย Threat Intelligence จาก IDA องค์กรสามารถยกระดับการเฝ้าระวัง การป้องกัน การตรวจจับ และการรับมือเหตุการณ์ให้มีข้อมูลรองรับ ลดความไม่แน่นอนในการตัดสินใจ และจัดสรรทรัพยากรด้านความมั่นคงปลอดภัยให้สอดคล้องกับความเสี่ยงทางธุรกิจ
เปลี่ยนข้อมูลภัยคุกคามที่กระจัดกระจาย ให้เป็นข่าวกรองที่ช่วยให้องค์กรตัดสินใจและลงมือได้อย่างมั่นใจ
ติดต่อ IDA
หากองค์กรของคุณต้องการวางระบบ Threat Intelligence เชื่อมโยงข้อมูลภัยคุกคามกับความเสี่ยงทางธุรกิจ หรือพัฒนากระบวนการ CTI ที่นำไปใช้ได้จริง สามารถติดต่อทีมงาน IDA เพื่อร่วมกำหนดขอบเขตและแนวทางที่เหมาะกับองค์กร
เกี่ยวกับผู้เขียน
อาจารย์ปรเมศร์ เพียรสกุล ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์ (Cybersecurity) ปัญญาประดิษฐ์ (Artificial Intelligence: AI) และการวิเคราะห์ข้อมูลเชิงกลยุทธ์ ปัจจุบันดำรงตำแหน่งประธานเจ้าหน้าที่บริหาร (Chief Executive Officer: CEO) และผู้ก่อตั้ง บริษัท อินเทลลิเจนท์ ดาต้า อนาไลติก จำกัด โดยมุ่งพัฒนาและประยุกต์ใช้เทคโนโลยี เพื่อเปลี่ยนข้อมูลให้เป็นข่าวกรองที่เชื่อถือได้สำหรับการตัดสินใจของผู้บริหารและองค์กรอย่างมีประสิทธิภาพและยั่งยืน
Poramate Piansakul
Professional Certifications
Intelligent Data Analytic Co., Ltd. (IDA)
Transforming Data into Trusted Intelligence for Executive Decision-Making
แหล่งอ้างอิง
- NIST — Threat Intelligence
- NIST — Cyber Threat Intelligence
- NIST SP 800-150 — Guide to Cyber Threat Information Sharing
- NIST Cybersecurity Framework 2.0
- ISO/IEC 27001 — Information Security Management Systems
- ISO/IEC 27002:2022 — Information Security Controls
- MITRE ATT&CK
- OASIS STIX Version 2.1
- OASIS TAXII Version 2.1
#ThreatIntelligence #CyberThreatIntelligence #Cybersecurity #RiskIntelligence #IDA




